Cyberattaque nationale contre les supermarchés : la situation est encore pire que prévu, une seconde cible dans la tourmente
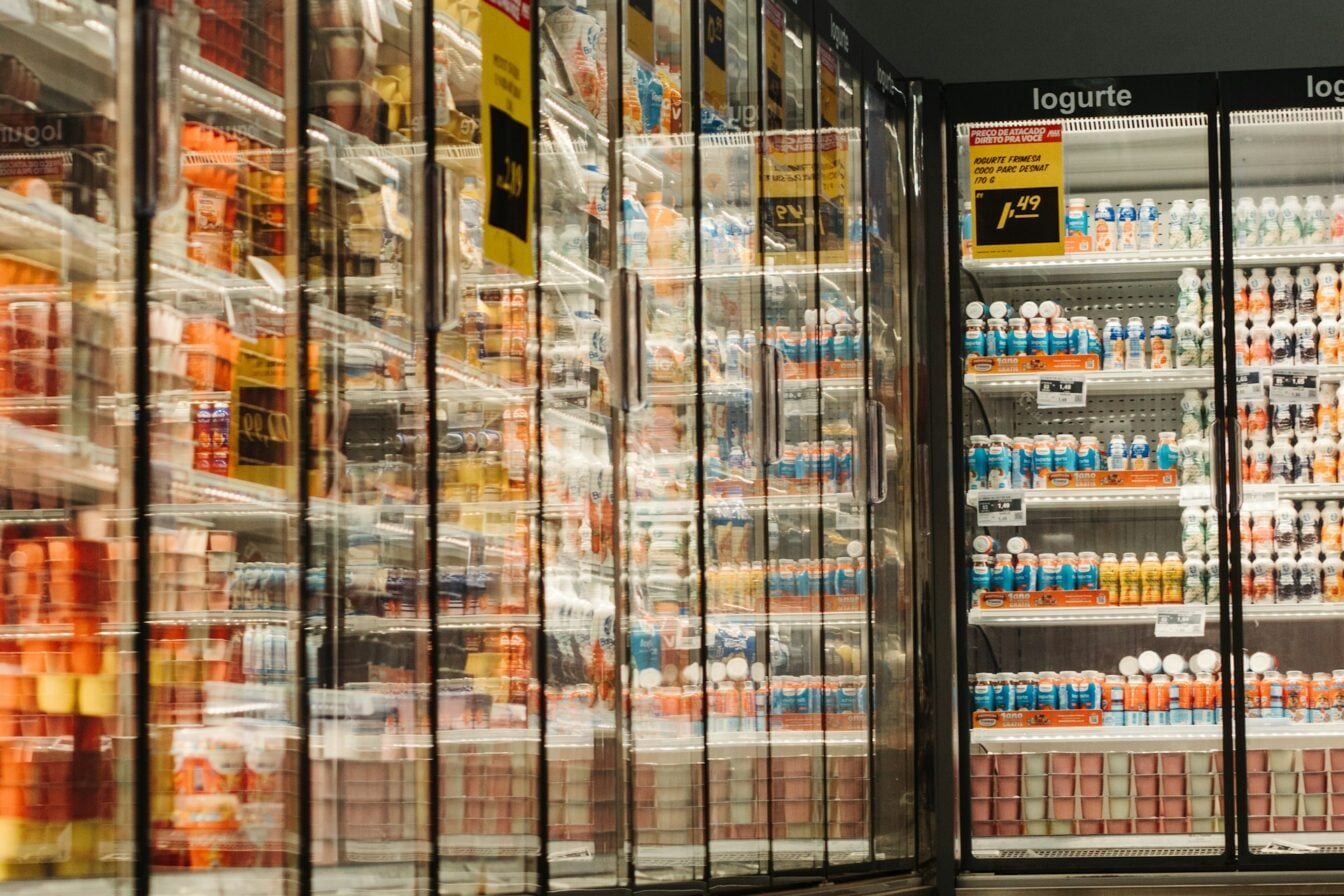
Deux supermarchés ont subi une rupture de la chaîne du froid, quelques heures après la cyberattaque nationale. Les magasins sont équipés de contrôleurs électroniques qui ne sont pas fournis par Danfoss, le groupe danois au cœur de la cyberattaque. Les derniers éléments laissent penser que les pirates se sont attaqués à un autre constructeur clé de la grande distribution, Dixell. De facto, d’autres supermarchés seraient vulnérables. On fait le point.
Le Leclerc de Lescure-d’Albigeois, au nord d’Albi, semblait avoir été épargné par la cyberattaque nationale à l’encontre de la grande distribution. Ce mardi 13 octobre au matin, le supermarché a pourtant été victime d’une rupture massive de la chaîne du froid, rapportent nos confrères de France 3 Régions. D’après les informations obtenues par ICI Occitanie TV, les installations du Leclerc ne sont pas fournies par Danfoss, le fabricant danois qui s’est retrouvé dans le viseur des pirates.
À lire aussi : Cyberattaque chez E.Leclerc : une fuite a exposé les données des clients
Après Danfoss, l’entreprise Dixell dans la tourmente
Les frigos sont en effet fournis par Dixell, une société d’origine italienne détenue par Copeland, un groupe américain. Dans le détail, Dixell ne fabrique pas les frigos utilisés par les magasins. L’entreprise conçoit uniquement les régulateurs qui pilotent la température des meubles réfrigérés, des chambres froides et des vitrines. Ces régulateurs contrôlent aussi des fonctions comme la ventilation et le dégivrage.
« Nous avons malheureusement été dans l’obligation ce matin de vider et jeter toute la marchandise de nos frigos », déclare un responsable du Leclerc de Lescure-d’Albigeois.
Ce n’est pas un cas isolé. Interrogé par Le Monde, Damien Deudon, frigoriste en Gironde, révèle qu’un supermarché dans la région bordelaise, équipé de contrôleurs signés Dixell, a également été piraté dans la nuit du lundi au mardi. Les hackers ont « modifié tous les paramètres de dégivrage et de régulation de température : pour les surgelés, au lieu de – 22 degrés, ils avaient mis 150 degrés », explique le frigoriste.
Une attaque plus vaste que prévu ?
L’apparition de Dixell épaissit considérablement le mystère qui entoure la cyberattaque. Pour rappel, jusqu’ici, seuls les contrôleurs Danfoss des séries AK-SM et AK-SC étaient pointés du doigt. Avec l’apparition de Dixell dans l’affaire, l’hypothèse d’une attaque coordonnée sur plusieurs fournisseurs commence à prendre forme.
En février dernier, la CISA, l’agence américaine de cybersécurité, a signalé une série de failles critiques dans les boîtiers de Dixell. Certaines des vulnérabilités permettent de contourner l’authentification, d’autres d’exécuter des commandes à distance. Le groupe Copeland a promptement publié des mises à jour pour tenir les hackers à l’écart. Néanmoins, si des magasins ont négligé d’installer la mise à jour mise à disposition, des pirates ont pu exploiter la faille pour dérégler des frigos à distance, comme ils l’ont fait avec Danfoss. Ce mardi 13 octobre, l’Anssi a d’ailleurs mis à jour son alerte de sécurité initiale et précise que les superviseurs Copeland XWEB et Dixell XWEB, utilisés pour piloter à distance les frigos, sont aussi touchés par des failles.
MàJ ⚠️ Incident de sécurité ciblant les contrôleurs à distance des installations de réfrigération Danfoss série AK-SM, AK-SC ainsi que Copeland xweb et Dixell xweb.
Retrouvez le bulletin d’alerte régulièrement mis à jour sur :
➡️ https://t.co/CHUqbSiZAt https://t.co/JmtsTBwudW— ANSSI (@ANSSI_FR) October 13, 2026
Contacté par 01net, Copeland, la maison mère de Dixell, n’a pas encore répondu à nos questions au moment de la publication de cet article.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.