Presunta filtración en EsSalud: cómo podrían utilizarse datos de asegurados para cometer fraudes y suplantaciones
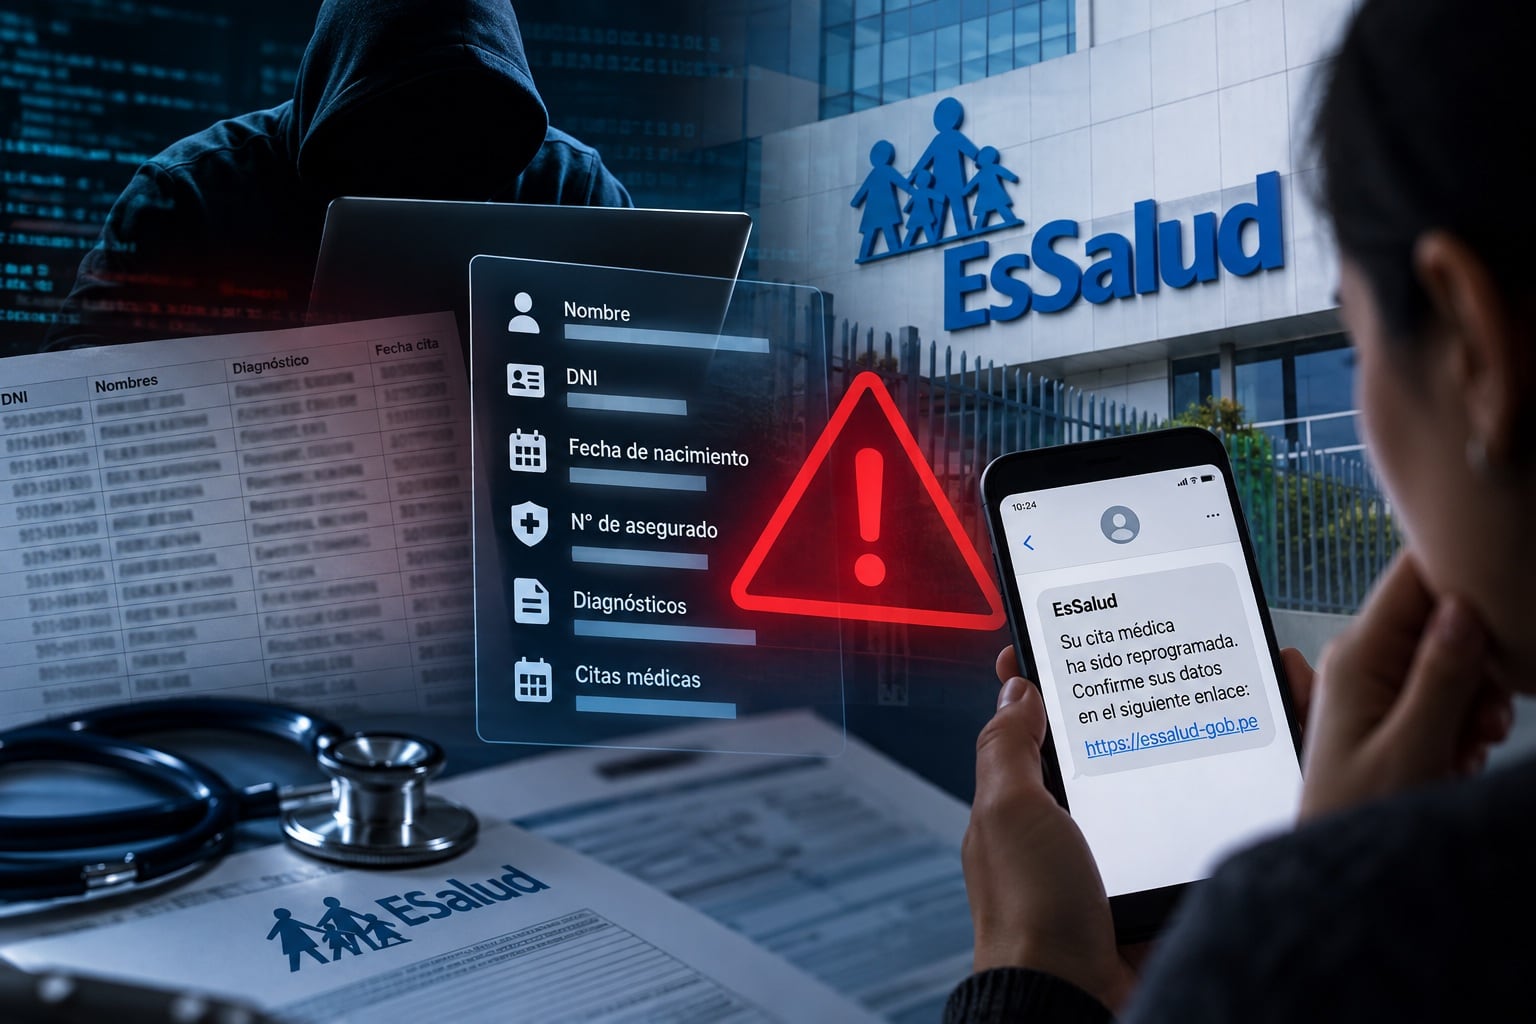
La publicación de una muestra de supuestos datos de asegurados de EsSalud ha abierto una segunda interrogante además del origen de la información: qué ocurre si una entidad confirma que una brecha de seguridad comprometió datos personales y, especialmente, información relacionada con la atención de sus pacientes.
El usuario identificado como DeadM4n aseguró haber vulnerado sistemas de EsSalud y difundió en un foro de ciberdelincuencia registros que incluirían nombres, direcciones, teléfonos, documentos de identidad y datos vinculados con fichas, referencias y citas entre establecimientos. Sin embargo, la publicación no permite determinar por sí sola si hubo una intrusión directa, cuándo habría ocurrido ni cuál sería el número de afectados.
PUBLICIDAD

La Ley de Protección de Datos Personales considera datos sensibles a la información relacionada con la salud. El actual reglamento precisa que esta categoría comprende información sobre la salud física o mental, incluidos datos derivados de un acto médico.
Esto eleva la relevancia de una eventual brecha. Información que combine nombres, DNI, teléfonos y elementos relacionados con atenciones médicas puede ser utilizada para construir intentos de fraude o phishing dirigido mucho más convincentes.
Un delincuente podría, por ejemplo, hacerse pasar por personal de una entidad sanitaria y utilizar datos reales para solicitar información adicional, inducir al usuario a ingresar a una página falsa o conseguir códigos de verificación. La exposición de un dato, sin embargo, no significa automáticamente que ese tipo de fraude ya se haya producido.
PUBLICIDAD
Desde marzo de 2025 está vigente el nuevo Reglamento de la Ley de Protección de Datos Personales. La norma establece que cuando un incidente expone grandes volúmenes de información, puede afectar a muchas personas o involucra datos sensibles, el responsable debe notificarlo a la Autoridad Nacional de Protección de Datos Personales en un plazo máximo de 48 horas desde que toma conocimiento o constancia del hecho.
La precisión es importante en el caso EsSalud: la publicación de un hacker no permite determinar públicamente cuándo —o incluso si— la institución tomó conocimiento de una brecha propia, por lo que no puede concluirse únicamente desde el exterior que ese plazo ya haya comenzado o vencido.
PUBLICIDAD
La notificación debe incluir la naturaleza del incidente, los tipos de datos involucrados, un aproximado de personas afectadas cuando sea posible, sus potenciales consecuencias y las medidas adoptadas para contenerlo.
Si la vulneración también afecta otros derechos de los titulares, la normativa dispone que las personas involucradas sean informadas dentro del mismo plazo, en lenguaje claro y con las medidas adoptadas para reducir los posibles daños. Cuando el incidente ocurre en el entorno digital, también debe notificarse al Centro Nacional de Seguridad Digital.
Mientras no exista una confirmación sobre el alcance del caso, no hay elementos para afirmar que todos los asegurados de EsSalud deban cambiar contraseñas o realizar acciones sobre sus cuentas.
PUBLICIDAD
Sí resulta recomendable desconfiar de llamadas, mensajes de WhatsApp, correos o enlaces que soliciten confirmar citas, actualizar información personal, realizar pagos o entregar códigos de seguridad, incluso si quien contacta conoce el nombre, DNI u otros datos reales del usuario.
La respuesta oficial de EsSalud será clave para establecer si hubo efectivamente una brecha, qué información pudo resultar comprometida y qué medidas deberán adoptar las personas eventualmente afectadas.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.