Как устроены инструменты без VPN внутри Kometfy: MTProto-мост в WebSocket и честный автоподбор стратегий DPI на Rust
В прошлой заметке я рассказывал про полевые замеры в домашней сети, и в комментариях справедливо заметили две вещи: во-первых, не нужно заменять стандартные сетевые термины бытовыми метафорами, а во-вторых — попросили подробно показать, как именно устроены механизмы обхода внутри самого приложения.
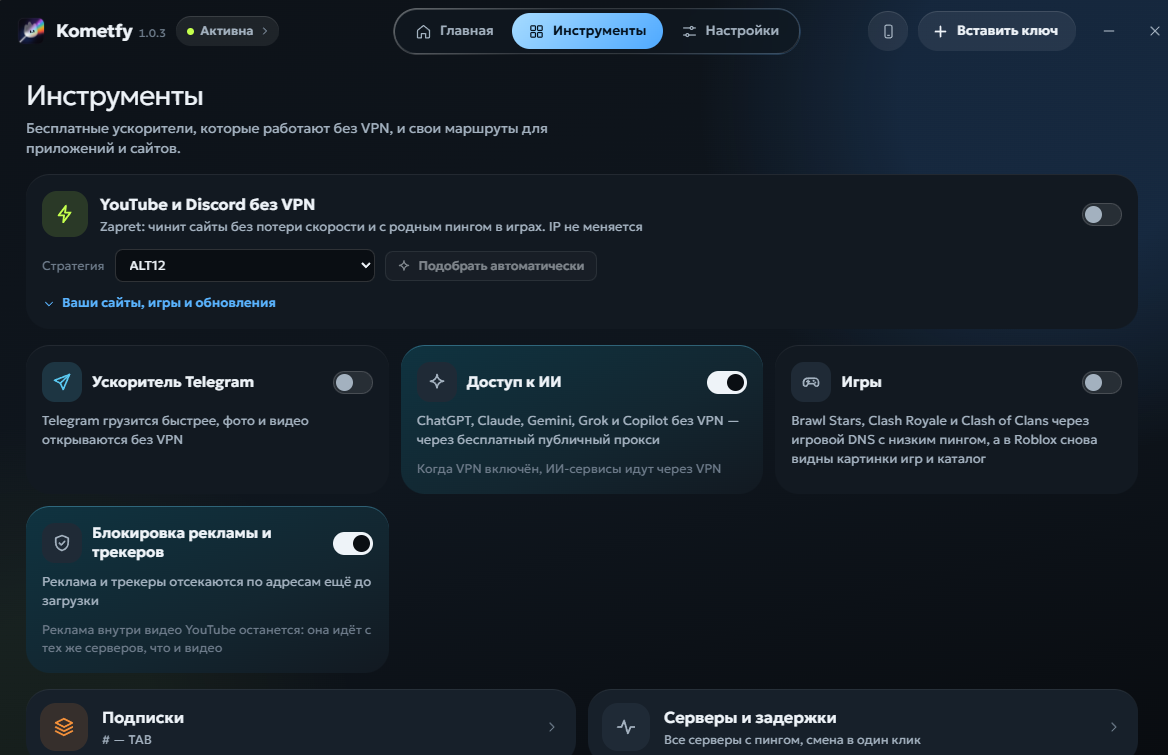
Исправляюсь. Я разрабатываю Kometfy (клиент для Windows, macOS и Android, сетевое ядро prism-connect написано на Rust и открыто под GPL-3.0). Помимо классического VPN-клиента поверх mihomo и Xray, в приложении есть вкладка «Инструменты», которая работает вообще без VPN-сервера:
Ускоритель Telegram — локальный MTProto-мост в WebSocket с фолбэком на Cloudflare Flexible SSL.
Игры — починка серых иконок и аватаров в Roblox через одну опцию EDNS Client Subnet и маршрутизация игр Supercell мимо VPN.
Доступ к ИИ — селективная маршрутизация 70+ доменов (ChatGPT, Claude, Gemini, Cursor и др.) и трюк с
fake-ipна Android, позволяющий не загонять весь трафик телефона вVPNService.Автоподбор DPI-стратегий — обёртка над
winws(Zapret) на Windows и параллельный прогонbyedpiв 4 потока на Android/macOS с проверкой на 16-килобайтную «заморозку» ТСПУ и постквантовымClientHello(X25519MLKEM768).
Ниже — полный разбор того, как каждый из этих четырёх механизмов работает на уровне пакетов и кода в ветке kometfy-free-tools.
Дисклеймер об авторстве открытых компонентов: Чтобы не присваивать чужие лавры, сразу перечислю фундамент, на котором стоят инструменты: протокол локального Telegram-моста написан по мотивам
Flowseal/tg-ws-proxy(MIT), а идея маршрута через Cloudflare взята изNekogram/WSProxy. Движокwinwsна Windows — этоbol-van/zapretсо стратегиями из релизаFlowseal/zapret-discord-youtube. На Android и macOS работаетbyedpi(MIT) с наборами по мотивамByeByeDPIиFlowseal. Собственный код Kometfy (crates/prism-connect) — это реализация моста на Rust, генерация правилmihomo, парсер стратегий и движок автоподбора.
1. Ускоритель Telegram: локальный MTProto-мост в WebSocket (tgbridge.rs)
Когда провайдер замедляет загрузку медиа или целиком режет подсети дата-центров Telegram (149.154.0.0/16 и 91.108.0.0/16), включать системный VPN ради одного мессенджера неудобно. При этом у Telegram есть официальные WebSocket-шлюзы для веб-клиента (wss://kwsN.web.telegram.org/apiws). Проблема в том, что десктопный и мобильный клиенты Telegram не умеют ходить в эти WebSocket-шлюзы напрямую — они говорят по бинарному протоколу MTProto (obfuscated2).
В Kometfy модуль crates/prism-connect/src/tgbridge.rs поднимает на 127.0.0.1:1443 локальный прокси. Он не трогает системный прокси или TUN-интерфейс, а подключается в сам Telegram стандартной ссылкой tg://proxy?server=127.0.0.1&port=1443&secret=dd<32 hex>.
Как идут пакеты внутри моста
Приём и расшифровка старта (
client_hello). Telegram открывает TCP-соединение на127.0.0.1:1443и присылает 64 байта инициализацииobfuscated2. Мост вычисляет ключSHA-256(init[8..40] ‖ secret)и вектор инициализацииIV = init[40..56], после чего расшифровывает поток черезAES-256-CTR. В байтах56..59проверяется тег транспорта (0xef— abridged,0xee— intermediate,0xdd— padded intermediate), а из байтов60..61извлекается номер целевого дата-центра (i16 LE; отрицательные значения означают медиа-DC,+10000— тестовый DC). Если секрет не совпал — сокет сразу закрывается.Генерация внешнего заголовка (
relay_init). Для стороны Telegram мост формирует новый 64-байтовый блокobfuscated2уже без пользовательского секрета (при генерации отбрасываются комбинации, совпадающие с сигнатурамиHEAD,POST,GET,OPTI,0xeeeeeeee,0xddddddddи TLS16 03 01 02).Трёхступенчатый выбор маршрута (
gateway):
// crates/prism-connect/src/tgbridge.rs, serve()
if let Some((ws, via)) = gateway(dc, media, test, cf).await {
    return relay_ws(client, ws, relay, hello, tg_enc, tg_dec).await;
}
let ip = DC_IPS.iter().find(|(d, _)| *d == dc).map(|(_, ip)| *ip).filter(|_| !test);
let mut up = TcpStream::connect((ip, 443)).await?;
up.write_all(&relay).await?;
Функция gateway(dc, …) пытается достучаться до нужного дата-центра в следующем порядке:
Шаг 1. Прямой WebSocket-шлюз Telegram:
wss://kwsN.web.telegram.org/apiws(для медиа сначала пробуетсяkwsN-1.web.telegram.org). Для DC2 и DC4 соединение открывается на149.154.167.220:443с SNIkwsN.web.telegram.org, для остальных — по DNS. Тайм-аут — 8 секунд.Шаг 2. Обход через домен за 150 ₽ в Cloudflare: если прямой шлюз не ответил, этот DC помечается заблокированным на 600 секунд (
BLOCKED_FOR), и мост переключается наwss://kwsN.<домен>/apiwsчерез сеть Cloudflare (резолв идёт через встроенный DoHcrate::doh::lookup, так как свежие домены не всегда сразу видны на публичных резолверах).Шаг 3. Фолбэк на прямой TCP: если недоступны оба WebSocket-маршрута, мост открывает классический TCP-сокет на
DC_IPS:443.
Как работает трюк с Cloudflare без своего VPS
Никакого промежуточного сервера или Cloudflare Worker здесь нет. Обычный дешёвый домен добавляется в бесплатный тариф Cloudflare с режимом шифрования SSL: Flexible, а в DNS прописываются проксируемые (с «оранжевым облачком») A-записи, указывающие напрямую на IP-адреса дата-центров Telegram:
kws1→149.154.175.50kws2→149.154.167.51kws3→149.154.175.100kws4→149.154.167.91kws5→149.154.171.5kws203→91.105.192.100
В результате с точки зрения провайдера и ТСПУ клиент устанавливает стандартное TLS-соединение (через rustls с проверкой сертификата) к IP-адресу Cloudflare и нейтральному SNI kwsN.<домен> с заголовком Sec-WebSocket-Protocol: binary. А сам узел Cloudflare внутри своей магистральной сети обращается к дата-центру Telegram по обычному HTTP на 80-й порт. Поскольку у Cloudflare есть лимит на число одновременных WebSocket-сессий на один бесплатный домен, в tgbridge.rs поддержана ротация: пользовательские домены → список из удалённого конфига → зашитые домены сборки (с пропуском упавшего домена на 45 секунд, чтобы при сбое сети не плодить висящие сокеты).
Нарезка фреймов (Splitter) и самодиагностика
Веб-шлюз Telegram не принимает «сырой» TCP-поток — он требует, чтобы каждый транспортный пакет MTProto приходил в отдельном бинарном кадре WebSocket. Поэтому в relay_ws первым кадром уходят 64 байта старта, а далее структура Splitter расшифровывает поток ключом клиента, читает из открытого текста длину MTProto-пакета (для abridged — 1 байт × 4 либо 0x7f + 3 байта × 4; для intermediate — 4 байта LE & 0x7fffffff), зашифровывает пакет ключом стороны Telegram и упаковывает ровно в один WebSocket-фрейм.
Чтобы пользователь мог проверить задержку моста одной кнопкой, метод tgbridge::self_test сам эмулирует Telegram Desktop: подключается к локальному мосту с секретом dd, отправляет в DC2 незашифрованный запрос req_pq_multi (0xbe7e8ef1) и замеряет время до прихода resPQ (0x05162463).
2. Инструмент «Игры»: как починить серые картинки в Roblox одной строчкой EDNS
Недавно у российских пользователей Roblox появилась странная проблема: сама игра (или сайт) может открываться, но вместо всех иконок игр, каталога и аватаров — серые квадраты.
Когда я полез разбираться, почему не грузится статика с rbxcdn.com (в частности, tr.rbxcdn.com), выяснилась забавная деталь: сам трафик до CDN-узлов в России не заблокирован. Проблема на этапе DNS: авторитетный DNS-сервер Roblox при запросе с российских рекурсивных резолверов отдаёт цепочку CNAME без финальной A-записи. Из-за этого клиент просто не получает IP-адрес сервера с картинками. Но если тот же самый DNS-запрос приходит с европейской подсети, DNS возвращает рабочий IP узла Akamai, который из РФ открывается напрямую за 170 мс!
Поэтому для починки картинок в Roblox не нужен ни VPN, ни прокси, ни даже фрагментация пакетов. В функции with_games (crates/prism-connect/src/config.rs) достаточно добавить в конфиг ядра mihomo политику резолва для +.rbxcdn.com через Google DoH с указанием финской клиентской подсети в EDNS Client Subnet (ECS):
dns:
  nameserver-policy:
    "+.rbxcdn.com": ["https://dns.google/dns-query#ecs=95.216.0.0/24&ecs-override=true"]
Google DNS сообщает авторитетному серверу Roblox, что запрос пришёл из подсети 95.216.0.0/24, получает валидный IP-адрес Akamai и отдаёт его клиенту, а само скачивание картинок идёт напрямую с родной скоростью.
Для игр Supercell (brawlstars.com, clashroyale.com, clashofclans.com, squadbustersgame.com и др.), где вход заблокирован со стороны самого издателя по гео-IP, тот же тумблер прописывает в nameserver-policy DoH/DoT-серверы игрового DNS-релея и добавляет правило RULE-SET,kometfy-games,DIRECT выше правил VPN-профиля. Благодаря этому даже при включённом полном VPN игровой трафик на порт 9339 идёт напрямую через игровой релей без лишнего крюка и потери пинга.
3. «Доступ к ИИ» и трюк с выборочным fake-ip на Android
Аналогичная проблема с блокировкой со стороны самих сервисов касается нейросетей: ChatGPT, Claude, Gemini, Grok, Copilot, Cursor и др. не пускают с российских IP-адресов.
Когда пользователь включает тумблер «Доступ к ИИ» в бесплатном режиме (без своего VPN), функция with_ai в config.rs собирает в конфиге mihomo:
Группу
Kometfy AI(type: fallbackс проверкойgstatic.com/generate_204раз в 600 с) поверх пула HTTP-прокси.Инлайн-набор
kometfy-aiиз 70 базовых доменов (openai.com,chatgpt.com,claude.ai,gemini.google.com,notebooklm.google.com,cursor.com,openrouter.aiи др.), который может дополняться без обновления клиента.Три правила маршрутизации перед финальным
MATCH,DIRECT:Исключения
DIRECTдляdownloads.cursor.com(чтобы скачивание тяжелых дистрибутивов шло напрямую) иcommunity.openai.com(форум на Discourse режет IP дата-центров, но открывается напрямую);Принудительный сброс QUIC:
AND,((NETWORK,UDP),(RULE-SET,kometfy-ai)),REJECT— это заставляет браузер мгновенно переключиться с UDP/HTTP3 на TCP, который умеет проксировать обычный HTTP-прокси;Отправка
RULE-SET,kometfy-aiв группуKometfy AI.
Как только пользователь включает свой полноценный VPN-профиль, блок with_ai автоматически убирается из конфига при пересборке, и ИИ-трафик идёт через его собственный сервер:
// crates/prism-connect/src/manager.rs
if free && s.ai_access {
    built.yaml = config::with_ai(&built.yaml, &self.remote.doc().settings.ai_sites, &crate::builtin::get().ai_proxies)?;
}
Как не гонять весь трафик Android через ядро в бесплатном режиме
На десктопе в бесплатном режиме ядро может работать как лёгкий системный прокси. Но на Android без root-прав перехватить трафик приложений можно только через системный VPNService, создающий виртуальный TUN-интерфейс. Если завернуть в него весь трафик смартфона (0.0.0.0/0), ядро mihomo будет впустую перекладывать гигабайты обычного трафика (видео, торренты, игры), сажая батарею.
В Kometfy для бесплатного режима на Android применён режим fake_ip_only_for_core:
В маршрут
VPNServiceзабирается только подсеть фейковых IP-адресов198.18.0.0/16.DNS-сервер
mihomoвыдаёт фейковые адреса из198.18.0.0/16только тем доменам, на которые завязаны активные правила (список ИИ, сайты дляbyedpi, фильтр рекламы).Всем остальным доменам возвращаются их настоящие публичные IP-адреса, поэтому 95% трафика телефона вообще не попадает в TUN-интерфейс и идёт напрямую через ядро ОС!
4. Автоподбор DPI-стратегий: почему простой curl врёт и как устроен zapret_find
Статические стратегии обхода DPI в 2026 году живут недолго: то, что работает на одном провайдере, на соседнем наглухо вешает соединение.
В Kometfy используются два проверенных открытых движка:
На Windows ядро скачивает актуальный релиз
Flowseal/zapret-discord-youtube(внутриwinws.exeизbol-van/zapretи драйверWinDivert), проверяет SHA-256 архива и парсит аргументы всех 23.bat-файлов (general,ALT…ALT13,EXP,FAKE TLS AUTO,SIMPLE FAKE). Примечательно, что в актуальном релизе 1.10.4 во всех стратегияхwinwsуже не используются ниttl, ниautottl, ниbadsum: фейковые пакеты инвалидируются для конечного сервера черезfooling=ts(устаревший TCP Timestamp),badseq(сдвинутый Sequence Number) иmd5sig, а нарезка строится вокругmultisplit,hostfakesplitиsplit-seqovl(перекрытие TCP sequence с подстановкой дамповClientHelloотwww.google.com,4pda.toилиwww.sferum.ru).На Android и macOS, где нет
WinDivert, запускается локальный SOCKS5-движокbyedpi(crates/prism-connect/src/byedpi.rs) с 13 преднастроенными стратегиями (комбинации TCP urgent byte-o1, разрезов по SNI-s1+s, disorder-d1+s, TLS record split-r1+sи фейков сTTL 4..6и автоцепочками-At,r,s,c, переключающими группу при TCP RST или обрыве TLS). На macOS наборы с фейками (-f/-n) автоматически исключаются.
Три ловушки при автоматическом тестировании стратегий
Когда я писал алгоритм автоподбора (Manager::zapret_find и zapret::probe в crates/prism-connect/src/zapret.rs), выяснилось, что проверять стратегию обычным коротким запросом нельзя по трём причинам:
Размер
ClientHelloи постквантовый обмен ключами. Короткий синтетический TLSClientHelloна 300–500 байт легко помещается в один TCP-сегмент и пролетает через ТСПУ даже со слабой стратегией. А потом пользователь открывает реальный браузер на базе Chromium — и ничего не грузится, потому что современный Chrome шлёт жирныйClientHelloс гибридным постквантовым ключомX25519MLKEM768размером около 1,8 КБ, который разбивается на два TCP-сегмента! Поэтому функцияzapret::client_helloв нашем тестере собираетClientHelloточь-в-точь как у современного Chrome (сX25519MLKEM768на ~1,8 КБ в два сегмента) и ждёт валидныйServerHello(0x16 0x03 … type 2) за 3 секунды.Ловля «заморозки после 16–20 КБ» (Behavioural Freeze). Многие ТСПУ в 2026 году спокойно пропускают TLS-рукопожатие и первые 15–20 КБ трафика, после чего намертво вешают TCP-сессию. Чтобы отсеять стратегии, которые проходят только рукопожатие,
zapret::probeделает нагрузочные тесты в оба направления:Для YouTube (5 точек контроля): кроме рукопожатий с
www.youtube.com,youtubei.googleapis.comи живым узломgooglevideo.com, тестер до конца скачивает ~20 КБ превью первого ролика на YouTube (i.ytimg.com/vi/jNQXAC9IVRw/hqdefault.jpg) и отправляет 64 КБ данных методомPOSTнаhttps://<видеосервер>/videoplayback.Для Discord (4 точки): рукопожатия с
discord.com,gateway.discord.gg,cdn.discordapp.com+ отправка 64 КБPOSTнаdiscord.com/api/v9/gateway.Плюс до 12 пользовательских доменов из настроек.
Ускорение перебора и защита от случайных срабатываний. На Windows
winwsперехватывает трафик всей системы черезWinDivert, поэтому стратегии тестируются последовательно (с паузой 500 мс на поднятие фильтра). А вот на Android и macOS Kometfy поднимает сразу 4 параллельных экземпляраbyedpi(SIDE_BY_SIDE = 4) на локальных портах10881..10884и гоняет проверки через их SOCKS5-порты одновременно, сокращая время поиска в 4 раза.
Каждая стратегия проходит до 3 раундов (TRIES = 3). Если в первом же раунде не прошла ни одна проверка YouTube — стратегия сразу снимается с дистанции. Если стратегия выбила 100% по всем точкам во всех трёх раундах (Probe::all), поиск мгновенно завершается её победой. Если идеальной стратегии на данной сети не нашлось, алгоритм отбирает 3 лучших финалиста (FINALISTS = 3 по приоритету YouTube → Discord + сайты пользователя), устраивает между ними дополнительный контрольный заезд и сохраняет в настройки победителя по сумме двух проходов.
Сейчас статистика первых дней работы показывает около 91–93% успешных подключений на разных провайдерах (от Ростелекома и Уфанета до мобильных сетей Т2, МегаФона и Билайна), при этом сетевые таймауты и сбои подписок считаются отдельно от ошибок самого клиента и ядра.
Где посмотреть код и пощупать вживую
Весь описанный код сетевого ядра (tgbridge.rs, zapret.rs, byedpi.rs, config.rs, manager.rs) открыт под лицензией GPL-3.0:
Репозиторий и исходники ядра: github.com/TABURELTER/Kometfy
Готовые сборки (Windows, macOS Apple Silicon, Android APK): Releases на GitHub
Буду рад вопросам, баг-репортам и критике по реализации в комментариях!
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.