[ITmedia News] 「カーセンサー」などに不正アクセス、最大371万件の個人情報漏えいか 問い合わせ客の氏名・住所など
著者
 林裕也
[ITmedia]
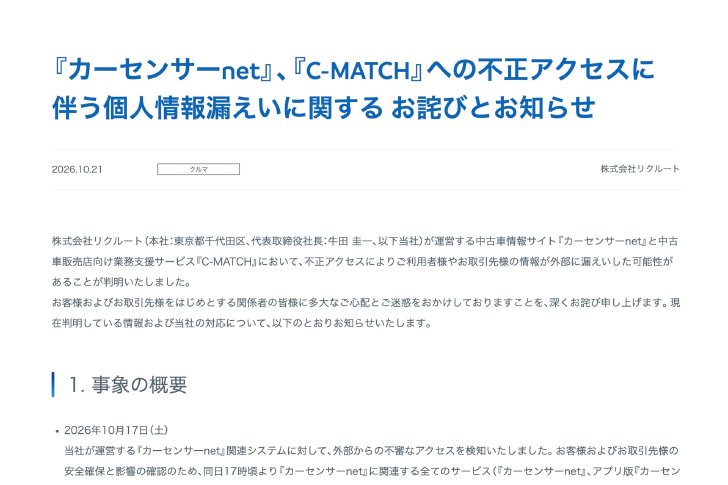
リクルートは10月21日、中古車情報サイト「カーセンサーnet」と中古車販売店向け業務支援サービス「C-MATCH」が外部から不正アクセスを受け、利用者や取引先の個人情報が最大370万9551件漏えいした可能性があると発表した。
同社は17日に関連システムへの不審なアクセスを検知し、同日午後5時ごろから関連する全サービスを一時停止していた。20日までの調査で、漏えいした可能性のある情報の項目と件数を把握したという。
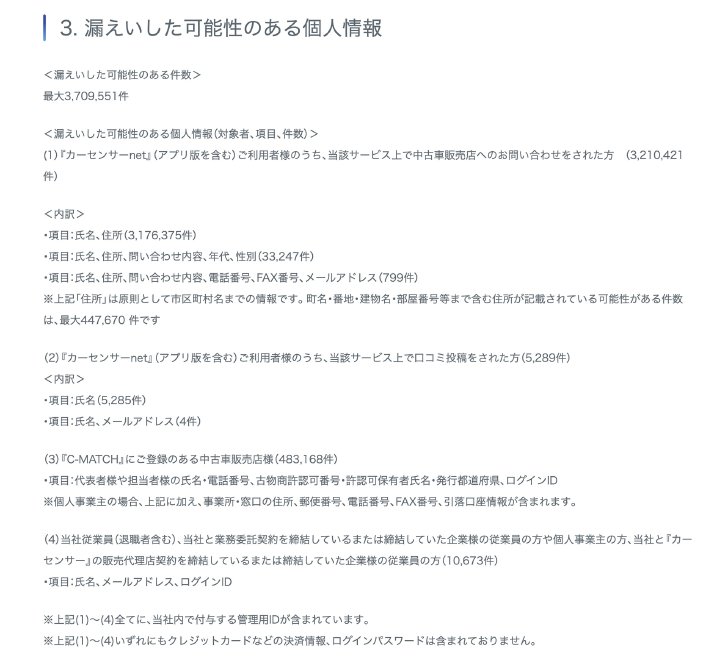
最も件数が多いのは、カーセンサーnet(アプリ版含む)で中古車販売店に問い合わせをした利用者の情報で、321万421件。ほとんどが氏名と住所の組み合わせ(317万6375件)で、その他問い合わせ内容や年代・性別(3万3247件)、電話番号やメールアドレスなど(799件)が含まれる。住所は原則として市区町村名までだが、町名や番地、建物名などを含む可能性のあるものが最大44万7670件あるという。また、口コミを投稿した利用者の氏名など5289件も対象に含まれる。
販売店側の情報も漏えいした可能性がある。C-MATCHに登録する中古車販売店48万3168件分で、代表者や担当者の氏名・電話番号、古物商の許認可番号、ログインIDなどが含まれる。個人事業主の場合は事業所の住所や引き落とし口座の情報なども対象になる。
この他、リクルートの従業員(退職者含む)や業務委託先、販売代理店の従業員など1万673件分の氏名・メールアドレスなども漏えいした可能性がある。いずれにもクレジットカードなどの決済情報とログインパスワードは含まれていないという。
21日時点で、漏えいした可能性のある情報を悪用した二次被害は確認していないという。同社は個人情報保護委員会にすでに報告しており、問い合わせ窓口も設置した。対象者には順次個別に連絡する。原因と影響範囲の調査を進めており、不審なメールやSMS、電話などに応じないよう注意を呼び掛けている。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.