Googleが130万台のAndroid TVで密かに稼働していたボットネットを解体
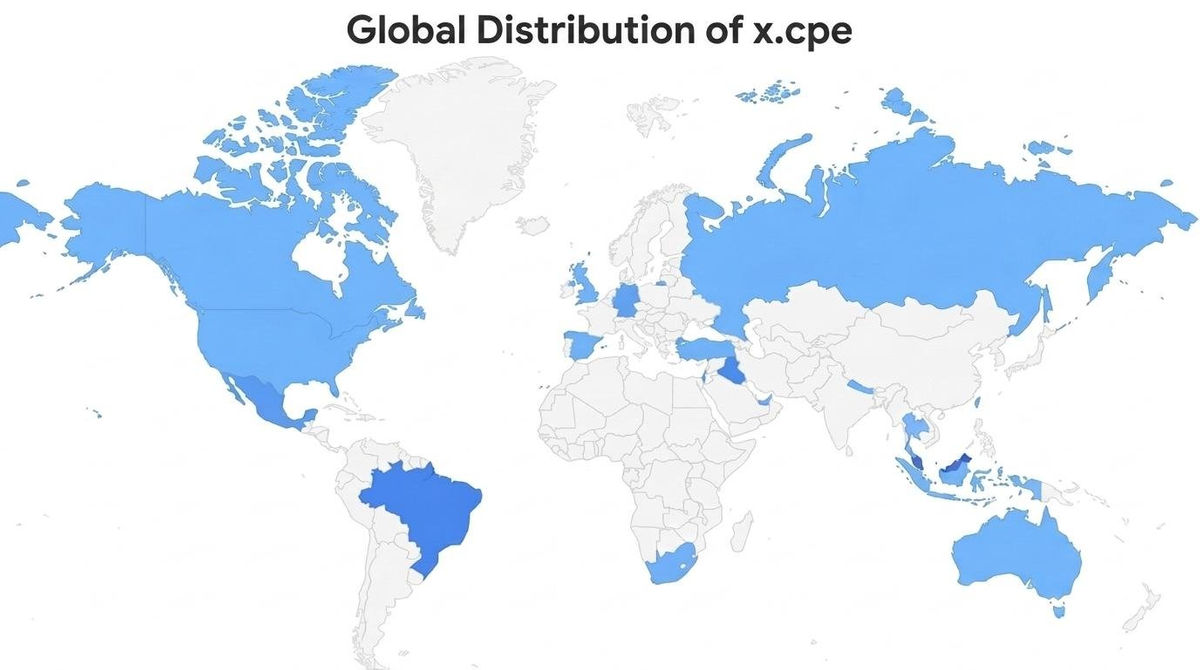
Googleの調査では、大半のデバイスが大量の悪意ある通信を中継するための住宅用プロキシとして稼働していたか、広告詐欺に関与するモジュールを実行していたことが判明しています。このほか、攻撃者がターミナルコマンドを実行したり、デバイスのスクリーンショットを取得したり、ローカルネットワーク上のほかのデバイスを調査したりすることが可能でした。こうしたネットワークへのアクセス権を販売するビジネスが展開されていたとGoogleは推測しています。
このネットワークは中国・深センに設立されたVideostrong Technologyという企業のデバイスで見つかっています。Videostrong TechnologyはGoogleの認定パートナーで、デバイスはGoogleの認証を取得していましたが、難読化によって審査プロセスを回避したものと考えられています。これらのデバイスは主にMECOOLというブランドで展開されていました。
x.cpeはデバイスのセットアップが完了してオンラインになった後、バックドアを使ってマルウェアを遠隔インストールすることで検出を回避していたとされています。また、Googleのセキュリティツール「Play Protect」も無効化していました。Play Protectが有効であれば、ユーザーに気付かれないままインストールされたパッケージをマルウェアとして検出できたはずだと指摘されています。
GoogleはVideostrong Technologyがマルウェアの運用とインストールに使用していたドメインやサーバーを停止させるために法的措置を講じました。また、同社への認定を取り消し、Androidデバイスの製造・販売を禁止したとしています。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.