Hacker starten Angriffe: Zahlreiche Websites wegen PHP-Sicherheitslücke abgeschaltet
Hacker starten AngriffeZahlreiche Websites wegen PHP-Sicherheitslücke abgeschaltet
21.10.2026, 14:30 Uhr
00:00
04:02
Die Programmiersprache PHP kennen wahrscheinlich nur wenige Menschen, ihre weltweite Bedeutung ist allerdings enorm. Hacker versuchen derzeit, aufgetretene Schwachstellen auszunutzen. Die Entwickler kündigen Updates an.
Eine neu entdeckte, schwerwiegende Sicherheitslücke bringt weltweit das Fundament zahlreicher Webseiten und Onlinedienste ins Wanken. Betroffen ist die weitverbreitete Programmiersprache PHP, auf der ein Großteil des gesamten Internets basiert - von einfachen Blogs über große Nachrichtenportale bis hin zu komplexen Onlineshops und Content-Management-Systemen wie WordPress.
Wie unter anderem das IT-Sicherheitsunternehmen Huntress, das Computer Emergency Response Team des Bundes (CERT) sowie das offizielle PHP-Sicherheitsteam berichten, handelt es sich um eine akute Notfallsituation, die Betreiber von Internetseiten in aller Welt zu schnellem Handeln zwingt.
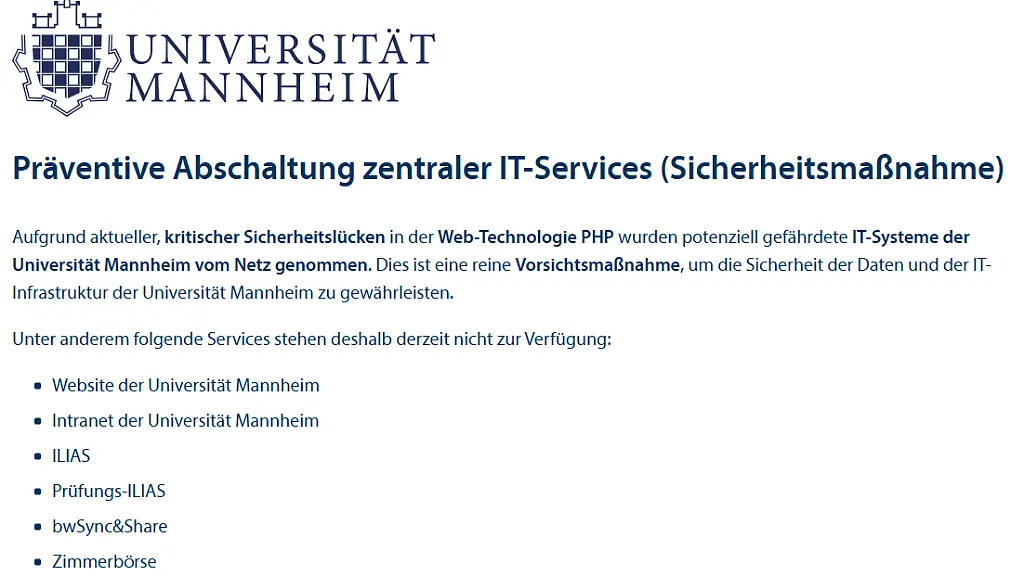
In Deutschland reagierten etwa Kliniken, aber auch Behörden, indem sie ihre Webseiten vorsorglich abschalteten. So waren etwa die offiziellen Auftritte von Baden-Württemberg und der Stadt Mainz nicht erreichbar. Auch der Internetauftritt der Berliner Charité oder des Bundesbauministeriums sind abgeschaltet. Nach der Installation des dringenden Sicherheits-Updates dürften die Seiten wieder erreichbar sein.
Unter dem Namen "PHP2Shell" warnen Sicherheitsexperten vor gleich zwei kritischen Schwachstellen im Kern der Programmiersprache, die unter den offiziellen Registriernummern CVE-2026-109618 und CVE-2026-109619 geführt werden. Das Gefahrenpotenzial dieser Lücken ist demnach extrem hoch: Kriminelle Akteure können die Schwachstelle ausnutzen, um aus der Ferne eigenen Schadcode auf den betroffenen Servern auszuführen. In der Praxis ermöglicht dies Angreifern, die vollständige Kontrolle über eine Website zu übernehmen, sensible Kundendaten abzugreifen oder die Infrastruktur für weitere Cyberattacken zu missbrauchen.
Da detaillierte Informationen zur Schwachstelle unbeabsichtigt vorab an die Öffentlichkeit gelangten, steht die gesamte globale IT-Branche unter erheblichem Zeitdruck. Branchenexperten befürchten, dass Kriminelle bereits in Kürze automatisierte Skripte einsetzen werden, um im großen Stil ungeschützte Server im Internet aufzuspüren und anzugreifen.
Eine Veröffentlichung entsprechender Sicherheitsupdates durch die Entwickler wird laut dem Bundesamt für Sicherheit in der Informationstechnik für 16 Uhr erwartet. Das BSI ruft IT-Sicherheitsverantwortliche und Betreiber dazu auf, diese umgehend nach Veröffentlichung zu installieren.
Internetseiten werden vom Netz genommen
Die akute Bedrohungslage zeigt bereits konkrete Auswirkungen im öffentlichen Leben. Erste Kommunen, Behörden, Universitäten und Krankenhäuser haben auf die Warnungen der Sicherheitsbehörden reagiert und ihre Online-Angebote kurzfristig vom Netz genommen, um möglichen Angriffen zuvorzukommen.
So hat beispielsweise die Landeshauptstadt Mainz nach einer Warnung des Bundes vorsorglich mehrere städtische Internetdienste und ihr zentrales Webportal mainz.de vorübergehend abgeschaltet. Wie die Stadtverwaltung mitteilte, bleiben die Ämter und Bürgerbüros telefonisch und per E-Mail weiterhin erreichbar, und auch bereits vereinbarte Termine finden wie geplant statt. Die vorsorgliche Abschaltung betreffe allein den externen Internetauftritt, um eine Kompromittierung der dahinterliegenden Systeme zu verhindern.
Für Betreiber von Webseiten, Onlineshops und digitalen Unternehmensplattformen gilt derzeit höchste Alarmbereitschaft. IT-Experten raten dringend dazu, sich unverzüglich mit den zuständigen Systemadministratoren, IT-Dienstleistern oder Webhosting-Anbietern in Verbindung zu setzen. Bereitgestellte Sicherheitsupdates für die PHP-Umgebung sowie für genutzte Systeme müssten ohne jeden Verzug eingespielt werden.
Für normale Internetnutzer besteht beim alltäglichen Surfen auf dem Smartphone oder PC zwar kein direkter Handlungsbedarf, da sich die Sicherheitslücke nicht auf den Endgeräten der Anwender befindet, sondern auf den Servern im Hintergrund. Dennoch können Verbraucher indirekt betroffen sein - etwa durch vorübergehende Ausfälle von Onlinediensten oder potenzielle Datenabflüsse auf nicht rechtzeitig geschützten Webseiten.
Die Entwickler der Programmiersprache sowie Hosting-Anbieter weltweit arbeiten derzeit rund um die Uhr daran, korrigierte Softwareversionen bereitzustellen und zu verteilen. IT-Sicherheitsfachleute betonen nachdrücklich, dass es sich bei diesem Vorfall ausdrücklich nicht um Routineupdates handelt, sondern um eine der gravierendsten Sicherheitslagen der letzten Jahre.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.