공공 정보시스템 71%가 쓰는 자바서 고위험 취약점… 정부, 긴급 점검 권고
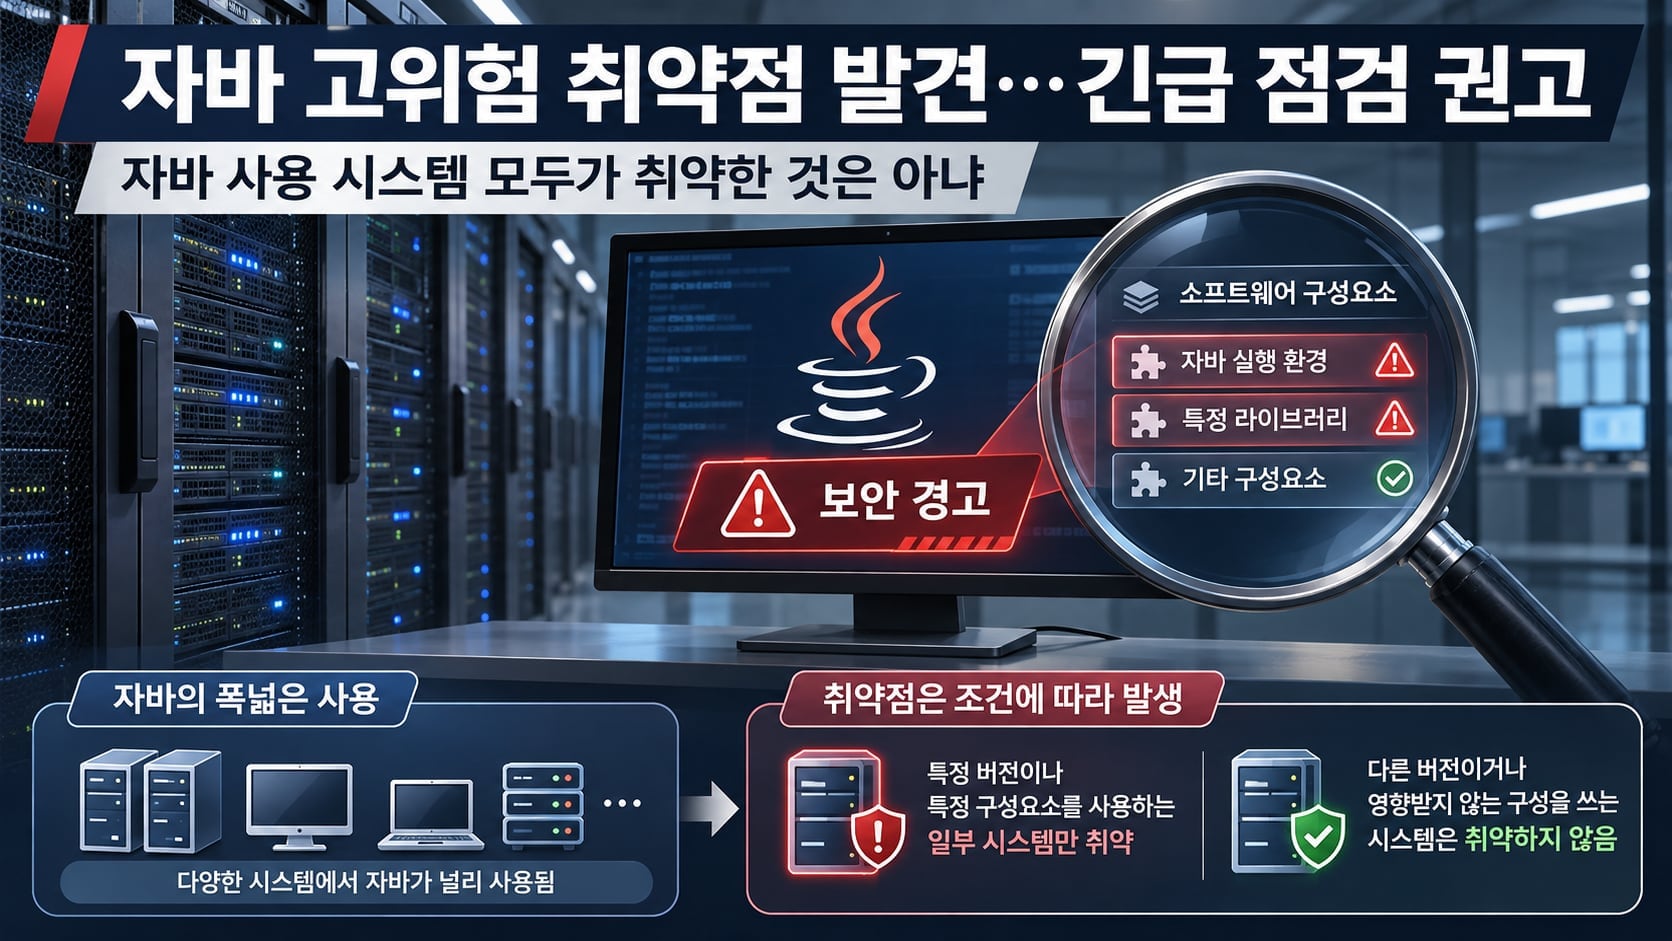
국내 공공 정보시스템 10개 중 7개 이상에서 개발언어로 쓰이는 자바(Java)에서 고위험 보안 취약점이 발견됐다. 취약한 환경에서는 공격자가 계정 없이 외부에서 악성 코드를 실행할 수 있어 정부가 기관과 기업에 긴급 점검을 권고했다. 다만 자바를 사용한다는 사실만으로 모든 시스템이 이번 취약점의 영향을 받는 것은 아니다.
18일 정보기술(IT) 업계에 따르면 오라클은 17일(현지시각) 자바 표준판(Java SE)의 취약점 11건을 수정한 보안 업데이트를 공개했다. 이 가운데 ‘CVE-2026-114938’은 자바 실행 환경인 오픈JDK가 문자로 변환된 데이터를 원래 형태로 되돌리는 과정에서 메모리를 잘못 처리하는 문제다. 취약점을 발견한 보안업체 칼리프는 이를 ‘자바포셸(Java4Shell)’로 이름 붙였다.
칼리프는 취약점의 위험도를 CVSS 4.0 기준 10점 만점에 9.2점으로 평가했다. 오라클이 제시한 점수는 CVSS 3.1 기준 8.1점이다. 평가 체계가 서로 달라 점수를 직접 비교하기는 어렵지만, 계정 인증 없이 네트워크를 통한 공격이 가능하다는 점은 공통으로 제시됐다. 실제 영향 여부는 자바 실행 환경의 버전과 서버 장비 등의 조건을 확인해야 한다.
활용 범위가 넓어 점검 대상도 많다. 행정안전부 통계에 따르면 지난해 말 공공 정보시스템 1만5618개 중 1만1132개(71.28%)가 자바를 개발언어로 사용했다. 이는 자바의 사용 규모를 보여주는 수치로, 해당 시스템 모두가 취약하다는 뜻은 아니다.
과학기술정보통신부와 한국인터넷진흥원(KISA)은 기관과 기업에 사용 중인 자바 제품의 버전과 실행 환경을 확인하고 보안 업데이트를 적용하라고 권고했다. 인터넷에 공개된 서비스와 주요 업무 시스템을 우선 점검하고, 업데이트 뒤에는 서비스를 재시작해 실제 운영 환경에 조치가 반영됐는지도 확인해야 한다.
서버에 설치된 자바 외에 프로그램이나 컨테이너에 함께 묶여 배포된 실행 환경도 점검 대상이다. 이 경우 서버의 자바만 업데이트해도 서비스는 이전 버전을 계속 사용할 수 있다. 뉴질랜드 국가사이버보안센터는 제품에 자바 실행 환경이 포함돼 있다면 공급업체의 업데이트 안내를 확인하라고 권고했다. 오라클은 이번에 자바를 포함한 여러 제품군에서 총 655건의 보안 패치를 공개했다.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.