Moscovo e Kiev alvos de ciberataques a sistemas de alerta
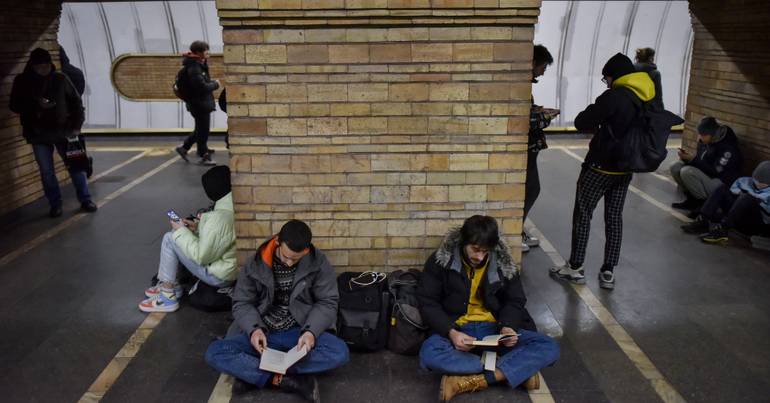
Acompanhe os nossos artigos em direto sobre conflitos internacionais
A Rússia e a Ucrânia perpetraram esta madrugada ataques mútuos de hackers contra os respetivos sistemas de alerta à população, noticiaram esta segunda-feira meios de comunicação social e as redes sociais de ambos os países.
A aplicação móvel do Ministério das Emergências da Rússia sofreu um ciberataque e os utilizadores receberam notificações sobre “ogivas nucleares” lançadas contra todas as regiões do país, indicou o meio de comunicação independente russo Meduza.
O Ministério das Emergências confirmou o ataque e salientou que “os criminosos conseguiram enviar mensagens em massa com informações falsas à população”, embora tenha indicado que o sistema de alerta geral não foi afetado.
O canal independente russo no Telegram, Astra, indicou que também foi atacado o fornecedor russo de alojamento de sites Beget, um dos maiores do país, cuja infraestrutura garante o funcionamento de mais de 700 mil domínios ativos no segmento russo da Internet.
De acordo com o portal Down Detector, que informa sobre falhas de acesso a recursos na rede, foram registadas inúmeras queixas relativas ao funcionamento de recursos alojados na Beget.
Na Ucrânia, por sua vez, foi pirateada a aplicação móvel de alerta aéreo, que enviou mensagens sobre o perigo de radiação e ataques químicos, além da ameaça de combates urbanos.
Na aplicação também apareceu uma mensagem em russo que dizia: “Saudações! Em toda a Ucrânia haverá agora um alerta nuclear. Não se preocupem, foi lançado um [míssil balístico] Oreshnik!”
A Força Aérea da Ucrânia publicou na plataforma Telegram uma mensagem em que reconhecia que “a aplicação Air Alert foi, provavelmente, comprometida”.
[Duarte Lima admite ter estado com Rosalina Ribeiro na noite em que a herdeira milionária desapareceu mas nega ter sido a última pessoa a vê-la com vida. Conta que, depois da reunião que tiveram, no Rio de Janeiro, levou a cliente até Maricá, para um encontro com uma mulher chamada Gisele. É uma versão que não bate certo com as primeiras provas recolhidas pelas autoridades brasileiras. Enquanto Duarte Lima se torna, para a polícia, o principal suspeito do homicídio, perde força a outra linha de investigação. Olímpia Feteira era inimiga assumida da antiga companheira do pai mas garante que nunca desejou a morte dela. E, ao contrário de Duarte Lima, disponibiliza-se para prestar todas as informações necessárias à polícia brasileira. Já pode ouvir o segundo episódio de “As Sombras de Duarte Lima”, o novo Podcast Plus do Observador. Está disponível no site do Observador, na Apple Podcasts, no Spotify e no Youtube.]
“Não há risco de radiação! Mantenham a calma e acompanhem as nossas mensagens no nosso canal”, acrescentou.
A própria aplicação indicou na mesma rede de mensagens que “terceiros realizaram uma intrusão não autorizada no funcionamento da aplicação”. “Desativámos as notificações push e suspendemos temporariamente o seu funcionamento”, alertou.
Afirmou ainda que “a aplicação não armazena dados pessoais, pelo que não existe qualquer risco para os utilizadores”. “Pedimos-vos que, em caso algum, carreguem em links de notificações suspeitas. A nossa equipa está a trabalhar para restabelecer o funcionamento da aplicação. Pedimos desculpa pelo transtorno”, notou.
Um dia antes, um grupo de hackers bielorrussos afirmou ter invadido os servidores do Serviço Federal de Estatística da Rússia, o Rosstat, comprometendo cerca de 25 mil computadores e apropriando-se de 23 terabytes de informação sensível, incluindo as baixas russas na guerra na Ucrânia.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.