[ITmedia News] ANAの予約情報に不正アクセス、JALと同じ委託先経由で 個人情報をのぞき見た痕跡も
著者
 林裕也
[ITmedia]
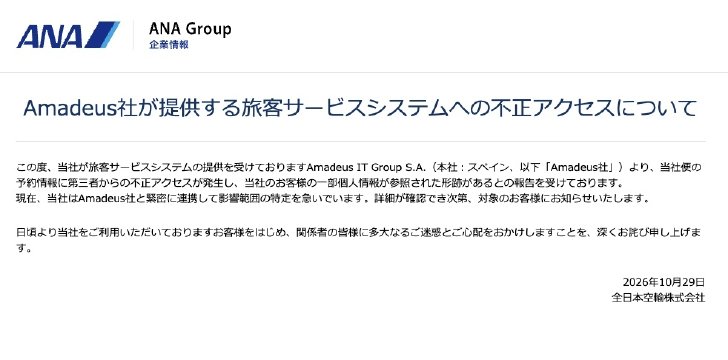
全日本空輸(ANA)は10月29日、ANA便の予約情報に不正アクセスがあったと発表した。旅客サービスシステムの提供元であるスペインのAmadeus IT Group(アマデウス)から報告を受けて発覚した。第三者が一部顧客の個人情報を参照した形跡があるという。
ANAはAmadeusと連携して影響範囲の特定を進めており、詳細が分かり次第、対象の顧客に知らせる方針だ。対象の人数や情報の項目、不正アクセスの時期は明らかにしていない。
旅客サービスシステムは、航空券の予約や発券、搭乗手続きなどをまとめて処理する仕組み。ANAは2015年4月に国際線でAmadeusのシステムを使い始め、26年5月には国内線も自社システムから切り替えた。23年の発表では、システム費用の変動費化や、国内線と国際線で別々だった運営体制の効率化などを狙いに挙げていた。
Amadeusのシステムを巡っては、日本航空(JAL)と日本トランスオーシャン航空も28日、約9万2000人分の予約情報に不正アクセスがあったと発表した。このうち約2000人分は、パスポート番号や連絡先なども対象だ。韓国の大韓航空とアシアナ航空も23日、Amadeusのシステムから一部顧客の予約番号が流出した形跡があると発表していた。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.