[ITmedia News] メール配信のユミルリンクに不正アクセス メアドなど約900万件漏えいか
著者
 岡田有花
[ITmedia]
ユミルリンク(東証グロース上場)は10月19日、主力のメール配信サービス「Cuenote FC」で一部サーバシステムが外部から不正アクセスを受け、個人情報が外部に持ち出されたと発表した。
専用ASPプランのうち、合計5システムに対して、不正アクセスとデータの出力を確認。メールアドレスを含む情報のべ約900万件が出力されたと試算している。
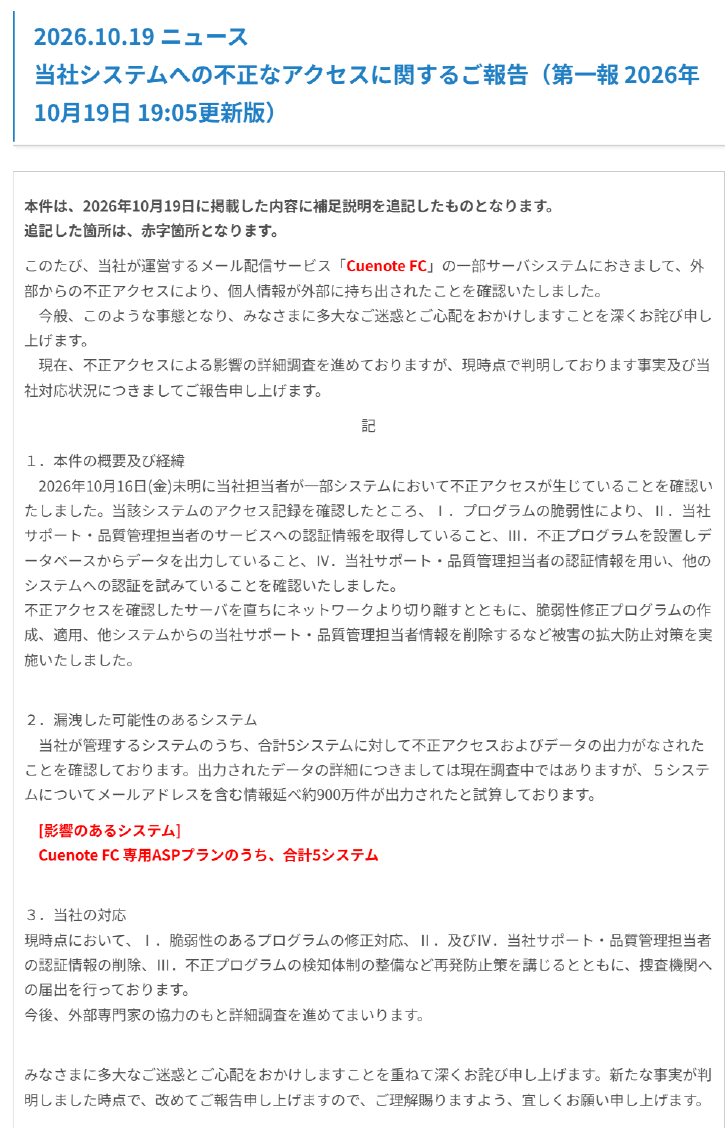
10月16日未明、一部システムで不正アクセスを確認。ログを調査したところ、攻撃者がプログラムの脆弱性を突き、同社のサポート・品質管理担当者のサービスへの認証情報を取得し、不正プログラムを設置してデータベースからデータを出力していたという。さらに、同じ認証情報を用いて、他のシステムへの認証も試みていたことが分かった。
同社は不正アクセスを確認したサーバをネットワークから切り離し、脆弱性修正プログラムを作成して適用。サポート・品質管理担当者情報を他システムから削除するなど、被害の拡大防止のための対策を取った。
今後は外部専門家の協力のもと詳細調査を進め、新たな事実が判明した時点で改めて報告する。2026年12月期の業績に与える影響は「精査中」としている。
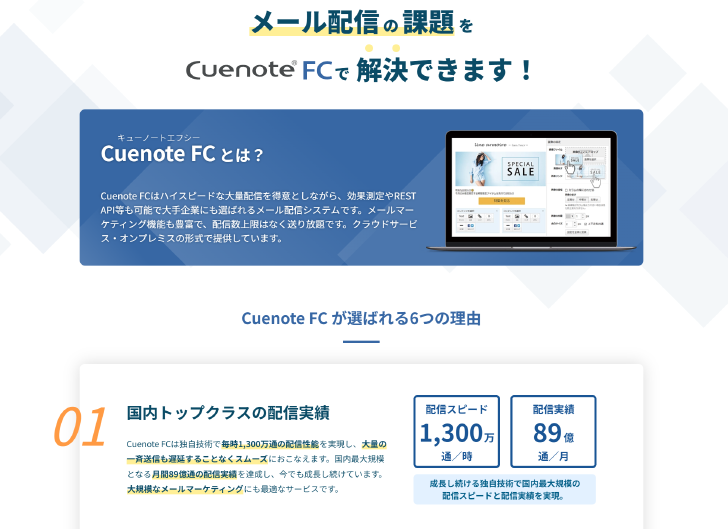
ユミルリンクの公式サイトによると、「Cuenote FC」を含むCunoteシリーズから配信されるメール・SMSは月間89億通。大企業や官公庁などで利用され、システム契約数は2900を超えるという。
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.