Тренды теневого рынка киберугроз: ИИ, блокчейн и кризис инфраструктуры
Передовые технологии и новые цифровые инструменты трансформируют все сферы современной жизни — и киберпреступная среда не остается в стороне от этих изменений. В исследовании мы проанализировали, как ключевые технологические тренды, включая развитие искусственного интеллекта и блокчейн-инфраструктуры, влияют на методы, инструменты и тактики злоумышленников.
В исследовании представлены ключевые тренды в активности злоумышленников, сформировавшиеся по итогам первой половины 2026 года. Исследование основано на мониторинге открытых и закрытых источников: анализе приватных Telegram-каналов, профильных аккаунтов в X (Twitter), специализированных хакерских форумов, а также на изучении утечек исходного кода и данных, ставших доступными в рассматриваемый период.
Резюме
🔻 На теневых ресурсах ИИ по-прежнему используется как маркетинговый ход, однако все чаще появляются инструменты, в которых он применяется на практике. Примером служит AI hRDP, где ИИ-агент переводит текстовые команды оператора в прикладные действия по управлению устройством.
🔻 Развитие ИИ приводит к двум параллельным угрозам: технология не только берется на вооружение злоумышленниками, но и сама становится мишенью кибератак. Так, оркестратор Scorpion автоматизирует поиск уязвимостей, а троян KAIDO RAT целенаправленно атакует рабочие среды разработчиков и перехватывает данные из ИИ-платформ вроде Claude.
🔻 Наблюдается зарождение тренда у группировок вымогателей на использование проприетарных ИИ-модулей для глубокого анализа похищенных данных. Нейросети позволяют злоумышленникам автоматически находить наиболее чувствительные документы, оценивать репутационный ущерб и рассчитывать оптимальную сумму выкупа.
🔻 Генеративный ИИ активно используется для написания ВПО, однако его использование не поддерживается теневым сообществом: процесс разработки теряет необходимую скрытность и становится уязвимым для обнаружения.
🔻 Ботнеты начинают использовать блокчейн-инфраструктуру вместо традиционных DNS- и C2-механизмов, повышая таким образом устойчивость управления. Это усложняет обнаружение и блокировку подобных архитектур.
🔻 Злоумышленники все чаще атакуют не уязвимости в коде, а бизнес-логику и процессы принятия решений. Так, появились инструменты для автоматизации атак на голосовые меню и манипуляция репутацией вредоносных файлов на VirusTotal для обхода защитных фильтров.
🔻 Проблемы сразу у нескольких крупных хостингов и VPN-провайдеров вызвали кризис доверия в теневой среде. Эти инциденты наглядно показали, что злоумышленники тоже уязвимы перед рисками цепочки поставок.
Тренд 1. ИИ — расширение горизонтов для атакующих
Использование ИИ злоумышленниками выходит за рамки генерации фишинговых текстов и социальной инженерии и устойчиво расширяется до других областей. Уже сегодня нейросети закрепились в разведке, автоматизации рутинных этапов атак, обходе защитных механизмов и подготовке мошеннических сценариев. Так, исследователи Google отмечают, что APT-группы уже тестируют генеративные модели на разных этапах своей деятельности. Рассмотрим детально, как эти тренды реализуются на практике в конкретных образцах ВПО.
ИИ как модуль ВПО — только маркетинг?
Внедрение ИИ в ВПО давно стало инструментом маркетинга в погонях за трендами. Многие разработчики добавляют «ИИ» к названию продукта только для повышения его привлекательности в глазах покупателей. В таких случаях реальная функциональность нейросетей часто подменяется классическими алгоритмами.
XIRA RAT — это появившийся в начале апреля новый многофункциональный троян удаленного доступа, который, по словам авторов, имеет встроенные функции ИИ. Программа собирает информацию из криптокошельков, мессенджеров, популярных игровых платформ, а также из более чем 70 браузеров и приложений для работы с ИИ (Cursor, Antigravity). Кроме стандартных функций, XIRA RAT включает специфические возможности: использование соединения клиента для проксирования трафика злоумышленника и управление бот-сетью для организации атак.
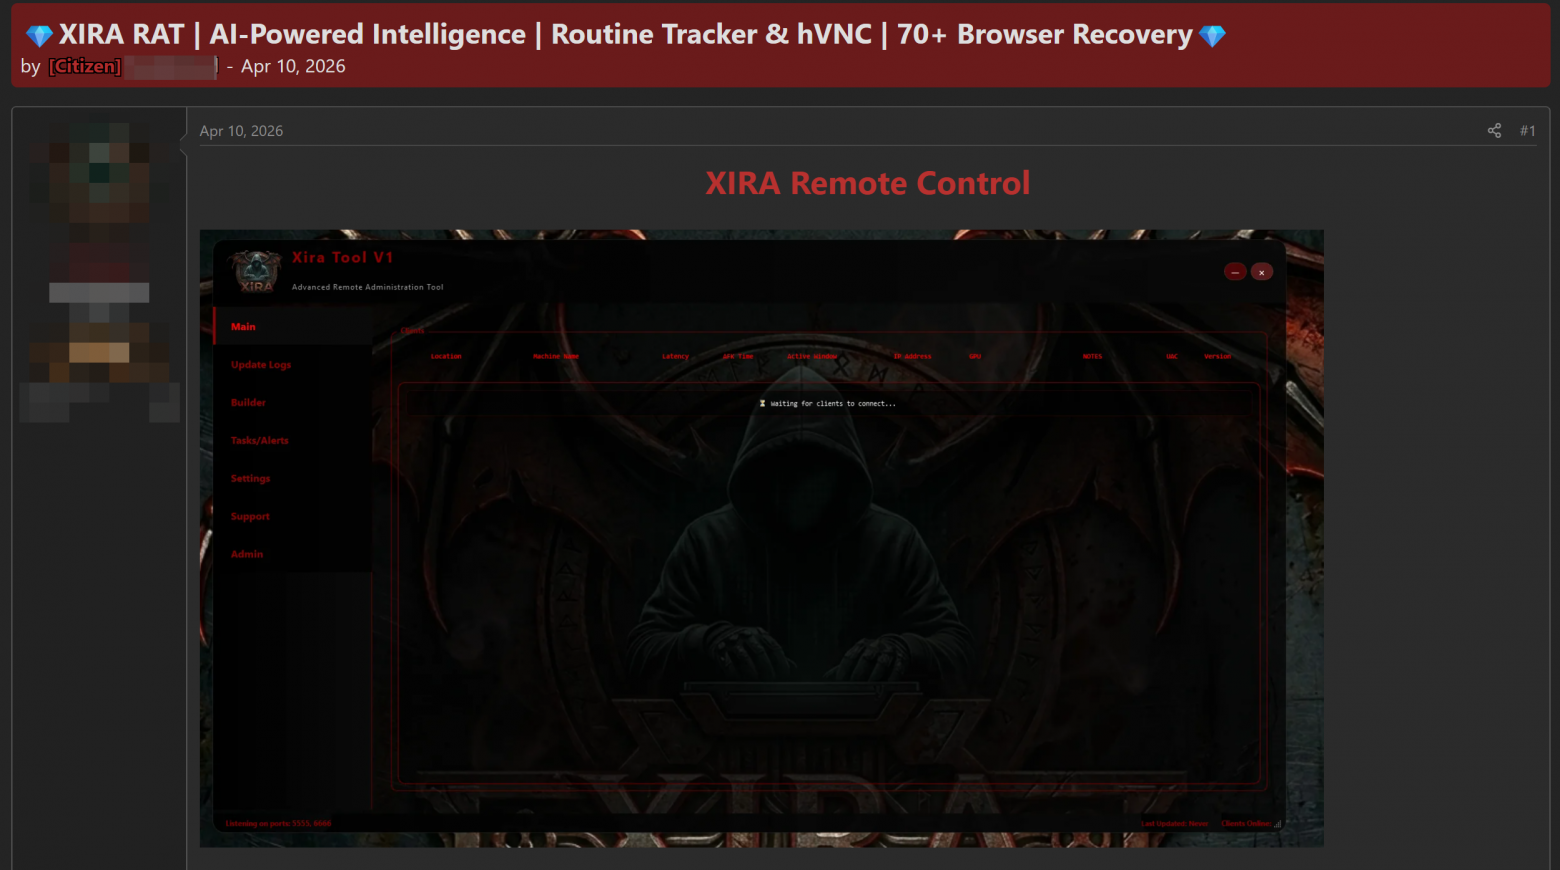
В трояне присутствуют следующие интеллектуальные функции:
фиксация нажатий клавиш с автоматическим выделением чувствительных данных;
анализ активности пользователя для определения наиболее продуктивного времени работы и привычек;
автоматизированный поиск по всем разделам диска для выявления личных медиафайлов.
Первые две функции легко реализуются стандартными алгоритмами без применения нейросетей. Функция поиска личных медиафайлов теоретически может задействовать простейшие алгоритмы компьютерного зрения, однако на практике это часто реализуется обычным сканированием расширений файлов и метаданных.
Учитывая, что автор прямо не раскрывает, в каких именно модулях используется ИИ, его упоминание здесь, вероятно, служит лишь маркетинговым ходом, так как XIRA RAT в целом позиционируется как универсальный инструмент для массового использования. Это ВПО совмещает функции трояна, скрытого майнера, DDoS-бота и прокси-сервера, а также позиционируется как полностью необнаружимое (FUD), что снижает финансовый и технический порог входа для низкоквалифицированных атакующих.
Добавление аббревиатуры «ИИ» в описание вредоносного софта еще долго будет использоваться разработчиками для привлечения покупателей, независимо от реального наличия нейросетей в архитектуре продукта.
При этом на теневом рынке появляются предложения, в которых ИИ выступает и как практический инструмент для экспериментов при подготовке и проведении атак. Примером может служить объявление о бесплатном пробном периоде нового решения для злоумышленников — AI hRDP.
Искусственный интеллект в AI hRDP — AI hidden Remote Desktop and Phone — является основным элементом, а скрытый удаленный доступ выступает скорее дополнением, которое переносит это ПО в класс потенциально вредоносных. Оператору не нужно самостоятельно писать скрипты или вручную управлять устройством. Специальный LLM-мост переводит текстовые команды в конкретные действия на уровне аппаратного ввода, в сущности, являясь ИИ-агентом.
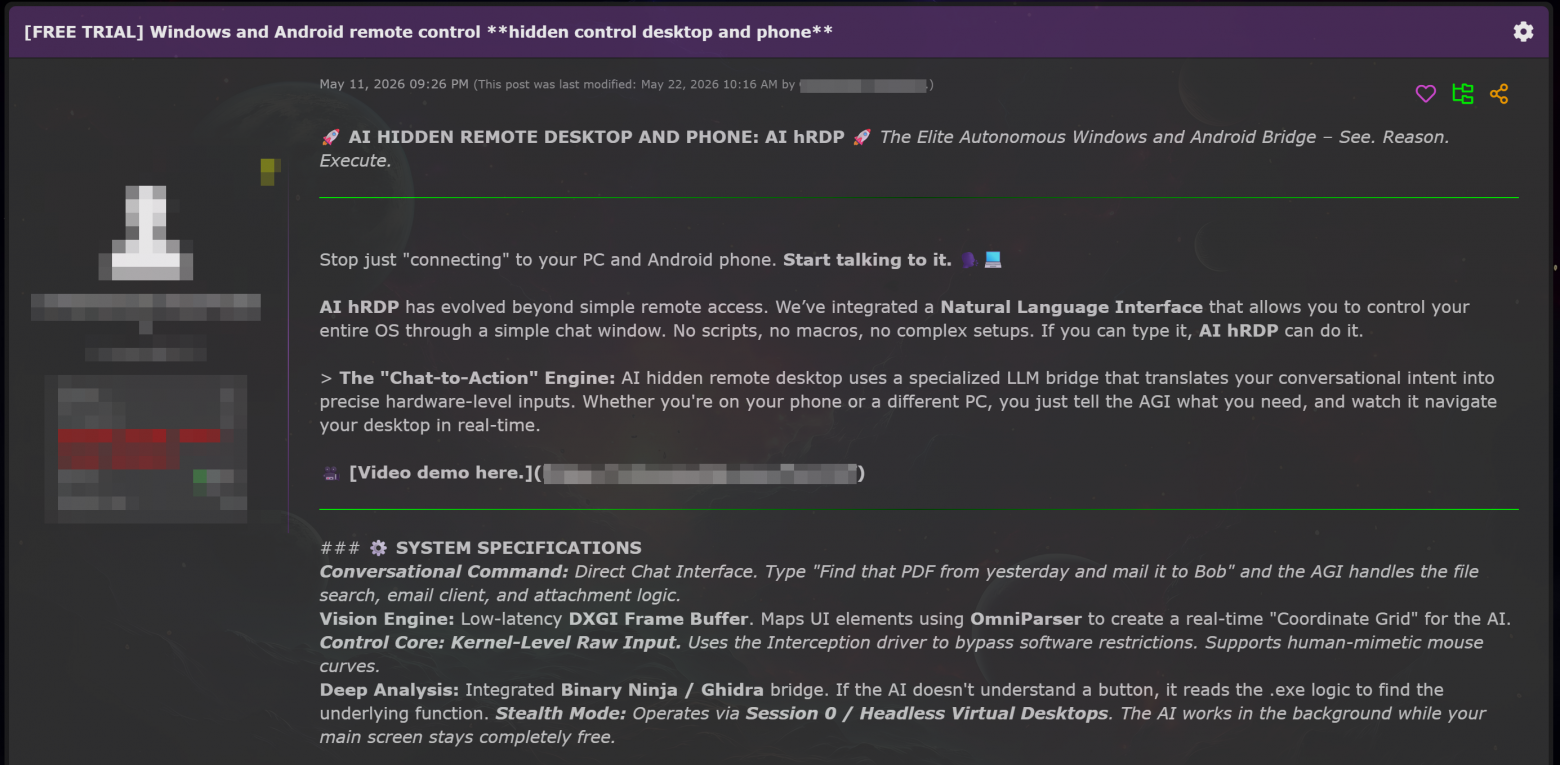
Некоторые технические возможности AI hRDP:
Буфер кадров DXGI с низкой задержкой и библиотека OmniParser позволяют ИИ распознавать элементы управления.
Драйвер перехвата ввода на уровне ядра имитирует человеческие движения мыши и обходит программные ограничения.
Интеграция с мостами Binary Ninja и Ghidra дает возможность ИИ анализировать логику исполняемых файлов для поиска необходимых функций.
Самостоятельное построение цепочки действий для выполнения поставленной оператором задачи.
Особое внимание в AI hRDP уделено механизмам маскировки, которые якобы позволяют ИИ-агенту действовать незаметно как для жертвы, так и для защитных систем. AI hRDP наглядно иллюстрирует, как ИИ перестает быть просто внешним помощником и превращается в ключевую составляющую вредоносного софта.
Оптимизация вымогательства
Шифровальщики — еще одна область, в которой применение искусственного интеллекта становится новым базисом, ужесточающим правила игры. «Автоматизированная фабрика по преобразованию корпоративных данных в необратимые юридические и репутационные последствия» — так описывает свой собственный механизм анализа данных банда вымогателей TITAN.
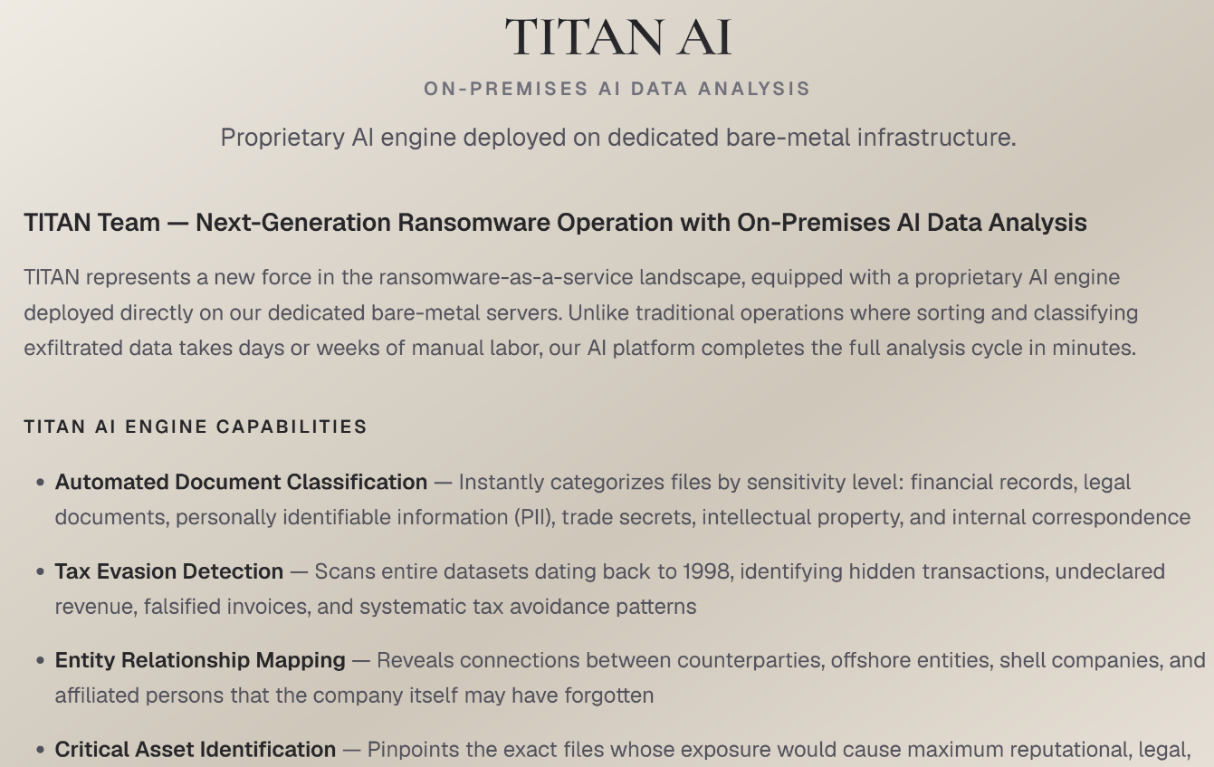
Авторы заявляют, что TITAN AI способен классифицировать корпоративные документы по уровню конфиденциальности, точно определять файлы, которые могут нанести максимальный репутационный ущерб и даже выявлять уклонения от уплаты налогов. Их механизм способен рассчитывать оптимальную сумму выкупа для жертвы, находя максимальный предел платежеспособности.
Злоумышленники заявляют, что ИИ работает на собственной инфраструктуре и способен обрабатывать до 700 ГБ данных менее чем за час. TITAN AI без ручного вмешательства формирует базу доказательств, рассчитывает штрафы регулирующих органов и подготавливает очереди на публикацию.
Перед нами новый этап в эволюции программ-вымогателей. С помощью ИИ-анализа украденных данных уже на этапе переговоров злоумышленники демонстрируют жертве детально проработанные сценарии катастрофы.
Это говорит о зарождении тренда на разработку группировками проприетарных ИИ-модулей под специфические нужды. Отказ от использования сторонних публичных API, которые могут привести к блокировкам или утечкам, делает процесс вымогательства независимым от внешних поставщиков. Все больше RaaS-группировок будут открыто признавать использование ИИ для анализа украденной информации, перенимая тактику TITAN AI. Это будет выражаться как в самостоятельной разработке кастомных аналитических инструментов, так и в адаптации доступных LLM для классификации и извлечения критически важных данных, что позволит им еще точнее определять оптимальную сумму выкупа и максимизировать ущерб.
Автоматизация багхантинга с помощью ИИ
Новым значимым вектором использования ИИ становится автоматизация поиска уязвимостей и тестирования на проникновение с помощью автономных агентов и оркестраторов. В мае на одном из хакерских форумов было опубликовано объявление о продаже некоего ИИ-оркестратора для багбаунти.
Scorpion — это централизованная C2-платформа с веб-интерфейсом, которая объединяет популярные утилиты и языковые модели, предназначенные для поиска уязвимостей и пентеста. Бэкэнд на базе LangGraph полностью автономный и напрямую интегрируется с нативно созданными серверами MCP (Model Context Protocol), что позволяет ИИ не ограничиваться командной строкой, выполнять до шести циклов за задачу, анализируя стандартный вывод, и корректировать вектор атаки.
Платформа также предоставляет контекстные роли ИИ, которые можно менять в зависимости от задачи. Так, например, можно выбрать разведку, поиск уязвимостей, продвижение по сети или даже социальную инженерию.
По заявлению пользователя теневого ресурса, Scorpion собирает в одном месте автономный ИИ-фреймворк для тестирования на проникновение (Hexstrike AI), модули автоматизации рутинных проверок и сканирования облачной инфраструктуры и такой софт, как Shodan, Nuclei, Nmap и OWASP ZAP.
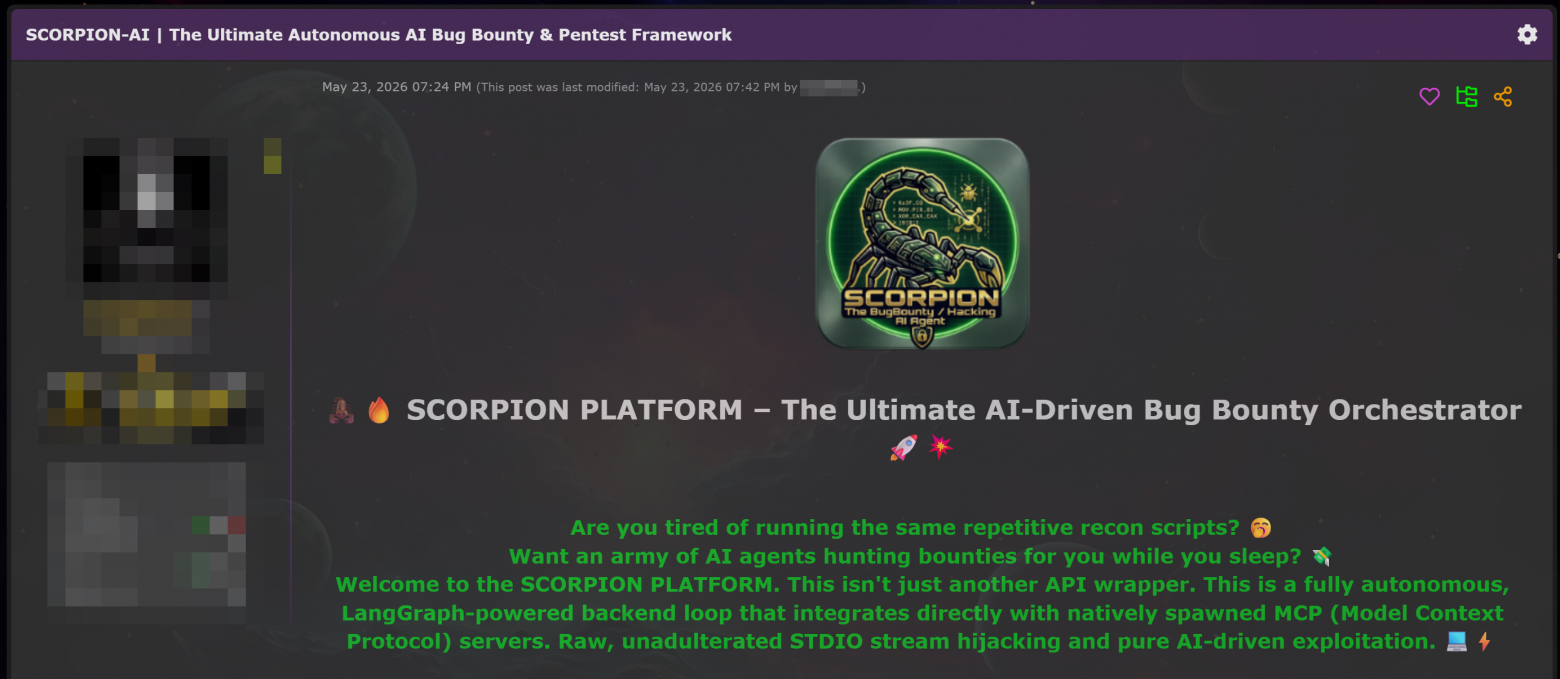
Ценность результатов, полученных с помощью подобных инструментов, часто остается под вопросом. Вместе с высокой скоростью сканирования киберпреступник получает большое количество ложноположительных срабатываний и уязвимости с низким потенциалом эксплуатации. Более того, большинство киберпреступников имеют узкую специализацию и работают только с определенными типами атак. В таком случае злоумышленники выставляют не подходящие под их профиль уязвимости на продажу на специализированных форумах. Однако баги с низким потенциалом или типовые ошибки не пользуются спросом на черном рынке.
В этой ситуации площадки багбаунти становятся альтернативным способом монетизации. Злоумышленник может либо потратить время на доработку уязвимости ради сомнительной выгоды, либо оперативно передать отчет на легальную платформу для получения гарантированного вознаграждения за простые баги.
Разработка ВПО с помощью ИИ
Киберпреступная экосистема активно осваивает генеративный ИИ для написания кода. Однако, как и в легальном IT, этот тренд вызывает споры и внутренние конфликты. Далеко не все профессиональные разработчики одобряют замену ручного труда нейросетями.
Так, разработчик, претендующий на авторство оригинального кода Santa Stealer, 29 января 2026 года выложил исходный код проекта в открытый доступ из-за финансового конфликта. По его словам, текущие операторы не выплатили и 1000 долларов за работу, что послужило мотивом для мести. Опубликованный код содержит в себе клиппер и инструменты для кражи данных из браузеров на базе Chromium. Программа обладает модульной архитектурой и ориентирована на полную компрометацию устройств под управлением Windows, а для отправки украденных логов использует Telegram.
Что примечательно, разработчик назвал актуальную версию стилера продуктом вайбкодинга, заявив, что большая часть нового кода была просто сгенерирована через ChatGPT и дополнена открытыми фрагментами с GitHub.
Этот случай подтверждает наш прогноз относительно тренда на снижение порога входа в создание ВПО посредством использования ИИ.
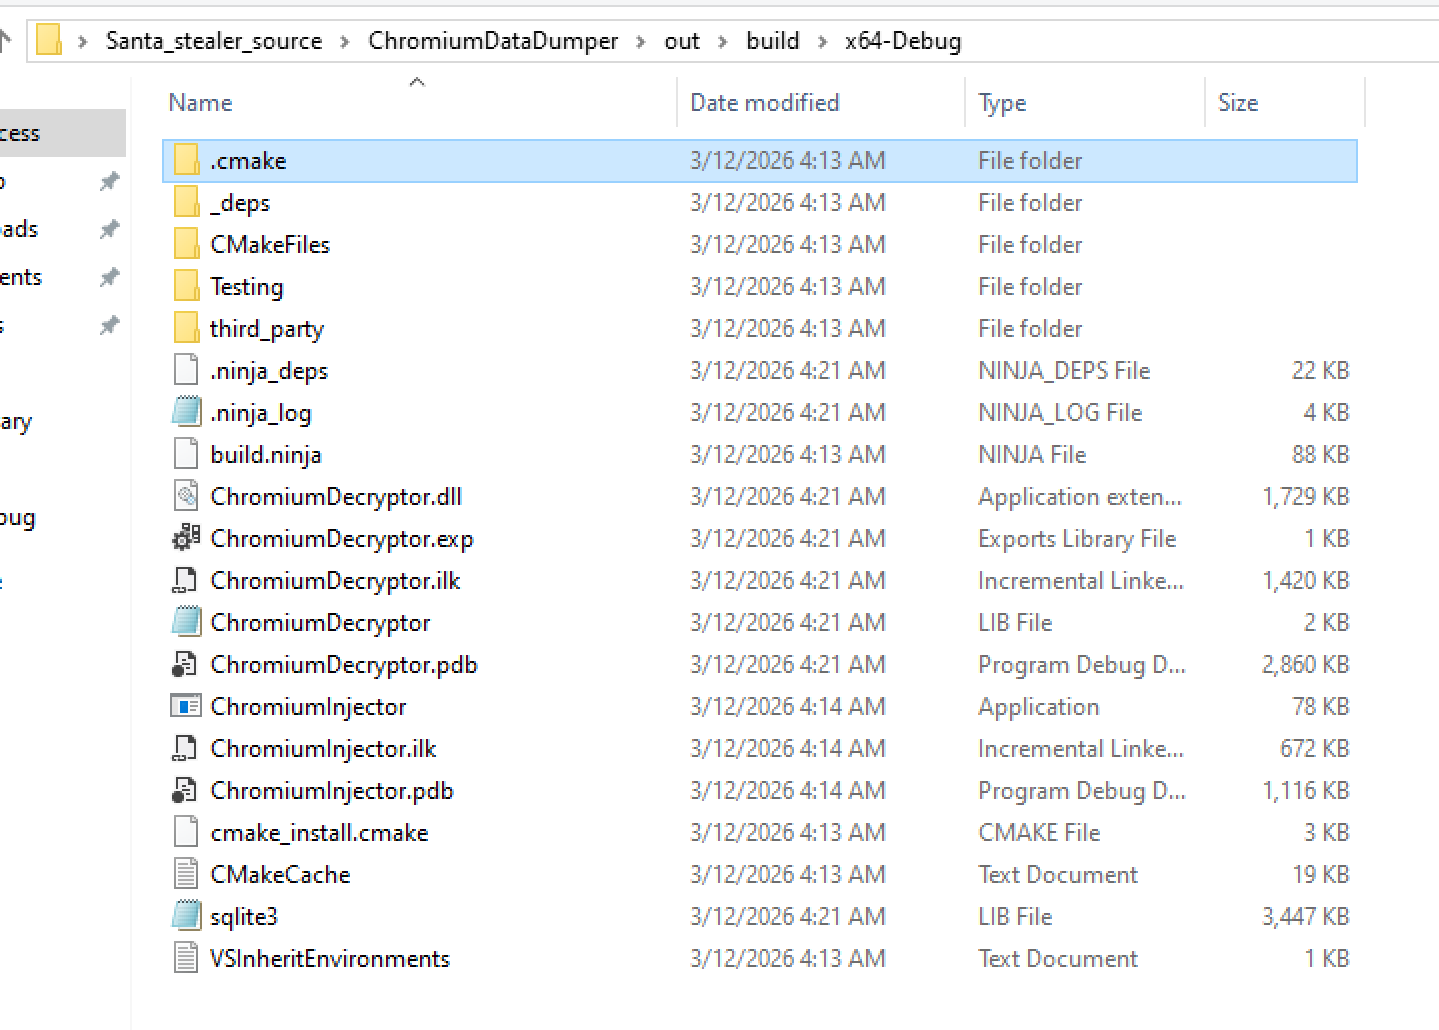
Пока злоумышленники используют ИИ для разработки, сами инструменты и платформы, предлагающие такие возможности, становятся привлекательными целями для преступного сообщества. Ярким примером стала утечка данных проекта wormgpt[.]ai в феврале 2026 года. В ходе компрометации в сеть попали системные промпты дообученной модели Mistral-7B и данные о тысячах пользователей, использующих сервис для написания ВПО и фишинговых текстов.
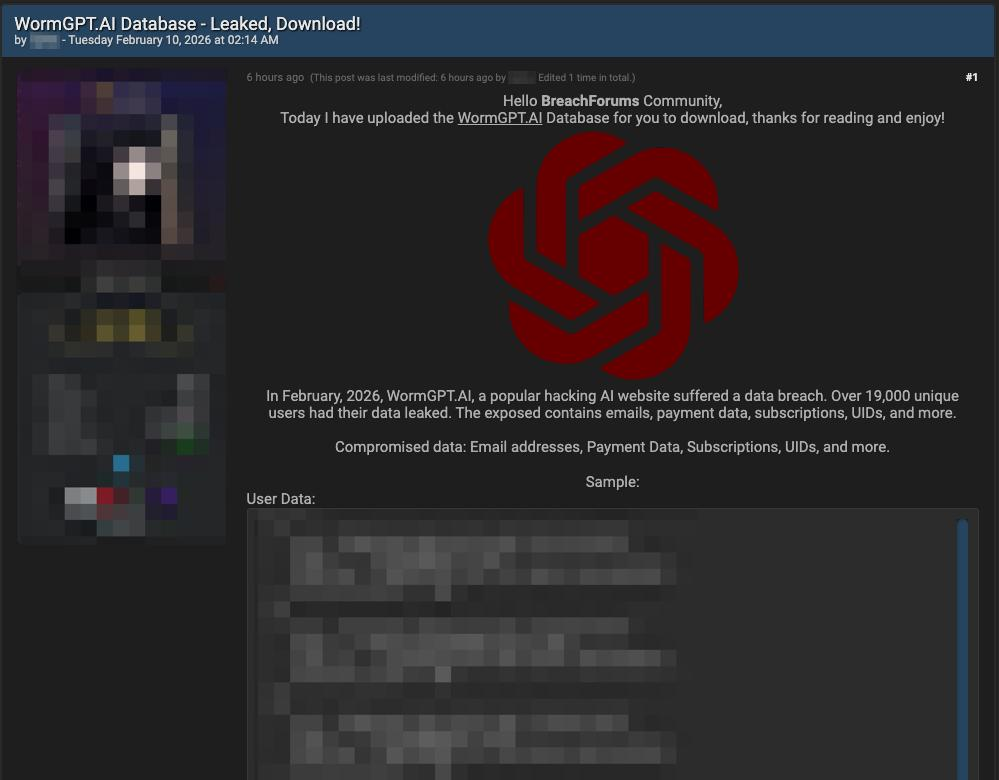
Разработчики ВПО, полагающиеся на ИИ-модели, помимо осуждения со стороны внутреннего сообщества и ухудшения кода, также рискуют своей инфраструктурой, которая оказывается уязвима для междоусобных атак. В итоге развитие генеративного ИИ создает двойственную ситуацию для специалистов по безопасности: технология, ускоряющая создание угроз, в то же время делает процесс их разработки более прозрачным и уязвимым.
ИИ как предпочтительная цель
Всё чаще объектом атак становится связанная с ИИ инфраструктура, компрометация которой может привести к утечке исходного кода, ключей доступа и другой чувствительной информации. Интересным примером данного тренда является KAIDO RAT.
KAIDO RAT v3.0 — это высокотехнологичный троян, ориентированный на бразильский финансовый сектор. Инструмент представляет собой модульный фреймворк, сочетающий функции классического шпионажа, обход EDR и уникальные инструменты для атак на банковские системы и ИИ-платформы. Троян целенаправленно атакует локальные рабочие среды разработчиков, использующих ИИ-инструменты, о чем мы уже говорили в наших прогнозах. KAIDO RAT не ограничивается стандартной кражей учетных данных для доступа к API популярных языковых моделей. Он внедряет вредоносные скрипты через Git-хуки и хуки запуска Jupyter. Троян также использует интерфейс Claude CLI в качестве канала управления через Discord или Telegram и перехватывает протокол MCP (Model Context Protocol) в десктопной версии Claude.
Появление подобных инструментов демонстрирует тренд на стремление злоумышленников к полной компрометации локальной инфраструктуры разработки и эксплуатации встроенных ИИ-инструментов. Локальные рабочие среды разработчиков и ML-инженеров уже становятся одной из наиболее привлекательных точек первоначального проникновения в корпоративные сети. Подобные угрозы в очередной раз подтверждают необходимость построения надежной защиты вокруг новых ИИ-инструментов, которые сегодня формируют критически важную и зачастую слабо контролируемую поверхность атаки.
Тренд 2. Блокчейн — новый стандарт ботнетов
В 2025 году атаки по всему миру стали более массовыми и автоматизированными, а последствия — более масштабными. Геополитические конфликты, в свою очередь, стабильно провоцируют всплески DDoS-активности, а тренд на совместную деятельность APT-группировок и хактивистов лишь усугубляет ситуацию, приводя к росту сложности и масштабов киберугроз. Таким образом, одним из ключевых трендов становится использование злоумышленниками блокчейн-технологий для обеспечения устойчивости своих инфраструктур.
Kimwolf: блокчейн как страховка
Ботнет Kimwolf (в некоторых источниках — Aisuru-Kimwolf) в конце 2025 года установил мировой рекорд по мощности DDoS-атак, достигнув пика в 31,4 Тбит/с. Основу этой гигантской сети составляют более 2 миллионов зараженных Android-приставок и IoT-устройств. В моменты пиковой активности объем DNS-запросов от ботнета к серверам Cloudflare превышал суммарный трафик таких гигантов, как Google и Apple.
Успех Kimwolf обусловлен симбиозом двух факторов:
использование резидентных прокси-сервисов для маскировки трафика и обхода файрволов, в частности IPIDEA, который считается реинкарнацией закрытого сервиса 911S5 (один из крупнейших в мире нелегальных сервисов резидентных прокси);
наличие критических уязвимостей в дешевой электронике. Большинство зараженных устройств поставлялись с завода с включенным по умолчанию портом отладки ADB (Android Debug Bridge), что позволяло злоумышленникам захватывать контроль без пароля.
Разработчики ботнета применяют необычные методы: манипуляцию DNS-настройками для взаимодействия с внутренними сетями и использование системы ENS (Ethereum Name Service) на базе блокчейна Ethereum для поиска своих управляющих серверов. Использование ENS делает инфраструктуру неуязвимой для блокировок, так как записи в блокчейне невозможно удалить или подвергнуть цензуре. Это позволяет злоумышленникам мгновенно перенаправлять ботнет на новые серверы и транслировать неудаляемые команды напрямую через распределенную сеть.
В дарквеб-сообществе Kimwolf оценивают как устойчивый и технически продуманный инструмент, способный работать в обход большинства стандартных фильтров. Считается, что ему сложно противостоять из-за специфических методов управления и постоянной адаптации к новым способам обнаружения.
Интересно, что также были зафиксированы случаи «войн» за устройства, в которых конкурирующий ботнет Bigpanzi принудительно удалял компоненты Kimwolf через команду pm uninstall, пытаясь получить эксклюзивный контроль над ресурсами.
Блокчейн становится фундаментом для современных устойчивых киберугроз. В начале 2026 года этот тренд переняли финансово мотивированные злоумышленники, полностью заменившие классические серверы управления смарт-контрактами.
Aeternum: коммерческое ВПО на смарт-контрактах
На одном из дарквеб-форумов 11 января 2026 года появилось объявление о продаже Aeternum — ботнет-загрузчика на языке C++. Его ключевой особенностью является полный отказ от традиционных C2-серверов в пользу децентрализованной инфраструктуры на базе смарт-контрактов в блокчейне Polygon.
Изначально разработчик под псевдонимом LenAI предлагал готовые билды за 500 $, но позже выставил на продажу весь код проекта в силу «нехватки времени на поддержку» и «полного погружения в другой проект», связанный с ClickFix (разновидность социальной инженерии, при которой злоумышленники обманом подталкивают пользователя к самостоятельному запуску вредоносного кода на устройстве), что подтверждает наш прогноз о росте популярности этой техники. Стоимость полного исходного кода с правами на коммерческое использование выросла в течение трех недель с 8000 $ до 15 000 $ — в связи с доработками и улучшениями.
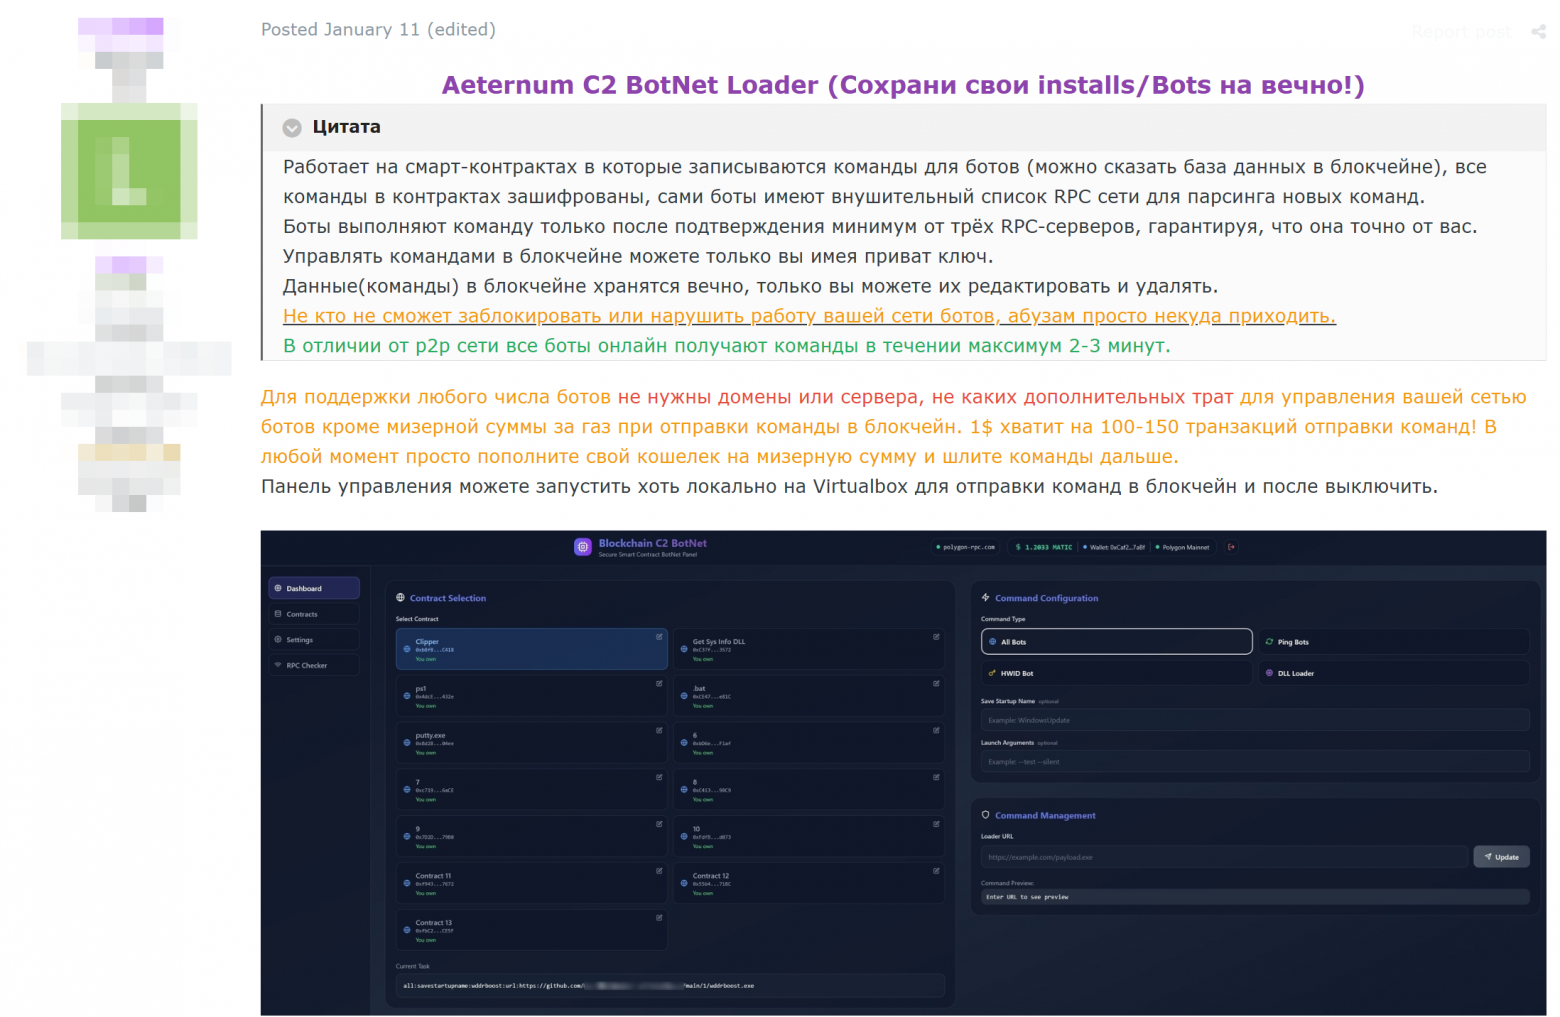
Команды отправляются в зашифрованном виде, что делает инфраструктуру устойчивой к традиционному методу борьбы с подобным ВПО — блокировке доменов. Зараженные устройства парсят новые инструкции через публичные RPC-узлы (серверы, позволяющие взаимодействовать с блокчейн-сетью, выполняя запросы и отправляя транзакции) и выполняют их только после подтверждения минимум от трех серверов. Такая схема значительно снижает операционные расходы: одного доллара в криптовалюте MATIC хватает на 150 транзакций, а злоумышленнику не нужно арендовать хостинг.
Согласно исследованию, технические функции Aeternum включают:
Децентрализованное управление
Использование смарт-контрактов в сети Polygon и публичных RPC-узлов вместо классических C2-серверов.Многофакторное подтверждение команд
Инструкции парсятся из блокчейна и выполняются только после верификации минимум от трех независимых серверов.Продвинутое уклонение от анализа
Комплекс проверок Anti-VM (через инструкции CPUID и таблицы SMBIOS) и использование техники PPID Spoofing (подмена родительского процесса).Скрытая загрузка и запуск
Поддержка рефлективной загрузки DLL напрямую в память и автоматическое удаление меток MoTW (идентификатор метаданных, используемый Windows для обозначения файлов, загруженных из интернета, как потенциально небезопасных) для обхода систем защиты Windows.Геофенсинг
Программный запрет на запуск и любую активность ВПО на территории стран СНГ.
7 марта 2026 года еще однин блокчейн-проект увидел свет — Void Botnet. В отличие от Aeternum он написан на Rust и не исключает использование традиционных методов: есть режим работы через блокчейн и централизованный режим с веб-панелью.
За 600 $ предлагается функциональность, включающая реверс-прокси, реверс-шелл и запуск файлов напрямую в памяти. Разработчик Void Botnet прямо заявляет, что использование смарт-контрактов делает сеть «фактически бессмертной», так как их невозможно удалить из сети.
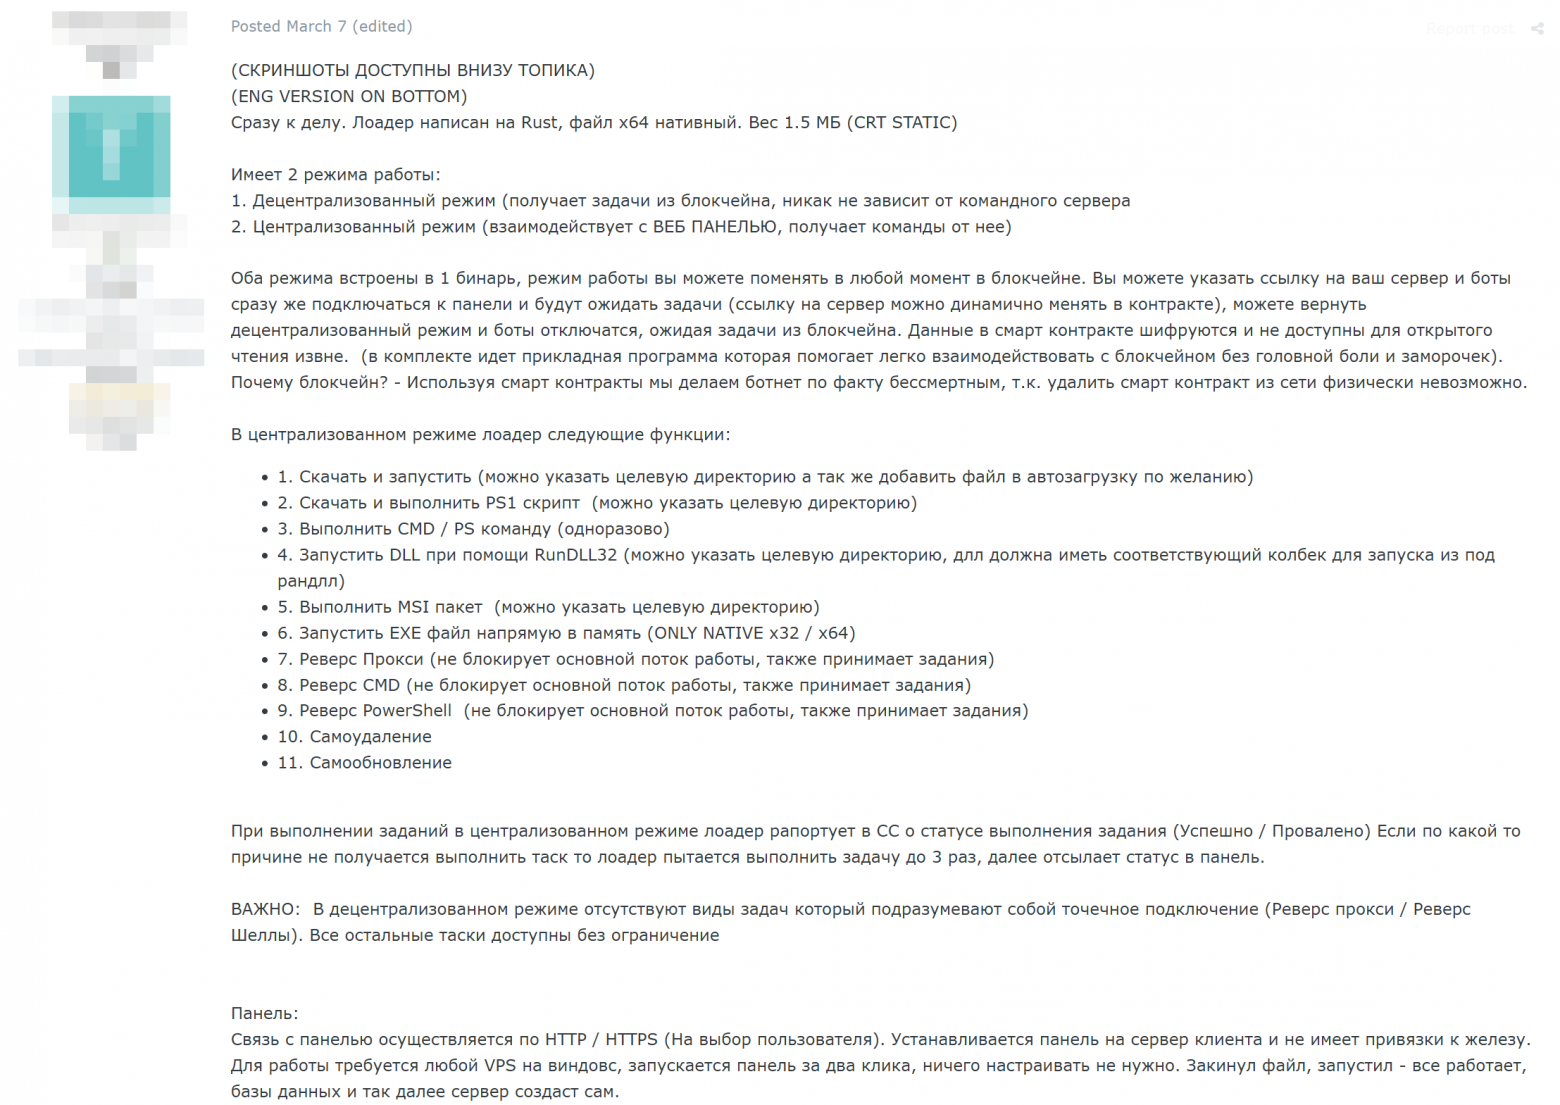
В ближайшее время использование блокчейна в ботнетах станет массовым трендом, хотя и не вытеснит классические серверы управления полностью. Мы увидим рост числа коммерческих инструментов вроде Aeternum и Void, которые за минимальную плату позволят создавать децентрализованные сети. Это радикально усложнит работу ИБ-специалистов, так как нейтрализовать ВПО, управляемое через публичные блокчейн-сети, существующими инструментами фильтрации практически невозможно.
Тренд 3. Развитие теневого инструментария
В современном ландшафте киберугроз модель киберпреступность как услуга (CaaS) достигла уровня развитой платформенной экономики. Злоумышленники постоянно совершенствуют методы обхода защитных механизмов и эксплуатируют бизнес-логику легитимных систем, стремясь к полной автоматизации атак. Параллельно с этим происходит отказ от стратегии полной невидимости ВПО (FUD) в пользу манипуляции репутацией сервисов. Это создает новый ландшафт угроз, где техническая сложность инструментария сочетается с эксплуатацией процессов принятия решений, что значительно затрудняет обнаружение и блокировку.
Автоматизация атак на IVR (интерактивное голосовое меню)
В мае 2026 года на одном из теневых форумов была замечена публикация, в которой описывался специализированный инструмент для SIP-автоматизации (управление телефонными звонками). Хотя разработчики формально описывают его как решение для стресс-тестирования систем, его реальная функциональность может эффективно использоваться злоумышленниками, что подчеркивается размещением публикации на теневом ресурсе. Автоматический обход аутентификации SIP, пакетная обработка параллельных звонков, маршрутизация ответов и динамическая подмена сигналов DTMF указывают на автоматизацию кардинга и захват учетных записей в банковских системах и IVR-платформах поддержки клиентов.
Основная опасность этого инструмента заключается в способности злоумышленников автоматизировать эксплуатацию бизнес-логики крупных организаций. Вместо ручного обзвона атакующие могут массово использовать это решение для перебора PIN-кодов, автоматизированного подтверждения транзакций или перехвата процедур сброса паролей через голосовые каналы. Благодаря мгновенному прерыванию голосовых подсказок и интеллектуальному анализу аудио, система работает значительно быстрее легитимных пользователей, обходя стандартные антифрод-алгоритмы, которые зачастую не готовы к такой автоматизации.
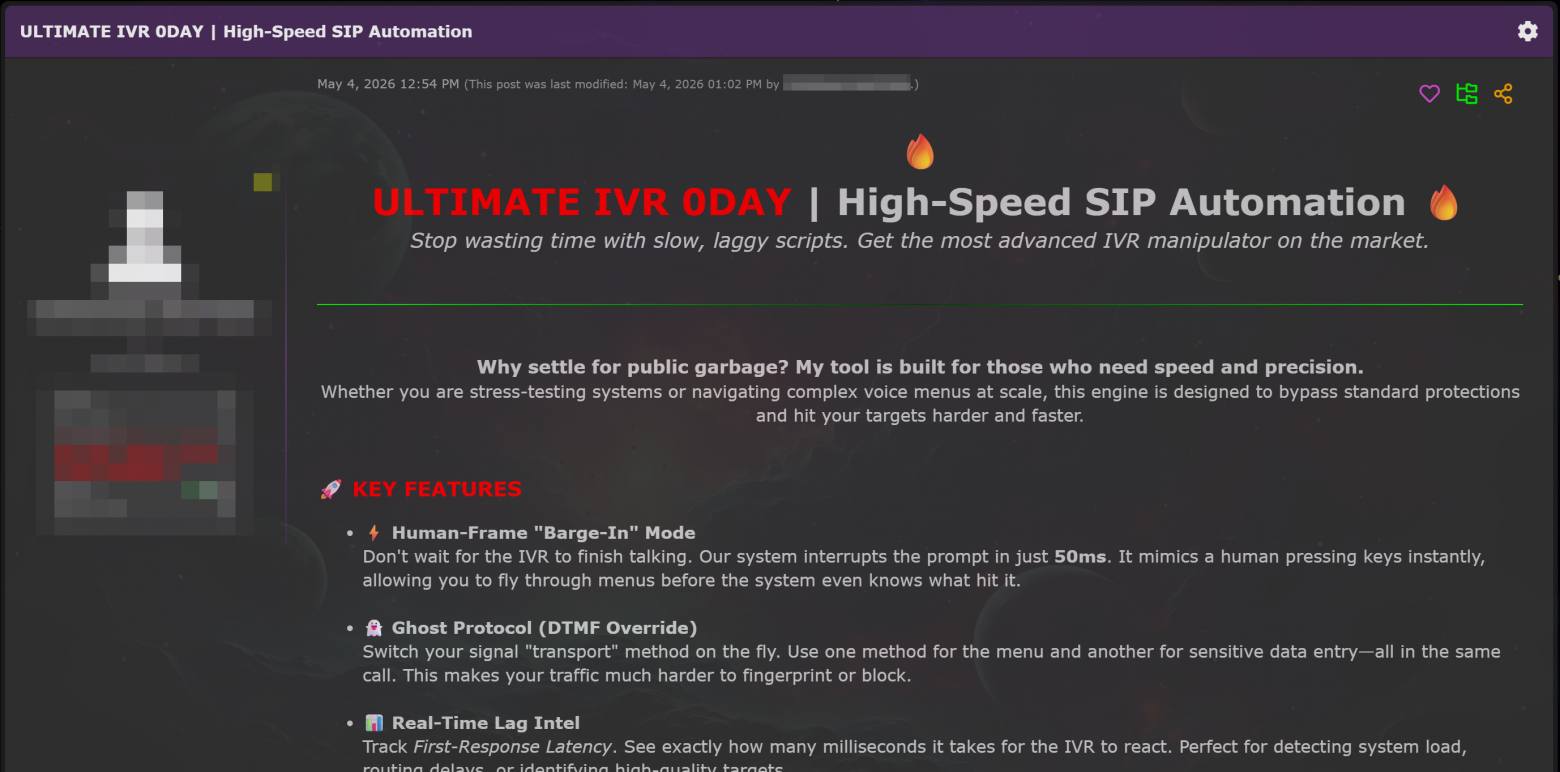
В руках киберпреступников такой инструмент превращается в конвейер для массовой компрометации учетных записей. Возможность обрабатывать до 20 одновременных звонков в рамках одной сессии и пакетно выполнять операции позволяет злоумышленникам с минимальными затратами ресурсов обходить защитные механизмы банков и телеком-операторов, имитируя легитимное взаимодействие с системой, что делает обнаружение и блокировку подобных атак непростой задачей для служб безопасности.
Накрутка отзывов на VirusTotal
Статус FUD (Fully Undetectable), подтвержденный отчетом VirusTotal, по-прежнему остается важным ориентиром как для исследователей безопасности, так и для злоумышленников: он показывает, что файл не детектируется антивирусными движками. При этом сами компании нередко используют VirusTotal через API как один из источников автоматической проверки, опираясь на агрегированные сигналы — количество детектов, историю и репутацию файла.
По мере усложнения средств защиты и роста стоимости разработки вредоносных программ акцент смещается: вместо полной невидимости злоумышленники начинают работать с репутацией. Хотя оценка в VirusTotal формируется автоматически, вокруг нее существует контекст — история файла, связи и комментарии, — который можно попытаться искусственно очистить или исказить.
В результате даже файл с несколькими срабатываниями может выглядеть как доверенный и проходить автоматические фильтры. Это снижает ценность классических метрик: злоумышленники эксплуатируют не уязвимости, а процессы принятия решений.
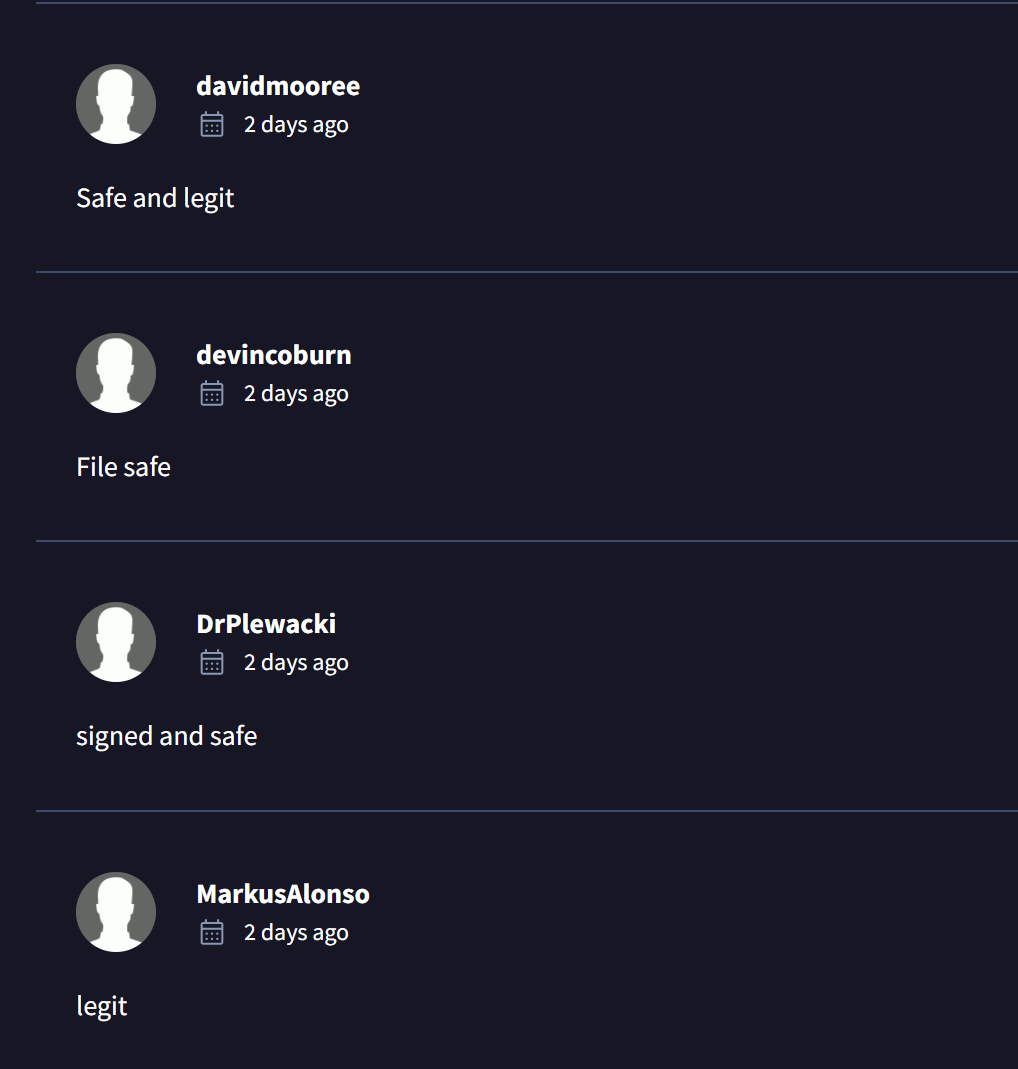
Автоматизация атак на бизнес-логику и манипуляция репутацией сервисов станут устойчивыми трендами, так как злоумышленники все чаще смещают фокус с поиска уязвимостей в коде на компрометацию процессов принятия решений. Чтобы противостоять этим угрозам, организациям необходимо дополнять традиционные методы защиты — такие как детектирование файлов и блокировка по сигнатурам — глубоким поведенческим анализом и мониторингом транзакционных цепочек.
Тренд 4. Блокировки хостинг-провайдеров
Злоумышленники сами становятся заложниками рисков цепочки поставок. Стремясь к экономии времени, хакеры покупают готовые продукты у сторонних теневых разработчиков. Любая уязвимость, скрытый бэкдор в покупном софте или компрометация сервиса-поставщика мгновенно рушат всю цепочку атаки конечного покупателя. Такая хрупкость теневой логистики становится максимально показательной при переходе к инфраструктурным услугам.
Ликвидация 1VPN
First VPN (также известный как 1VPN) — сервис, работавший с 2014 года — открыто рекламировался на теневых форумах, обещал не вести логи, не сотрудничать с правоохранительными органами и не подчиняться никакой юрисдикции. В результате сервис получил популярность среди операторов программ-вымогателей (например, Phobos) и других пользователей, которым необходимо скрывать личность для осуществления незаконной деятельности.
Сервис был ликвидирован в ходе международной операции Saffron 19–20 мая 2026 года. В операции участвовали власти семи стран при поддержке Европола и Евроюста. Было изъято более 33 серверов, заблокированы домены, установлены личности пользователей. Главный администратор проекта был допрошен в рамках следственных действий, а 83 досье на 506 наиболее активных клиентов были переданы в правоохранительные органы соответствующих стран.
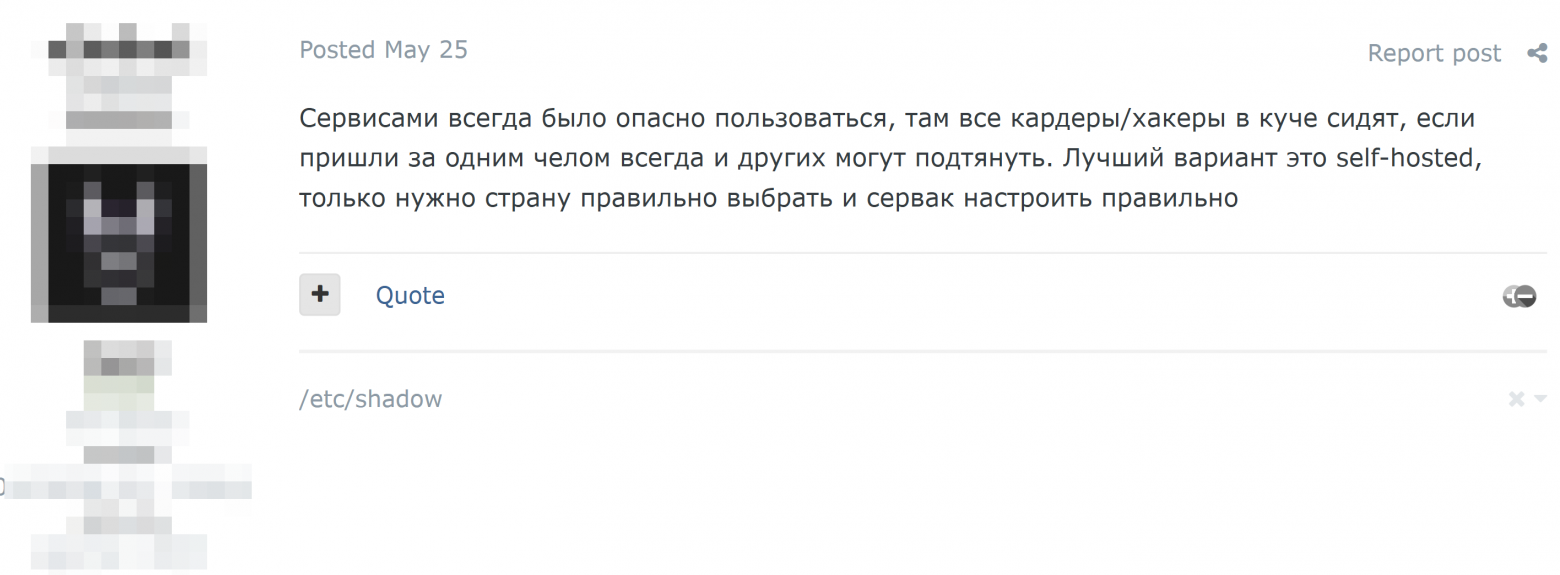
В ветке одного из форумов началось активное обсуждение случившегося. Одним из самых острых вопросов стал спор о ведении логов. Пользователи припоминали прошлые проверки, в ходе которых сервис гарантировал полную анонимность, но теперь многие засомневались в честности этих обещаний, учитывая заявления полиции об успешной идентификации сотен клиентов. В обсуждениях активно продвигалась мысль о том, что доверять любым коммерческим VPN-сервисам, которые рекламируются на теневых площадках, — большая ошибка. По мнению опытных участников, такие ресурсы со временем неизбежно становятся целью спецслужб, поэтому для серьезной работы безопаснее поднимать собственные серверы.
Несмотря на заявления правоохранительных органов о полном изъятии инфраструктуры, активность в Telegram-канале, ассоциированном с First VPN, продолжилась. В конце июня старым пользователям начали приходить сообщение о запуске сервиса в приватном режиме. Хотя репутация сервиса среди злоумышленников была подорвана, это все равно демонстрирует быструю адаптацию и попытки возрождения таких преступных инфраструктур.
Исчезновение fast-flux-сервиса от Yalishanda
Сервис fast flux, созданный пользователем под ником Yalishanda и работавший с 2018 года, был одним из старейших сервисов теневого рынка. Решение позиционировалось как революционный инструмент: написанный с нуля прокси-сервер, изоляция нод в криптоконтейнерах, автоматизированная смена IP и защита от деанонимизации.
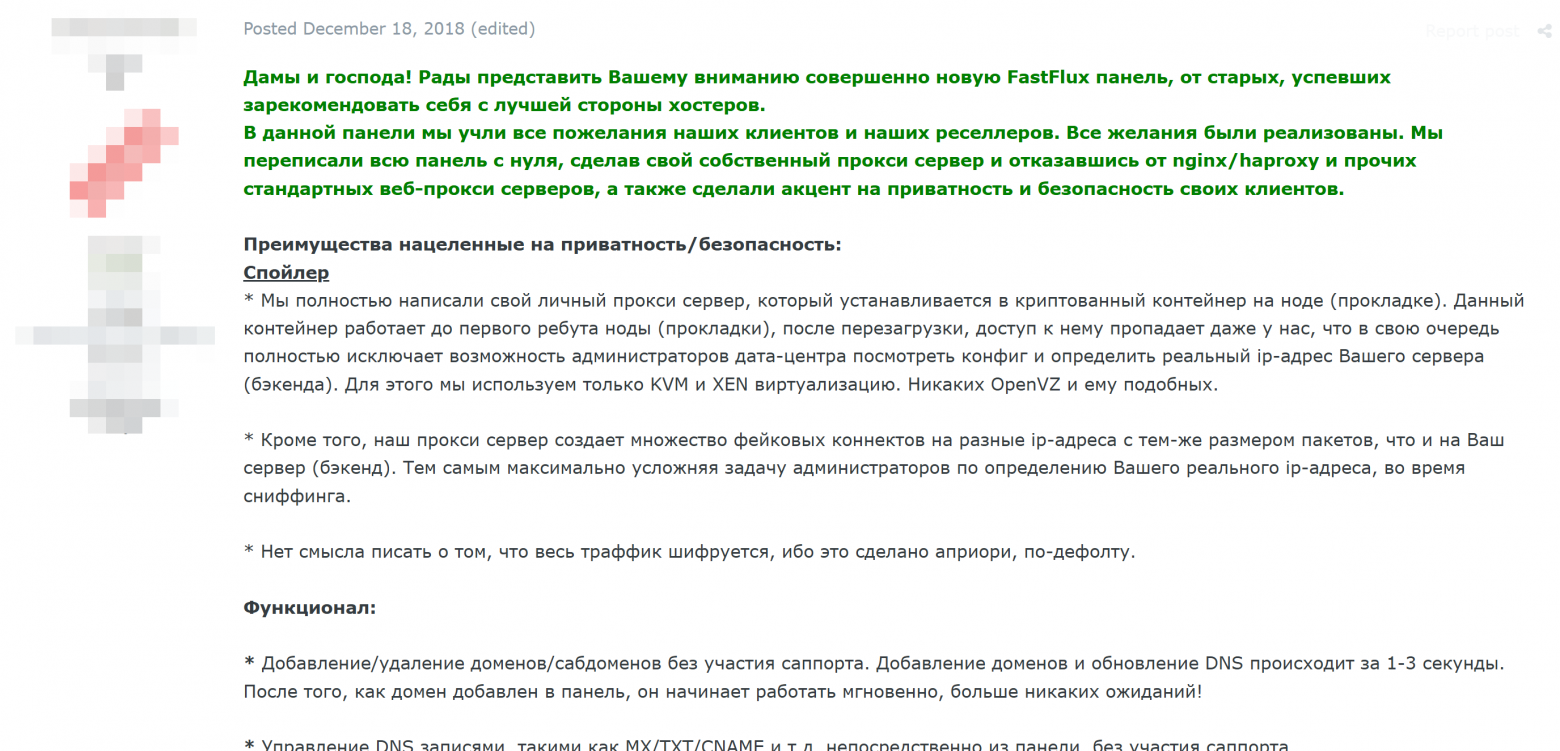
В начале мая 2026 года сервис внезапно перестал работать. Появились жалобы пользователей на невозможность открыть панель, а владелец перестал выходить на связь. Ситуация осложнялась тем, что владелец уже был деанонимизирован в 2019 году, а в ноябре 2025 года попал под санкции США и Великобритании за связь с операторами программ-вымогателей. 6 мая 2026 года администрация одного из теневых форумов присвоила пользователю Yalishanda статус мошенника, так как он не ответил на претензии в течение 24 часов.
Среди пользователей теневого сообщества доминировало мнение, что инфраструктура может находиться под контролем спецслужб. В то же время нашлись те, кто пытался извлечь выгоду из ситуации, начав продвигать собственные аналогичные решения. Бывшие клиенты также отметили, что в последние месяцы техподдержка сервиса стала крайне дерзкой, что часто служит тревожным сигналом перед исчезновением проекта.
Атака на 4VPS
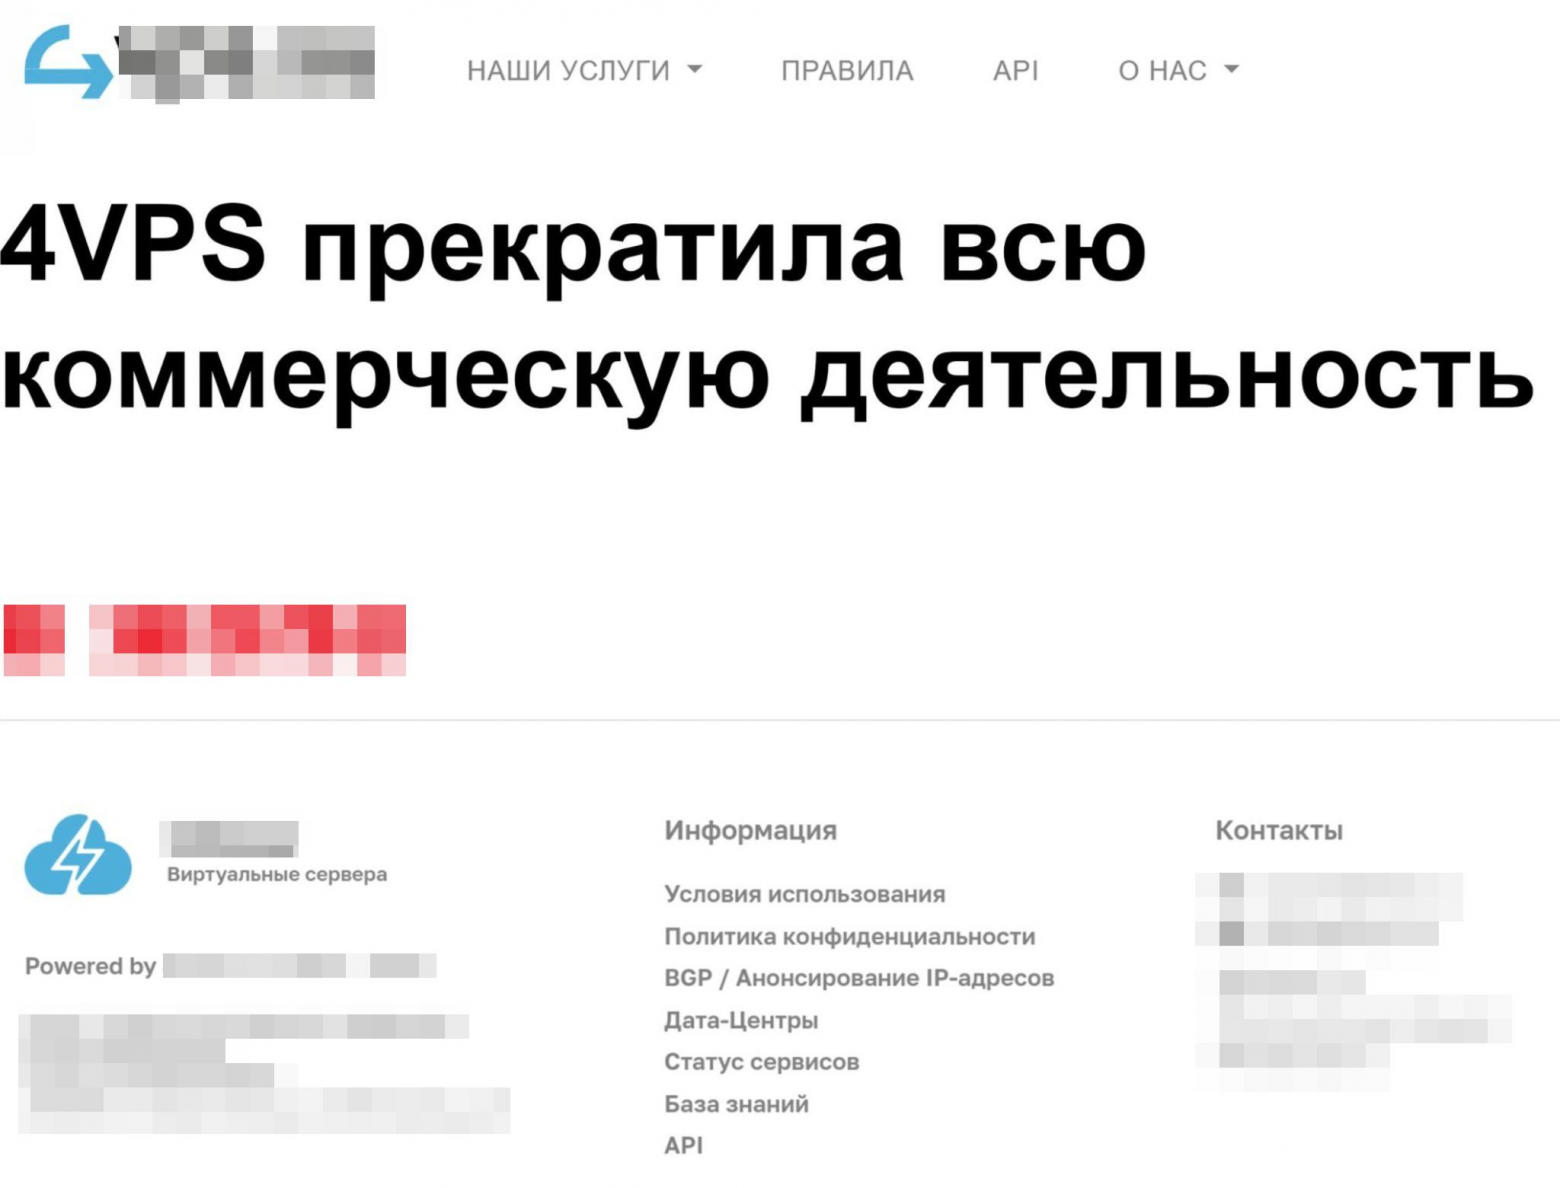
2 мая 2026 года сервис, позиционирующий себя как bulletproof-хостинг, подвергся масштабной атаке. Изначально администрация сервиса заявила о подмене проксирующего сервера и о фишинговом сообщении о взломе, уверяя, что основная инфраструктура и данные клиентов не пострадали. Спустя две недели, 20 мая, 4VPS в своем Telegram-канале опубликовал уточнение. Оказалось, что целью атаки был выкуп, а эксплойт в панели управления привел к удалению биллинга и повреждению загрузчиков на 151 виртуальной машине. Многократные перезагрузки вызвали нарушения целостности файловой системы, а на пяти физических узлах диски вышли из строя, что привело к безвозвратной потере данных части серверов.
Несмотря на заявления 4VPS о безопасности данных, пользователи с сомнением относились к этой информации, вспоминая похожие ситуации с другими хостерами. В сообществе активно обсуждались версии о мошенничестве с выходом (exit scam) и даже о наличии подставных лиц среди администраторов 4VPS, что могло способствовать произошедшему. Особый резонанс вызвали сообщения о появлении на другом ресурсе предложения о продаже 6 гигабайт данных, предположительно принадлежащих этому провайдеру, за 20 000 $. Это усилило подозрения в том, что ущерб намного серьезнее, чем заявляла администрация 4VPS. Вскоре выяснилось, что среди этих данных находилась информация, принадлежащая RaaS-группировке The Gentlemen. Банда вымогателей подтвердила, что часть их инфраструктуры находилась на серверах 4VPS, и признала частичную компрометацию.
Утечки инструментов злоумышленников дают аналитикам ИБ возможность изучить архитектуру вредоносного ПО, способы обхода защиты и логику атак. Это помогает выявлять новые индикаторы компрометации, улучшать средства обнаружения и точнее прогнозировать развитие угроз.
Например, переписка участников The Gentlemen раскрывает сложную и подверженную внутренним конфликтам структуру, характерную для модели «шифровальщик как услуга» (RaaS).
🔹 Центральной фигурой в группировке является zeta88, также известный как hastalamuerte. Он отвечает за создание сборок вымогателя через панель управления, предоставление доступов, координацию переговоров с жертвами и сбор 10% от выкупа, а также является ключевым поставщиком инструментов и управляет операциями всей группировки.
🔹 В ходе анализа данных было замечено, что The Gentlemen на этапе выбора целей в первую очередь смотрят не на заработок жертвы, а на принадлежность к критической инфраструктуре, стремясь нанести максимальный финансовый ущерб путем парализации основных бизнес-процессов и удаления данных для обеспечения выплаты выкупа.
🔹 В рамках вымогательских операций The Gentlemen рассматривают агрессивную модель давления на жертв. В частности, группировка планирует шантажировать компании через компрометацию их подрядчиков. Это позволяет эксплуатировать репутационные риски и взаимосвязи внутри цепочки поставок.
🔹 В арсенале группировки — кастомный локер, собственные инструменты для сбора и эксфильтрации данных, а также приобретенные на теневом рынке EDR-киллеры, коллекцией которых, судя по переписке, особенно гордится zeta88. Участники также обсуждали способы подписания шифровальщика для повышения его доверенности и обхода защитных механизмов.
🔹 Отдельного внимания заслуживает использование китайских больших языковых моделей, включая Kimi, Ernie и DeepSeek, для генерации и анализа кода. Кроме того, злоумышленники рассматривают локальные LLM как инструмент обработки больших объемов похищенных данных, позволяющий выявлять наиболее ценную информацию и усиливать давление на жертву. Это подтверждает, что ИИ постепенно становится одним из базовых элементов инструментария современных вымогательских группировок.
Разбор подобных утечек раскрывает не только инструменты, но и внутреннюю логику работы злоумышленников: распределение ролей, применяемые технологии и подходы к развитию атак. Это помогает аналитикам проактивно выявлять новые методы и адаптировать защитные механизмы. Одновременно такие инциденты снижают доверие внутри киберпреступной среды, особенно к сервисам, которые хранят переписку, инструменты и другие чувствительные данные пользователей.
Вывод
Анализ закрытых площадок и дарквеб-сообществ дает уникальную возможность увидеть эволюцию киберугроз до их массового применения в атаках. Мы фиксируем качественный переход ВПО к модели автономных ИИ-агентов, которые не просто автоматизируют рутину, но и активно внедряются в цепочки принятия решений на стороне жертвы. Использование блокчейн-инфраструктуры, в частности смарт-контрактов для управления ботнетами, создает принципиально новую категорию устойчивых угроз, нейтрализовать которые традиционными средствами фильтрации становится практически невозможно.
В то же время сервисная модель киберпреступности (CaaS), обеспечивающая технологическое превосходство, одновременно становится главной точкой уязвимости для самих злоумышленников. Кризис доверия к bulletproof-хостингам и VPN-провайдерам вкупе с постоянными внутренними конфликтами и утечками, наглядно демонстрирует: технологическая сложность теневой экосистемы несет в себе риски, аналогичные классическим атакам на цепочки поставок. Для исследователей безопасности это означает, что борьба с киберпреступностью теперь строится не только на поиске технических артефактов, но и на понимании хрупкой логики функционирования черного рынка.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.