Zijn door het PHP-lek slimme apparaten nog wel veilig te gebruiken?
Het regent vragen over cyberveiligheid sinds de kwetsbaarheden in de programmeertaal PHP bekend werden. Via het PHP-lek zouden servers en websites kunnen worden overgenomen en misbruikt.
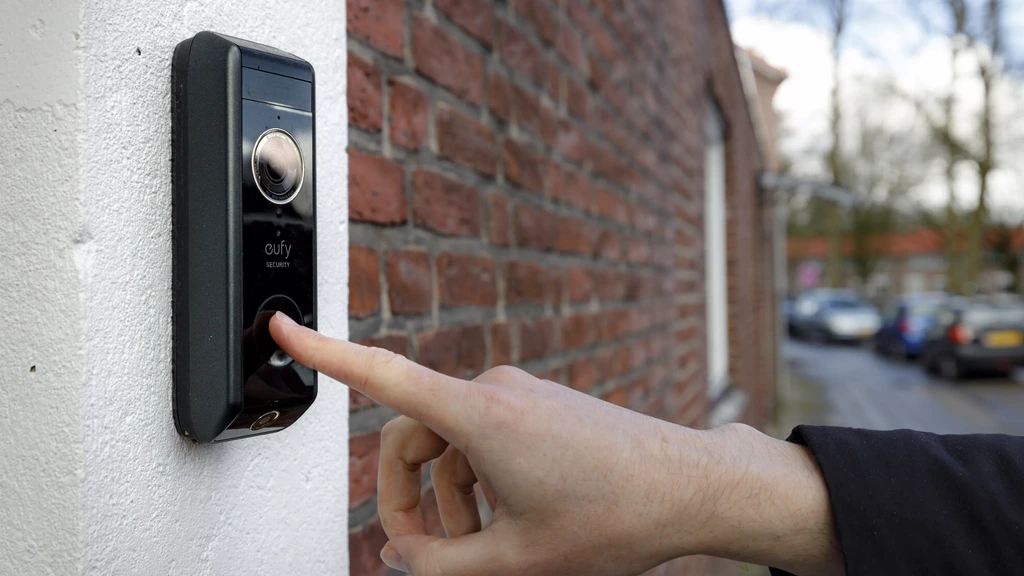
Ook in een deurbel met camera, een slimme wasmachine of een robotstofzuiger kan PHP zitten, waarschuwt het Nationaal Cyber Security Center (NCSC). Denk na of het wel nodig is al die apparaten met het internet te verbinden, raadt Juriaan Spierenburg van NCSC aan.
Zo'n 30 procent van de Nederlandse woningen heeft één of meerdere huishoudelijke apparaten die verbinding met het internet kunnen maken, volgens marktonderzoeksbureau Multicsope. Zijn deze apparaten nog wel veilig te gebruiken?
Volgens het NCSC is het risico dat het PHP-lek grootschalig wordt misbruikt kleiner dan in eerste instantie werd gedacht; het is lastig om er zo maar misbruik van te maken. Toch blijft het advies om je apparaten, apps en websites regelmatig een update te geven.
De meeste slimme apparaten hebben geen nummer waarnaartoe gebeld kan worden en dan loop je weinig risico.
Het risico is niet heel groot dat slimme huishoudelijke apparaten worden gehackt, zeggen deskundigen. De aanvaller moet daarvoor een verbinding met het product kunnen maken. "Je zou kunnen zeggen dat de meeste slimme apparaten een telefoon hebben om naar buiten te bellen, maar ze hebben geen nummer waarnaartoe gebeld kan worden en dan loop je dus weinig risico", zegt Daan Keuper van beveiligingsbedrijf Computest.
De meeste slimme apparaten zijn niet direct met het internet verbonden. "Ze hangen aan de wifi en daar zit nog een router tussen", zegt cybersecurity expert Ralph Moonen.
Met die producten kun je dus alleen verbinding maken als je op hetzelfde wifi-netwerk bent ingelogd. Via de router de slimme wasmachine binnendringen, lijkt Michel van Eeten van de TU Delft onwaarschijnlijk. "In routers zit bijna geen PHP."
Volgens Moonen kunnen slimme deurbellen haast niet via het netwerk van de consument worden gehackt. "Het is waarschijnlijker dat de hack via een server van de fabrikant loopt. Dan ligt de kwetsbaarheid niet bij de consument", zegt hij.
De verantwoordelijkheid daarvoor ligt bij de fabrikant, weet Spierenburg van het NCSC. "Leveranciers hebben de verplichting om hun eigen systemen veilig te houden. Daar is ook nieuwe wetgeving voor, de Cyber Resilience Act(opent in nieuw venster)." Hij verwacht dat de meeste leveranciers zich daaraan zullen houden. "Maar ik weet niet of alle leveranciers uit allerlei landen op korte termijn geüpdatet zullen worden."
Wat thuis wel een risico kan vormen, is zogenoemde Network Attached Storage (NAS), een harde schijf die aan je netwerk is verbonden. "Daarmee kun je vanaf je vakantieadres via je computer of telefoon inloggen om foto's te uploaden", zegt Moonen. "Daarmee kun je dus van buitenaf verbinding maken."
Het is heel technisch. Veel bedrijven weten zelf niet eens waar ze PHP gebruiken.
Spierenburg van NCSC waarschuwt voor verouderde apparaten. "Die maken misschien gebruik van een oude versie van PHP en die ontvangen geen updates meer."
Het is voor consumenten haast onmogelijk om erachter te komen of hun producten met PHP zijn gemaakt, stellen de deskundigen. "Het is heel technisch", zegt Moonen. "Veel bedrijven weten zelf niet eens waar ze PHP gebruiken."
Mocht je toch veiligheidsmaatregelen willen nemen, zorg dan dat je alle updates uitvoert. "En dat alle slimme apparaten alleen via je eigen thuisnetwerk bereikbaar zijn. Overweeg anders om een eigen firewall of VPN ervoor te zetten", zegt Spierenberg.
Desnoods kun je een apparaat dat via internet bereikbaar is een paar dagen uitzetten, zegt Van Eeten. "En afwachten wat de leverancier doet."
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.