Ex-Botschafter sieht in Hackern eine grössere Gefahr als in Atomwaffen
Nordkoreas Cyberarmee
Ex-Botschafter sieht in Hackern eine grössere Gefahr als in Atomwaffen
Anfang Monat bestätigte das FBI, dass hinter dem Milliarden-Kryptoraub der Plattform Binance nordkoreanische Hacker stecken. Auch in Europa nehmen Cyberangriffe durch Nordkorea zu. Ein ehemaliger deutscher Botschafter schlägt Alarm.
Publiziert: 15.11.2026 um 18:41 Uhr
- Das FBI macht nordkoreanische Hacker für den 6,3-Milliarden-Dollar-Raub bei Binance verantwortlich
- Der deutsche Ex-Botschafter Pit Heltmann sieht in Cyberangriffen wirtschaftlich mehr Gefahr als in Atomwaffen
- Nordkorea rekrutiert Hacker an Schulen, sie nutzen Bewerbungen, Phishing und Schadsoftware
Wiebke KöhneRedaktorin Newsdesk
Ende Oktober kam es auf der Kryptoplattform Binance zu dem wohl grössten Krypto-Raub in der Geschichte. Der Schaden betrug unglaubliche 6,3 Milliarden Dollar. Unterdessen steht fest: Abgezwackt wurden die virtuellen Gelder von einer Hackertruppe, die im Auftrag der Demokratischen Volksrepublik Korea agiert.
Auch bei unseren Nachbarn in Deutschland nahmen Cyberangriffe durch Nordkorea in letzter Zeit zu. Pit Heltmann (68), der als letzter deutscher Botschafter in Pjöngjang war, erklärte gegenüber dem Bayerischen Rundfunk, was die Bedrohung so unmittelbar macht. Während nukleare Waffen seines Erachtens nur für Zweitschläge infrage kommen, hätten die Hacker bereits unter Beweis gestellt, «dass sie in die unterschiedlichsten Systeme eindringen können». Wirtschaftlich gesehen würde von den Hackern daher eine grössere Gefahr ausgehen als von Nordkoreas nuklearem Arsenal.
Hacker werden bereits in der Schule rekrutiert
Nordkoreas Hackerarmee besteht aus einer Vielzahl von staatlich geförderten Cyberkriminellen. Immer wieder gelingt es, einzelne Gruppierungen zu identifizieren. Das bekannteste Beispiel: die Lazarus-Gruppe, die im Jahr 2014 durch eine Attacke auf den Elektronikriesen Sony bekannt wurde. Im Februar vergangenen Jahres soll die berüchtigte Gruppe zudem rund 1,5 Milliarden Dollar von der Kryptobörse Bybit abgezogen haben.
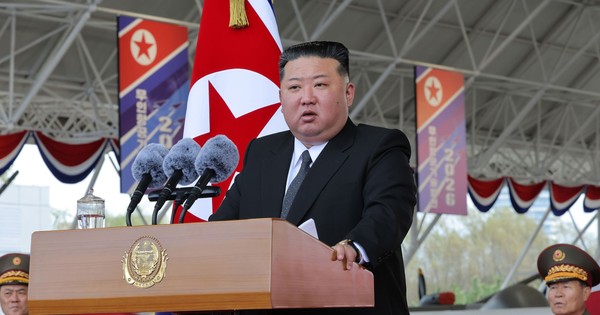
Auch die Gruppe TraderTraitor, die hinter dem Anschlag auf Binance stecken soll, gehört laut Angaben der US-Behörden zu der grösseren Lazarus-Gruppe. Nordkorea soll bereits seit Mitte der 1990er-Jahre eine Einheit für Cyberkrieg eingeführt haben. Unter Machthaber Kim Jong Un (42) soll diese immer weiter ausgebaut worden sein. Laut einem Bericht des Finanzportals Market Screener rekrutiert der Staat bereits an weiterführenden Schulen im Land zukünftige Hackertalente.
Die Methoden sind vielfältig
Diese wechseln anschliessend an Eliteuniversitäten und durchlaufen eine Spezialausbildung, um sich als Cyberagenten, Softwareentwickler oder auch im Ausland tätige IT-Spezialisten zu qualifizieren. Dass Nordkorea versucht, mit falschen Mitarbeitern Kryptofirmen zu infiltrieren, zeigte sich ebenfalls bei Binance: Im Jahr 2025 gab die Börse an, täglich verdächtige Bewerbungen, teils mit KI-Bildern und verzerrten Stimmen, zu erhalten.
Egal ob über Zugangsrechte, die vermeintliche Mitarbeiter erhalten, Phishing-Mails oder falsche Werbung, die mit Schadsoftware beladen ist: Nordkoreas Hacker versuchen alles, um an virtuelle Gelder aus dem Ausland zu kommen. Gelingt es den Betroffenen im Anschluss nicht, die Beute – etwa durch schnelle Einfrierungen – zu sichern, landet das Geld in Nordkoreas Staatskassen. Schon seit längerem wird vermutet, dass Kim Jong Un sich damit sein Atomprogramm finanziert.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.