[ITmedia News] @cosme、ユーザー1万人超のメアド漏えいの可能性 ファイル転送サービスの設定ミスで
著者
 岡田有花
[ITmedia]
アイスタイルは、コスメ情報サイト「@cosme」の会員1万997人分のメールアドレスなどが漏えいした可能性があると発表した。
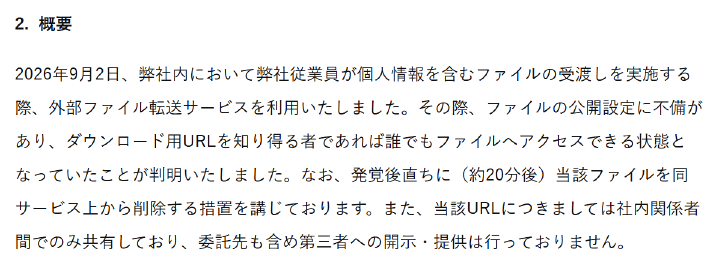
従業員が、個人情報を含むファイルを外部のファイル転送サービスで受け渡した際の公開設定に不備があり、約20分間にわたり、ダウンロード用URLを知っていれば誰でもアクセスできる状態になっていたという。
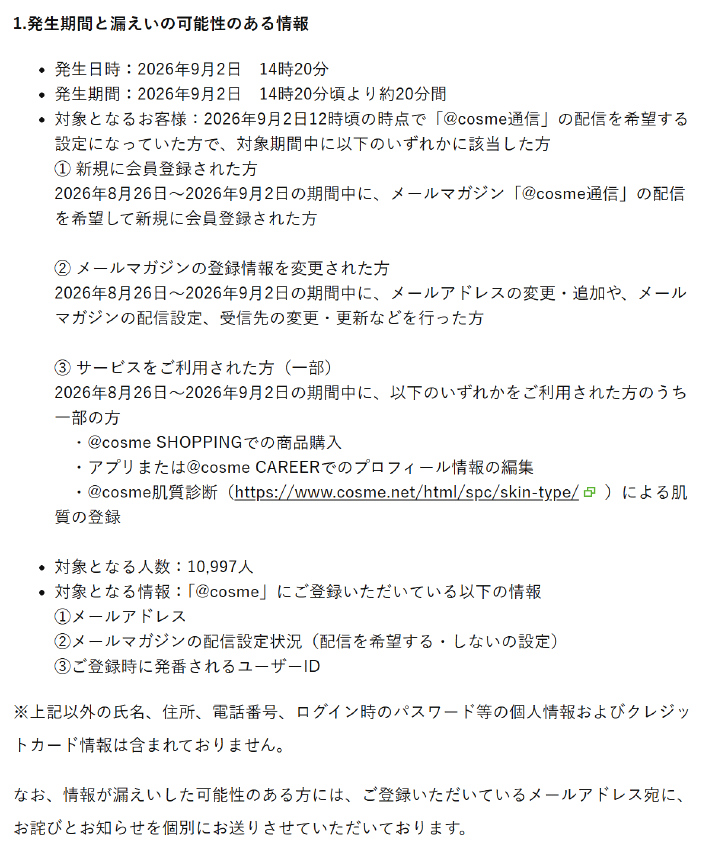
漏えいした可能性があるのは、メールアドレス、メールマガジン「@cosme通信」の配信設定状況、会員登録時に発番するユーザーIDの3つ。氏名や住所、ログインパスワード、クレジットカード情報などは含まれていない。
対象者は、9月2日正午ごろまでに「@cosme通信」を配信設定にしていた人のうち、8月26日から9月2日までに新規登録した人や、メールアドレス・配信設定を変更した人。同期間に@cosme SHOPPINGで商品を購入した人など。対象者にはメールで個別に連絡した。
ファイルは9月2日午後2時20分ごろから約20分間、URLを知っていれば誰でも閲覧できる状態だった。約20分でミスが発覚し、2時40分にサービス上からファイルを削除。URLは社内関係者の間だけで共有しており、委託先を含む第三者には開示・提供していないという。
再発防止策として、手動によるデータ抽出の廃止など、人為的ミスを防ぐシステム的な管理体制の構築を検討する。個人情報を扱う際の手続きを再徹底し、全社的な情報セキュリティ教育も実施するとしている。
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.