Vulnerabilità Php, scoperte falle nella sicurezza: siti a rischio. Ecco cosa è successo
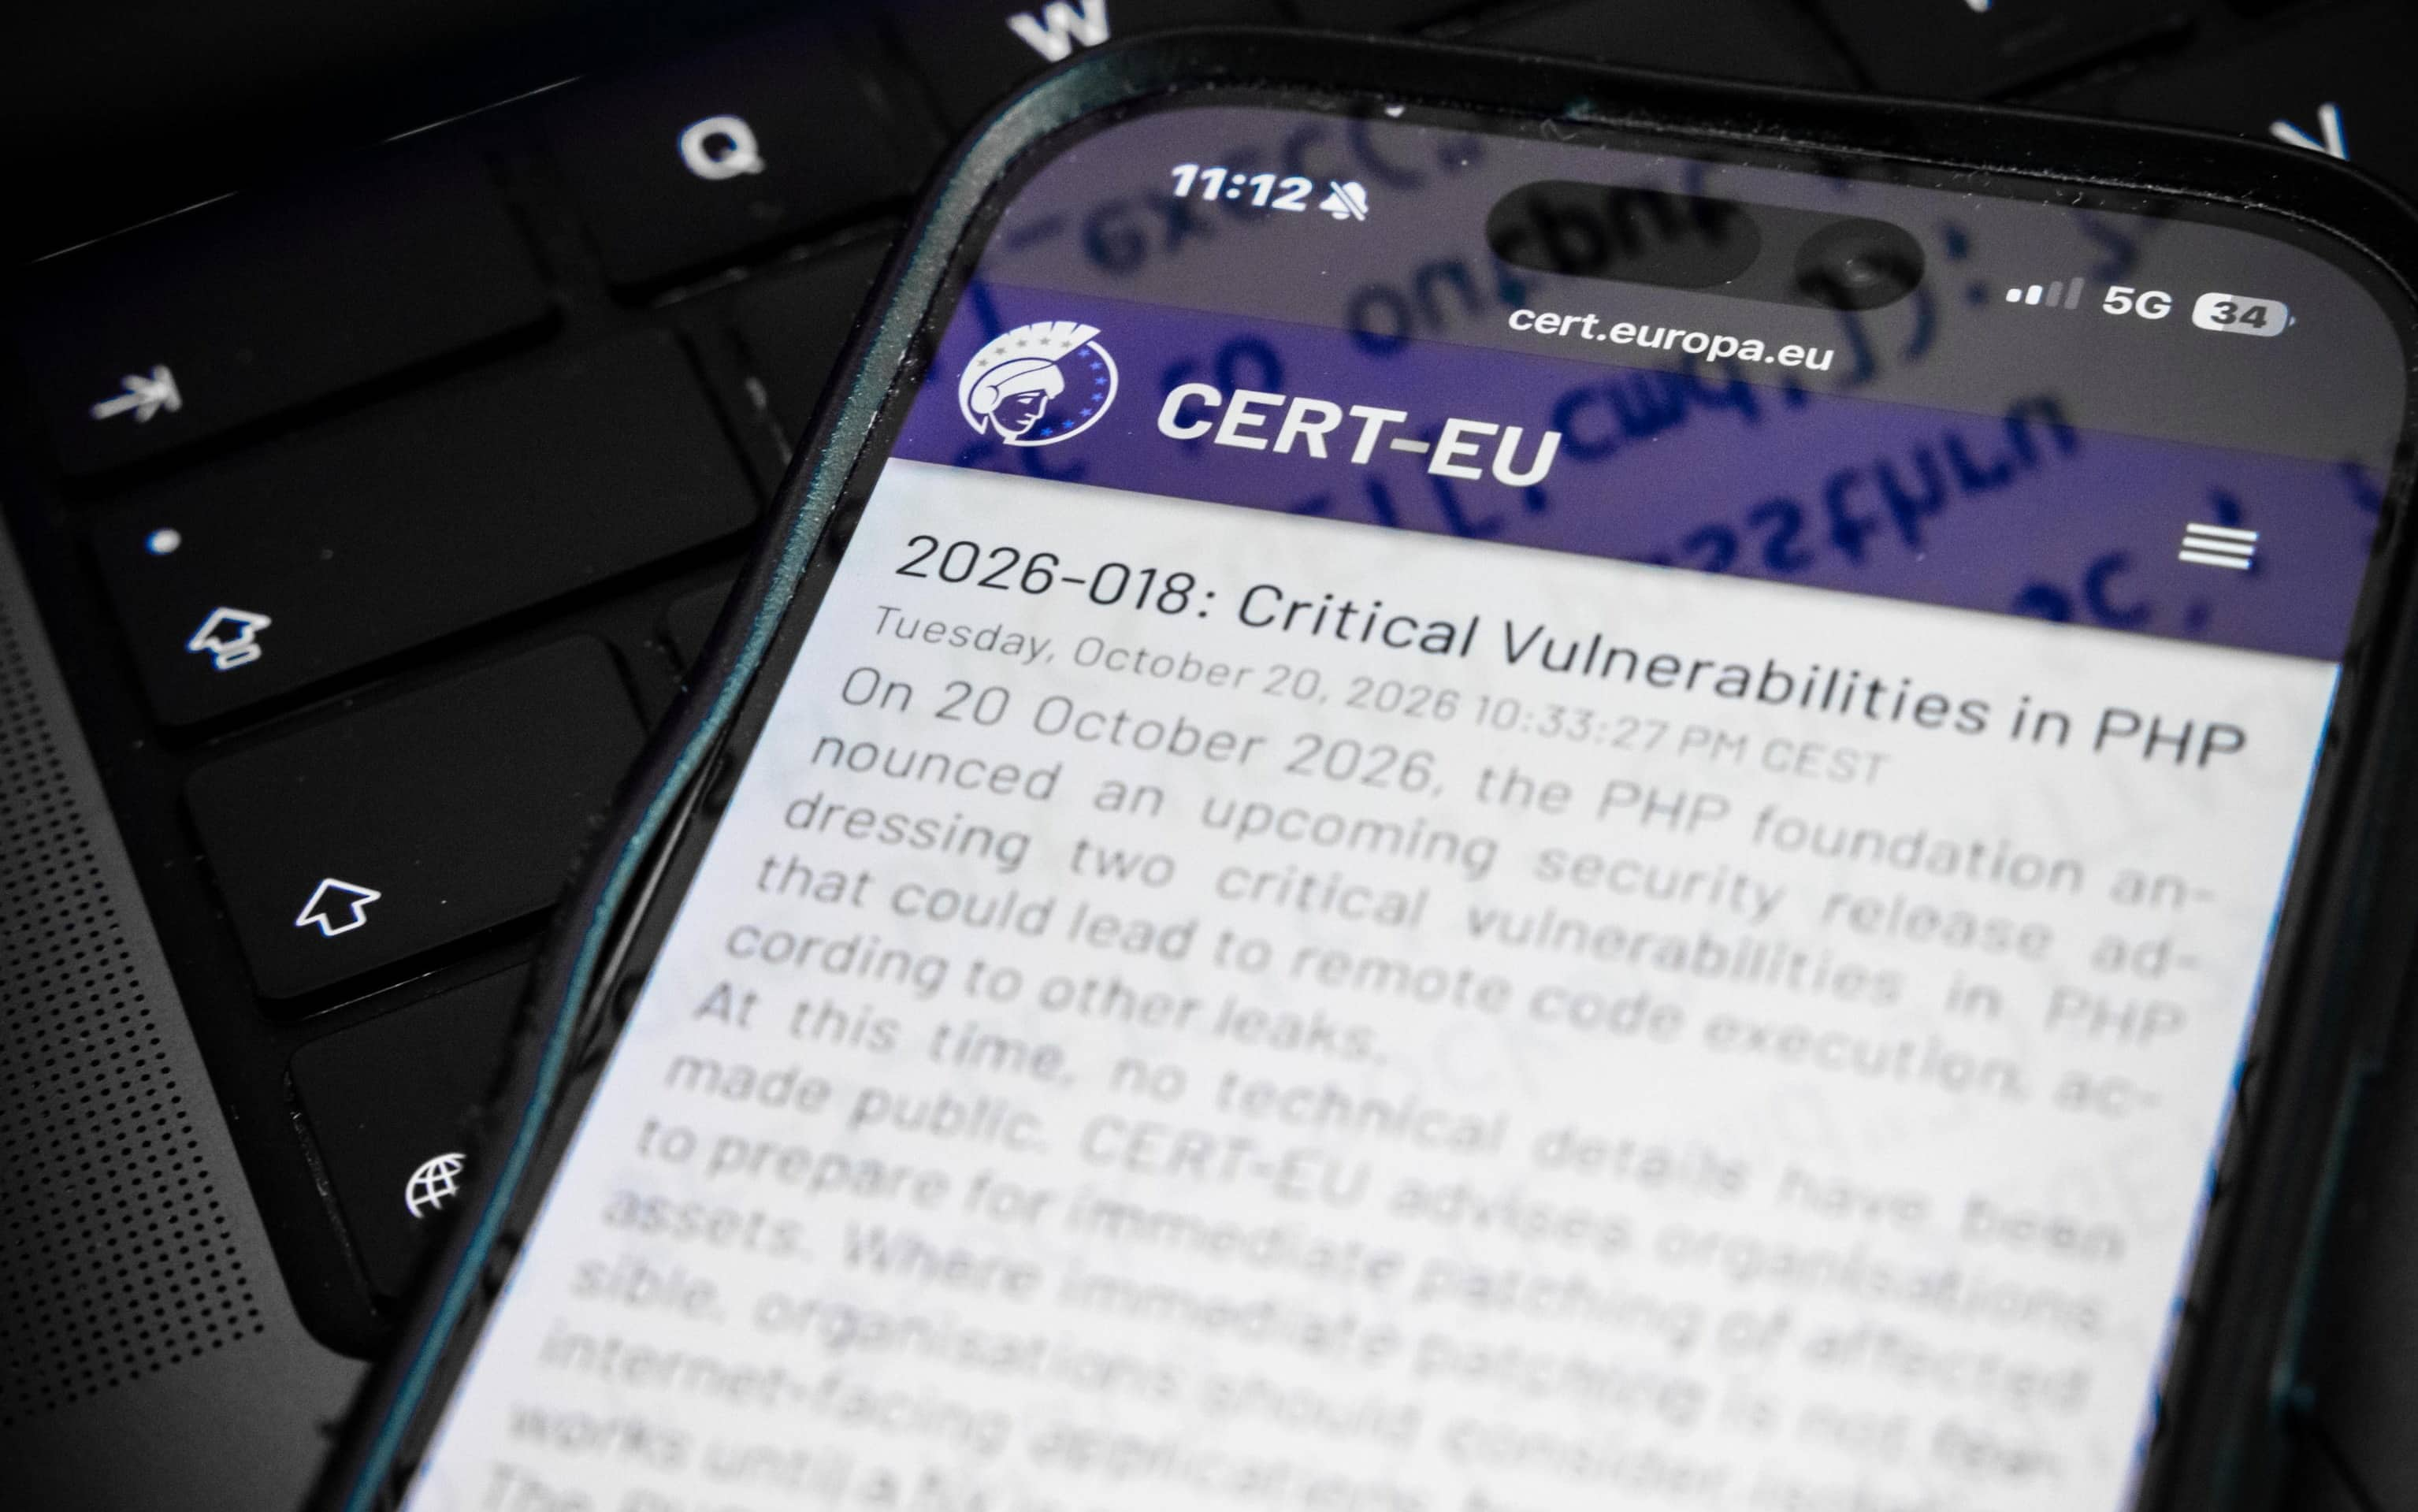
In queste e nelle scorse ore alcuni siti istituzionali europei sono stati messi offline per motivi precauzionali. In particolare, ad indurre gli esperti a sospendere i servizi è stata la scoperta di due significative falle di sicurezza in PHP, un linguaggio di programmazione utilizzato da una parte consistente del web. La decisione è arrivata per prevenire un possibile attacco hacker che potrebbe permettere di eseguire codice sui server senza autenticazione, ottenendo anche eventuale accesso alle informazioni conservate nei sistemi. I primi stop sono stati decisi in Paesi quali Finlandia, Paesi Bassi, Germania e Francia.
Il problema riscontrato
In particolare, il problema riscontrato, denominato "Php2Shell", rientra nella categorie di vulnerabilità di sistema legate alla gestione della memoria del computer da parte di Php.
La scoperta grazie all'IA
I creatori di Php, come detto una specifica tecnologia che alimenta circa il 70% dei siti web a livello mondiale, hanno scoperto grazie all'utilizzo dell'intelligenza artificiale due importanti falle nella sicurezza e hanno subito deciso di correre al riparo, rendendo disponibili una serie di aggiornamenti in grado di evitare il peggio, cioè la possibilità per gli hacker di prendere il controllo di qualsiasi sistema che utilizzi il medesimo software Php.
L'alert e le vulnerabilità
In un alert giunto direttamente dall'Agenzia per la cybersicurezza nazionale sono state prontamente segnalate le due vulnerabilità con "gravità critica", in quanto potenzialmente sfruttabili da utenti malintenzionato in remoto per eseguire un codice arbitrario sui sistemi interessati. Nel dettaglio, la prima vulnerabilità, ha spiegato l'agenzia stessa, è correlata alla gestione non adeguata delle condizioni di esaurimento della memoria. La seconda, invece, è legata ad una gestione non del tutto consona dello stato globale interno di Php che, anche a causa di errori critici, timeout, condizioni di esaurimento della memoria o determinate operazioni diagnostiche, potrebbe mantenere riferimenti a memoria già liberata.
La raccomandazione
Data la situazione potenzialmente critica, sempre l'Agenzia per la cybersicurezza ha di fatto raccomandato di aggiornare i prodotti vulnerabili seguendo in maniera scruposa le indicazioni dei bollettini di sicurezza inoltrati. Nel caso non fosse possibile applicare subito gli aggiornamenti di sicurezza necessari, l'imput è stato quello di mandare offline i siti e i servizi web che utilizzano versioni vulnerabili di Php, sospendendone l'accessibilità fino a quando tutta la procedura di aggiornamento non fosse conclusa. Un alert simile, tra l'altro, è arrivato anche dalla National Security Agency americana, che ha parlato di falle che "forniscono spesso un accesso diretto al file system o al database del server".
La situazione in Germania e Francia
Tra i paesi coinvolti, come detto, c'è anche la Germania. Qui l'Agenzia federale per la sicurezza della tecnologia dell'informazione ha classificato il rischio delle falle come "estremamente elevato". L'allarme lanciato da Berlino ha indotto alcune istituzioni, tra cui alcuni ospedali, a disattivare momentaneamente i propri servizi online. Anche in Francia, i siti internet di tutte le prefetture francesi sono stati per alcune ora inaccessibili in seguito alla scoperta delle vulnerabilità e alla necessità di sottoporli a "manutenzione preventiva".
Approfondimento
Truffe o tentativi di frode sui conti correnti, ecco come difendersi
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.