Schwere Sicherheitslücke bei PHP: Sicherheitspolitiker warnt vor "Wendepunkt" bei Cyberbedrohung
Schwere Sicherheitslücke bei PHPSicherheitspolitiker warnt vor "Wendepunkt" bei Cyberbedrohung
22.10.2026, 07:21 Uhr
Der Chef des Parlamentarischen Kontrollgremiums für die Geheimdienste schlägt Alarm. Die Sicherheitslücke in der Programmiersprache PHP sei eine der ernstesten der vergangenen Jahre. Ein Experte glaubt: Es wird noch lange dauern, bis alle Systeme bereinigt sind.
Der Vorsitzende des Parlamentarischen Kontrollgremiums für die Geheimdienste, Marc Henrichmann, hat angesichts der schwerwiegenden Sicherheitslücke in der Programmiersprache PHP vor einer neuen Dimension der Cyberbedrohung gewarnt. "Wir erleben einen Wendepunkt", sagte der CDU-Politiker dem "Handelsblatt". Künstliche Intelligenz mache aus Schwachstellen, die bisher als kaum ausnutzbar gegolten hätten, in kurzer Zeit "echte Einfallstore".
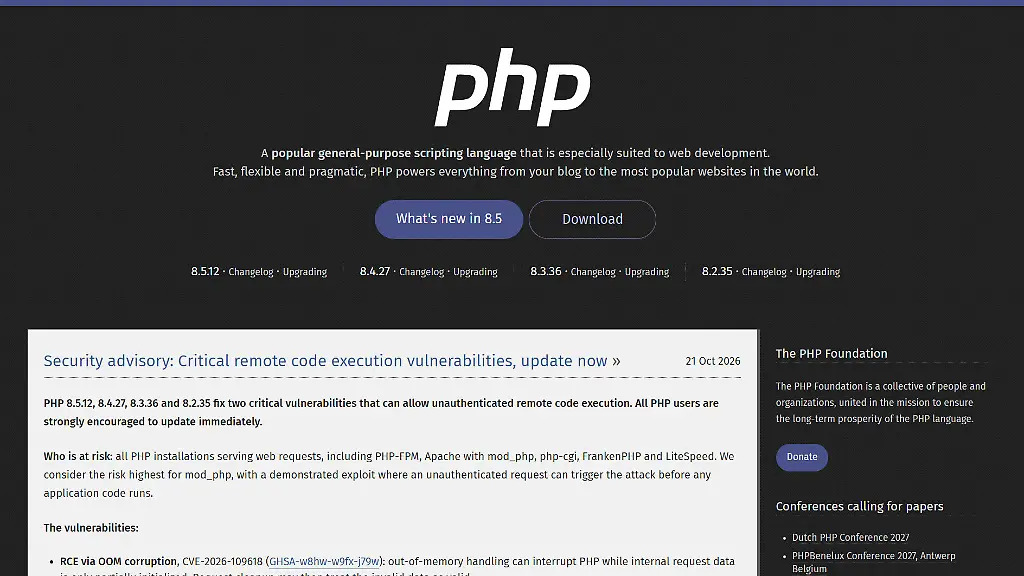
Hintergrund ist eine als hochkritisch eingestufte Schwachstelle in der weitverbreiteten Programmiersprache PHP. Angreifer könnten darüber die Kontrolle über Webseiten übernehmen oder sensible Daten abgreifen. Mehrere Regierungsbehörden, Unternehmen und öffentliche Einrichtungen haben ihre Internetseiten vorsorglich abgeschaltet. In Europa waren am Mittwoch unter anderem Websites in Deutschland, Frankreich, den Niederlanden und Belgien betroffen. Ein inzwischen bereitgestelltes Sicherheitsupdate soll die Schwachstelle schließen.
"Das ist eine der ernstesten Sicherheitslücken der vergangenen Jahre", sagte Henrichmann weiter. Die Schwachstelle betreffe einen Großteil der Websites weltweit und sei damit "ein Problem für die gesamte digitale Infrastruktur". Der Fall zeige auch, wie verwundbar staatliche Einrichtungen seien, wenn zentrale Software über Jahre unentdeckte Fehler enthalte. Solche Sicherheitslücken würden gezielt von Kriminellen und staatlichen Akteuren ausgenutzt.
Der CDU-Politiker begrüßte vor diesem Hintergrund die geplante Stärkung des Bundesamtes für Sicherheit in der Informationstechnik (BSI) im Haushaltsentwurf für 2027. "Unsere Sicherheitsbehörden brauchen die Werkzeuge, die Fachleute und die rechtlichen Befugnisse, um in diesem Wettlauf vorn zu bleiben", sagte er. Zugleich nahm der Innenpolitiker Unternehmen und andere Betreiber digitaler Infrastruktur in die Pflicht. "Aber auch jeder zivile Akteur muss endlich begreifen, wie real und folgenschwer Sicherheitslücken im Netz sind."
Experte: Betreiber müssen drastisch durchgreifen
Angesichts drohender automatisierter Angriffswellen forderte auch der Karlsruher IT-Sicherheitsexperte Christoph Fischer ein drastisches Durchgreifen der Betreiber. Ungeschützte Webseiten müssten im Kampf gegen die schwerwiegende PHP-Lücke sofort abgeschaltet werden. "Systeme, für die aktuell noch kein Sicherheitsupdate eingespielt werden konnte, dürfen unter keinen Umständen weiter am Netz bleiben", sagte Fischer. "Jede ungeschützte PHP-Anwendung ist in diesem Moment eine offene Tür für Kriminelle.
Am Mittwoch hatte unter anderem das BSI vor der gravierenden Schwachstelle mit dem Namen "PHP-Shell" gewarnt. Die Sicherheitslücke könne es Hackern ermöglichen, sich "direkten Zugriff" auf Datensysteme oder Server-Datenbanken zu verschaffen, befürchtete auch der US-Geheimdienst NSA. Die NSA und das BSI rieten zur "umgehenden" Installation eines Sicherheitsupdates. Gelinge dies nicht, sollten die Internetseiten vorsorglich abgeschaltet werden. Sonst könnten Cyberangreifer Server ohne ein Passwort übernehmen.
Ob die breite Masse der Betreiber den Aufrufen von Behörden und Experten folgte und ungeschützte Systeme abgeschaltet hat, sollte sich in den nächsten Stunden zeigen. Experte Fischer geht davon aus, dass es Monate dauern wird, bis die vielen Millionen Systeme bereinigt sind.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.