Comment des sites ukrainiens servent de relais pour vous faire installer un logiciel espion
Des pirates ont pris le contrôle de sites d’entreprises ukrainiennes bien réelles pour y afficher des pièges Clickfix. Une menace qui pousse le visiteur à installer lui-même un logiciel espion qui vide ses navigateurs et ses portefeuilles de cryptomonnaies.
Une clinique capillaire, un concessionnaire automobile, une librairie, un cabinet de psychiatrie ou encore un magasin d’outillage.
Dans son rapport publié le 24 septembre 2026, l’entreprise de cybersécurité Arctic Wolf liste les différentes entreprises piégées dans le cadre d’une vaste campagne cybercriminelle, toujours en cours, qui vise plusieurs sites légitimes ukrainiens.
Les cibles semblent choisies sans grande distinction, mais l’opération est vraisemblablement menée par un seul et même acteur, ou du moins via la même infrastructure. Son piège central repose sur la technique ClickFix, qui continue à faire des ravages.

Et votre vie numérique devient sereine
Bitdefender Premium Security est une solution de cybersécurité européenne qui vous protège automatiquement contre les pirates et toutes les menaces du web. Profitez de vos activités en ligne en toute tranquillité
Des sites bien réels transformés en relais
Toutes les cibles recensées sont bien des entreprises en activité, qui ont perdu le contrôle de leur site, sans que le rapport ne détaille comment.
Les hackers y ont glissé une iframe, un cadre invisible qui charge le contenu d’un autre site.
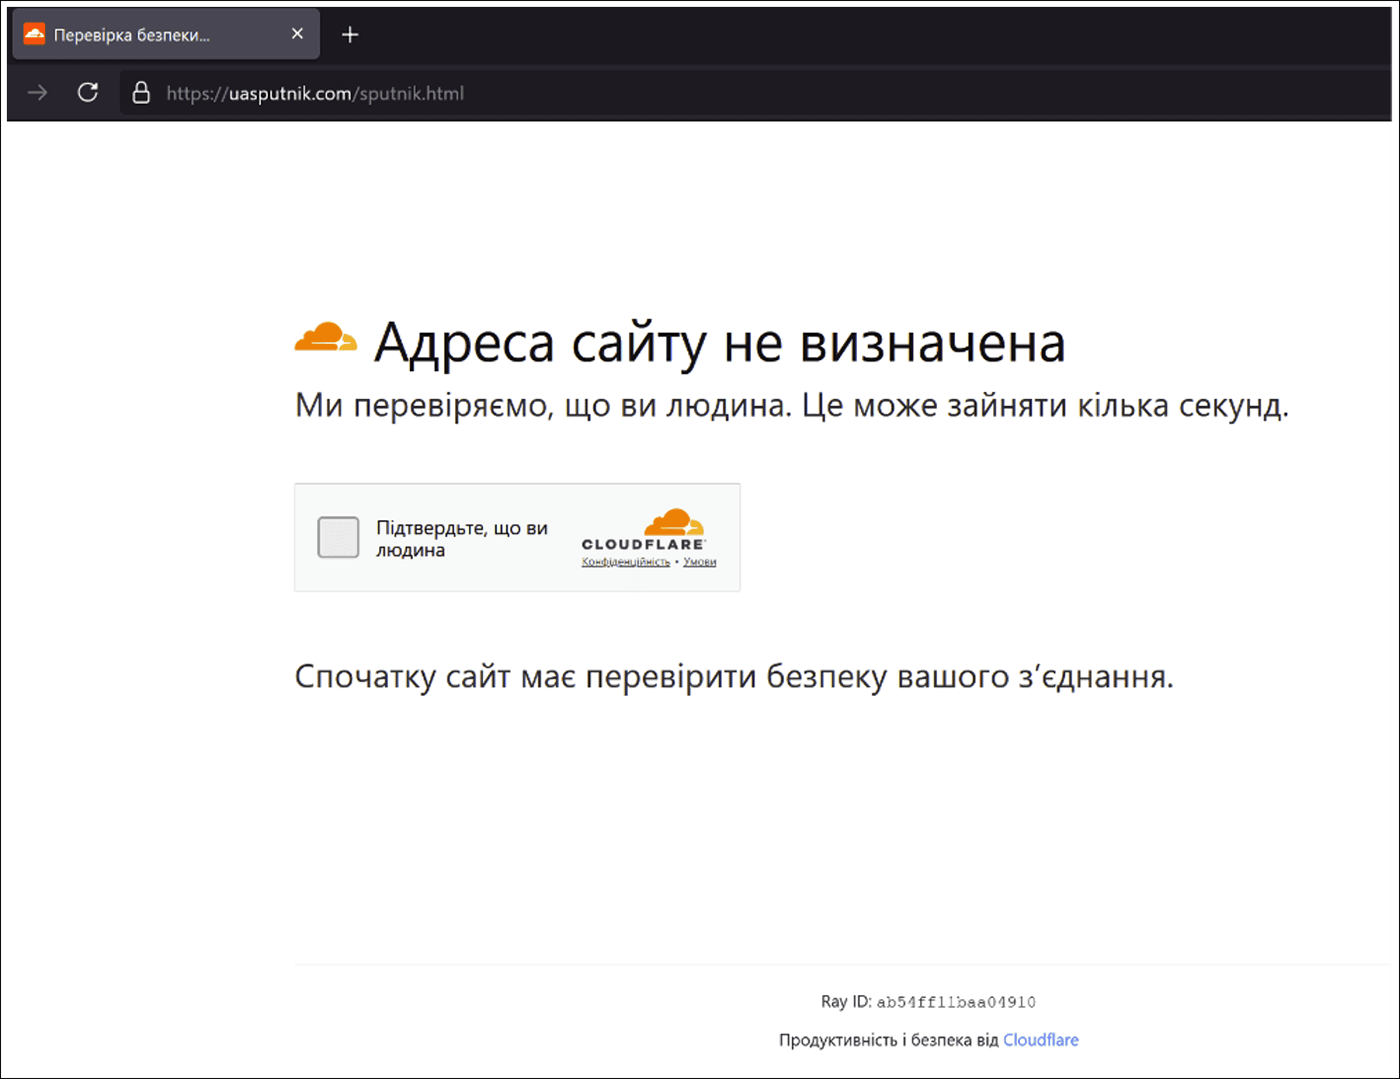
Le visiteur reste sur la page qu’il comptait consulter, mais voit s’afficher une fausse vérification Cloudflare en ukrainien, hébergée sur un domaine enregistré le 9 septembre.
Lorsqu’il coche la case de vérification, la page copie discrètement une commande dans son presse-papiers. Une fenêtre lui demande ensuite de « confirmer son identité » en appuyant sur Windows+R, en collant le texte et en validant. C’est tout le principe de ClickFix, faire exécuter la commande par la victime elle-même.
Ici, la commande passe par Windows Installer, le programme qui gère l’installation des logiciels. Elle télécharge un paquet nommé elita.msi, qui récupère à son tour le logiciel espion, baptisé Psychedelic Stealer par Arctic Wolf.
Un espion qui reste à disposition des pirates
Le programme vise les navigateurs basés sur Chromium, comme Chrome, Edge ou Brave, où il récupère les mots de passe enregistrés et des jetons de compte. Il fouille aussi les portefeuilles de cryptomonnaies, qu’il s’agisse d’extensions comme MetaMask ou d’applications comme Exodus.
Capable de se relancer à chaque ouverture de session, l’infostealer interroge régulièrement son serveur pour recevoir de nouvelles tâches, ce qui permet aux opérateurs d’installer d’autres programmes par la suite.
Pour mesurer la portée de la campagne, les chercheurs sont parvenus à mettre la main sur le tableau de bord des pirates, qui recensait déjà 79 parcours ClickFix menés jusqu’au bout, sans que cela prouve que la commande ait bien été exécutée.
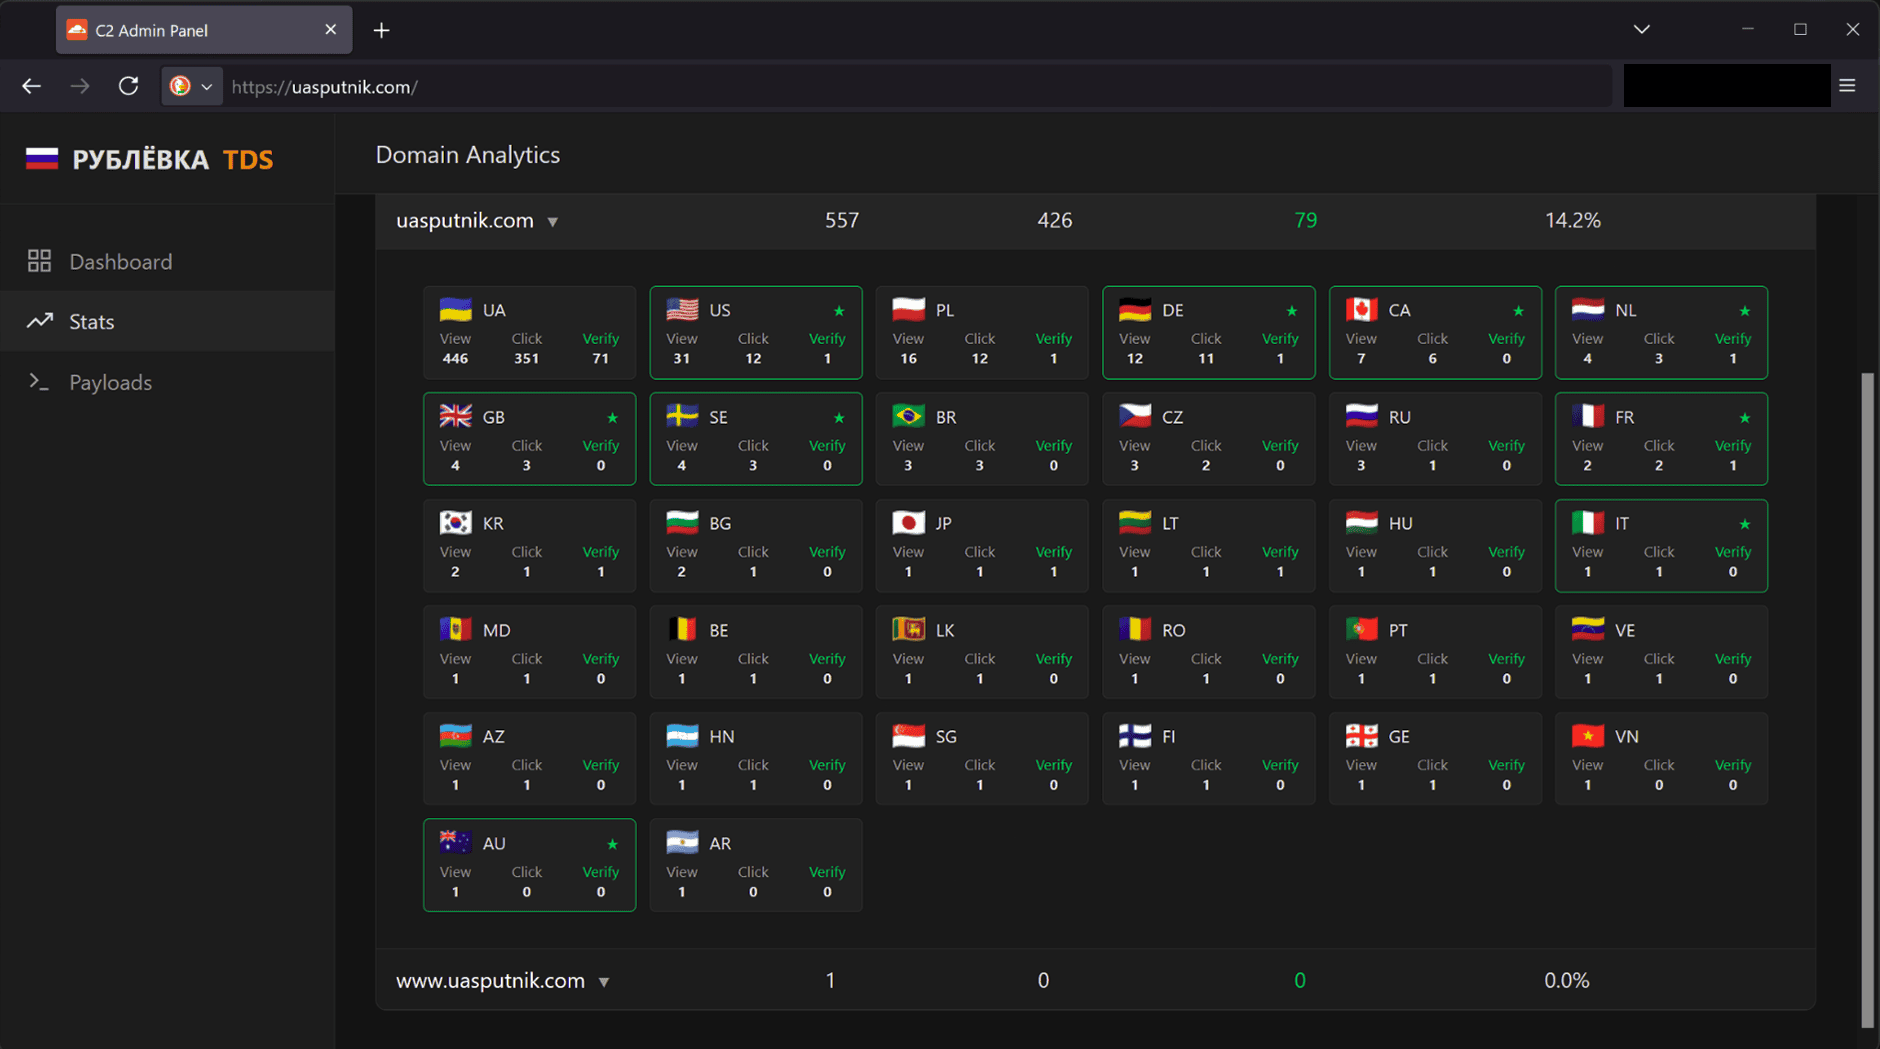
Si le code de la page contient des commentaires en russe, Arctic Wolf n’attribue l’opération à aucun groupe connu. Le vol d’identifiants et de portefeuilles plaide plutôt pour une motivation financière.
Toute l'actu tech en un clin d'œil
Ajoutez Numerama à votre écran d'accueil et restez connectés au futur !
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.