Il dominio nelle Filippine, l’account hackerato a Taiwan e la pista del dark web: cosa sappiamo del mailbombing contro le scuole italiane
 Commenti
Prima Taiwan, poi le Filippine. Ma non solo. Le mail minatorie che negli ultimi due giorni hanno interrotto le attività di migliaia di scuole in tutta Italia sono state inviate utilizzando indirizzi di posta elettronica riconducibili a Paesi geograficamente molto distanti dall’Italia. Gli indirizzi utilizzati per inviare le minacce sono infatti riconducibili a istituzioni e organizzazioni di diversi Stati, ma non è affatto detto che i messaggi siano partiti realmente da quei territori. Dietro l’operazione di mail bombing firmata Mikhail Andropov, lo pseudonimo utilizzato nelle comunicazioni minatorie, potrebbe esserci qualcuno che sfrutta account di posta elettronica hackerati, sottratti ai legittimi proprietari e successivamente venduti sul dark web. È una delle ipotesi al vaglio degli investigatori, impegnati a risalire agli autori delle minacce. Per il momento non è stato accertato che tutte le comunicazioni siano riconducibili a un’unica regia. A quanto si apprende, il mittente potrebbe aver utilizzato sistemi di anonimizzazione per nascondere il proprio indirizzo effettivo e rendere più difficile individuarne la posizione geografica. In tal senso, gli autori potrebbero trovarsi anche molto più vicini all’Italia di quanto lascino immaginare le tracce informatiche.
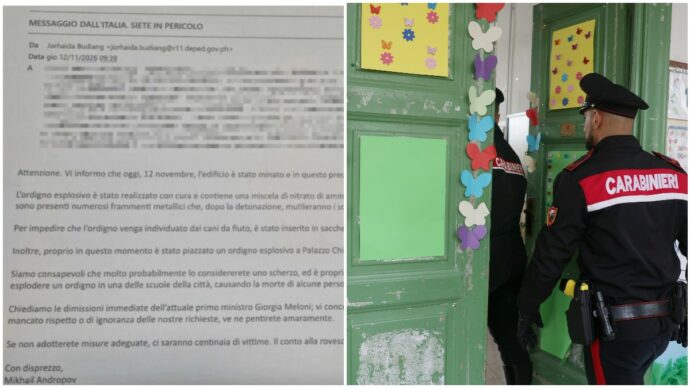
Per le email inviate giovedì 12 novembre a oltre 3mila scuole italiane, le tracce riconducono a diversi indirizzi di posta elettronica nelle Filippine. In particolare uno degli account utilizzati sarebbe riconducibile al Dipartimento dell’Istruzione delle Filippine e riporta il nome di un’insegnante, Jorhaida Budiang: il suo indirizzo potrebbe essere stato utilizzato abusivamente. Le comunicazioni, firmate ancora una volta Mikhail Andropov, annunciavano la presenza di ordigni esplosivi nelle scuole e persino a Palazzo Chigi, chiedendo le dimissioni della presidente del Consiglio Giorgia Meloni. Il messaggio, questa volta, era rivolto esplicitamente all’Italia: “Messaggio dall’Italia, siete in pericolo”, recitava l’oggetto.
Il giorno precedente, invece, le minacce erano arrivate da un account dell’università Dayeh di Taiwan, un ateneo privato nella contea di Changhua. A confermarlo è stata la stessa università, che ha spiegato come l’indirizzo di posta elettronica di un’ex studentessa fosse stato apparentemente violato e utilizzato per spedire un numero elevato di messaggi, tra cui quelli che annunciavano attentati nelle scuole italiane. L’account è stato sospeso e le autorità taiwanesi hanno offerto la propria collaborazione agli investigatori italiani per ricostruire l’accaduto.
Nel frattempo, indagano la Polizia postale e la Digos, impegnate nell’analisi delle comunicazioni e nella ricostruzione dei passaggi informatici utilizzati per inviarle. A Roma, il pool antiterrorismo della Procura, coordinata da Francesco Lo Voi, ha aperto un fascicolo ipotizzando i reati di procurato allarme e minacce aggravate.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.