[ITmedia News] 「Gyazo」再開 不正アクセス発生前の全画像に閲覧制限
著者
 岡田有花
[ITmedia]
不正アクセスと情報漏えいを受けて提供を一時停止していた画像共有サービス「Gyazo」が、9月27日に再開した。運営元のHelpfeel(京都市)が発表した。
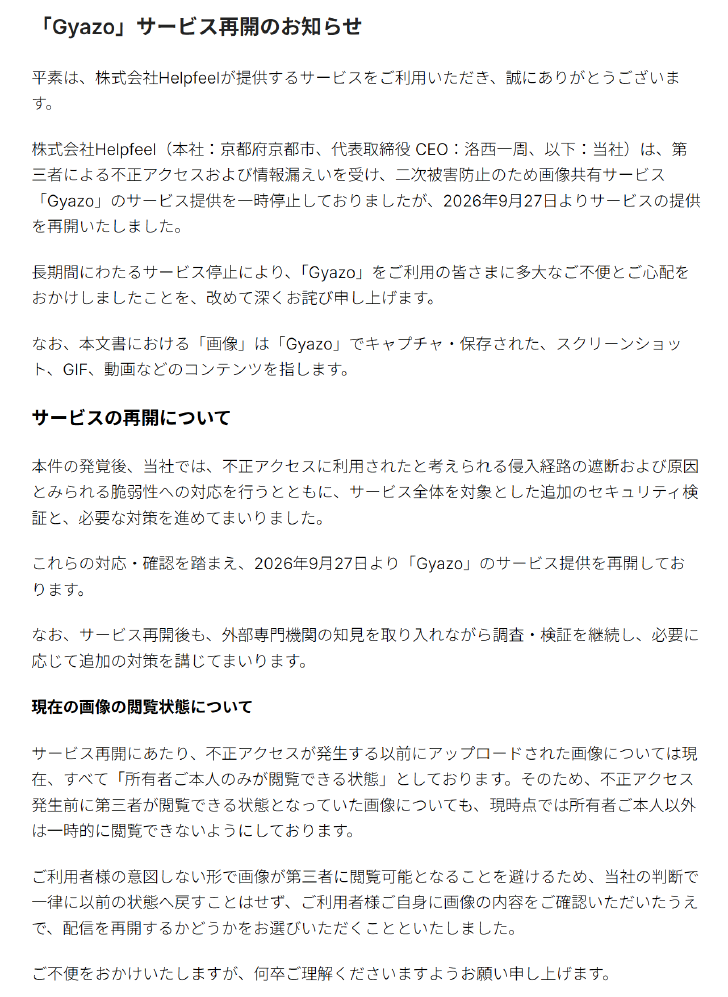
不正アクセスの侵入経路の遮断や原因とみられる脆弱性への対応を行うとともに、サービス全体を対象とした追加のセキュリティ検証などを行った上で再開。不正アクセスが発生する前にアップロードされた画像はすべて閲覧制限をかけた。
Gyazoは不正アクセスの影響で14日に画像配信を停止。24日からサービスを一時停止していた。
再開に当たり、以前は第三者が閲覧できた画像も、操作しない限り、所有者以外は見らない。同社の判断で一律に以前の状態へ戻すことはしない。
利用者が画像の内容を確認し、配信を再開するかどうかを選ぶ。配信を再開した画像には、不正アクセス発生前に設定していた閲覧範囲(「自分のみ」「リンクを知っている全員」など)が適用される。
無料プランは通常、一定期間より前の画像を閲覧履歴からさかのぼって確認できないが、当面の間、不正アクセス発生前にアップロードしたすべての画像を閲覧でき、配信を再開するか停止を続けるかを選べるようにした。
二次被害防止のため、利用者にパスワードの変更を求めている。再開後も外部専門機関の知見を取り入れて調査を続け、認証・認可やアクセス制御の見直し、監視・監査体制の強化を進める。
Gyazoへの不正アクセスは11日に判明。メールアドレスやパスワードのハッシュ値などを含むユーザーに関するデータ約2362万件と、画像URLを構成する画像IDや位置情報などを含む画像のメタデータ計約6億6600万件(削除済み画像分を含む)が流出した。
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.