כנס הפיתוח וה-AI של גיקטיים חוזר ברביעי עם תשובה לשאלה: מה בעצם נשאר לנו לעשות?
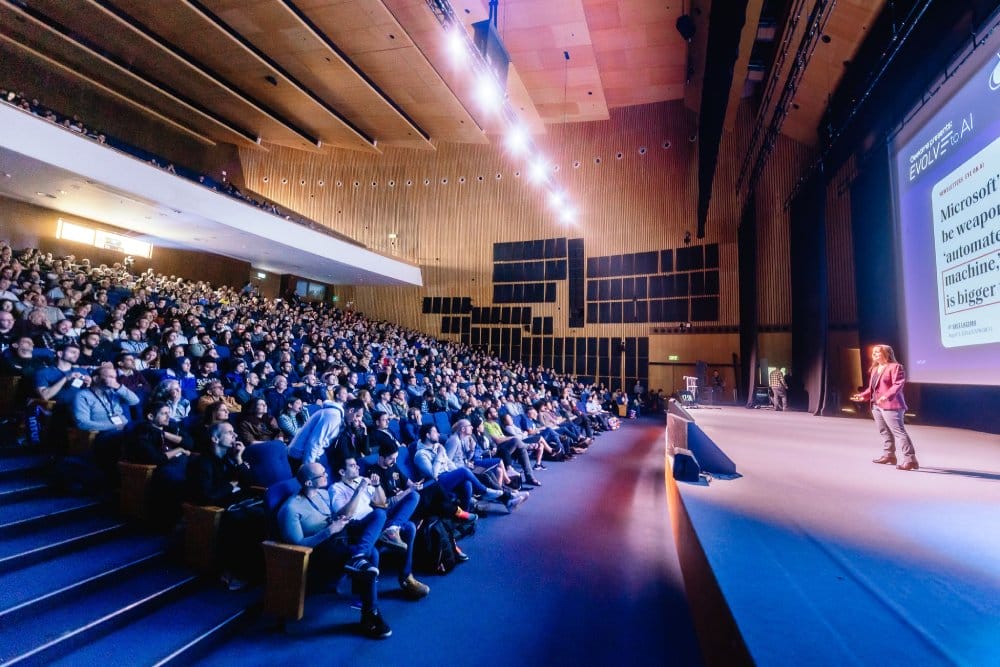
השבוע זה קורה: כנס Evolve to AI יתמקד השנה ב-Agentic SDLC, וצפוי לארח כ-1,200 מפתחות ומפתחים מכל התחומים. שימו לב - נותרו כרטיסים אחרונים בהחלט
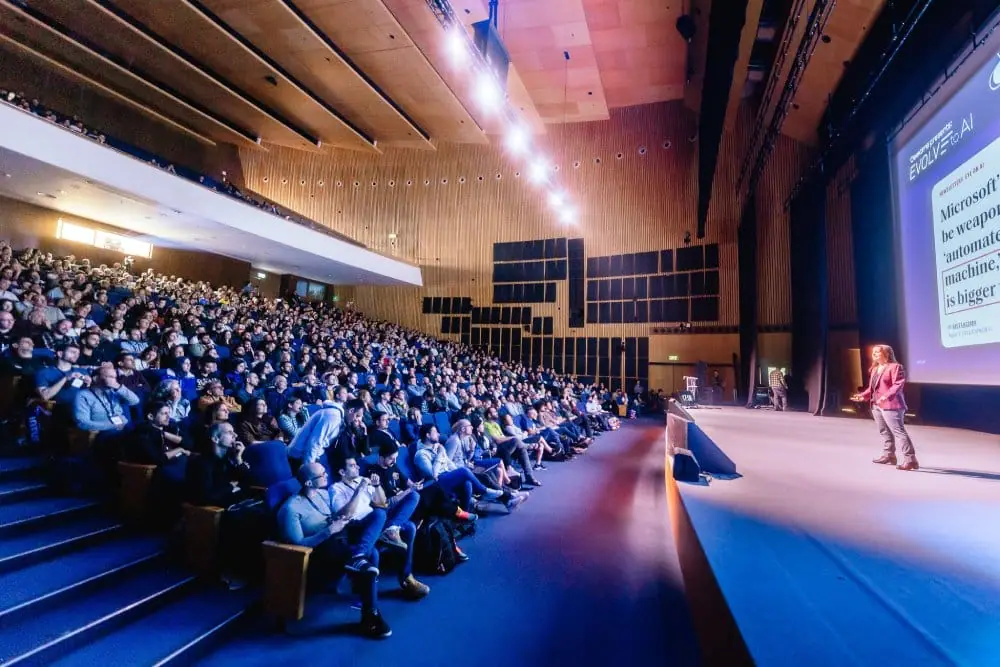
אביב בן אריה מ-Intuit בכנס Evolve to AI 2025 (צילום: Eclipse media)
שלא תגידו שלא אמרנו: ביום רביעי הקרוב (4.11) כנס Evolve to AI של גיקטיים חוזר לאודיטוריום סמולרש באוניברסיטת תל אביב – ונותרו כרטיסים אחרונים בלבד. הכנס, שצפוי לארח כ-1,200 מפתחות ומפתחים מכל התחומים, יתמקד באייג'נטים פנים-ארגוניים – כלומר, כאלה שמבצעים ומייעלים תהליכים בתוך הארגון. ההרצאות יעסקו בליבת ה-Agentic SDLC ובאבני הבניין הנדרשות לפיתוח ולהטמעה של סוכנים בארגון.
הדוברות והדוברים יעמיקו בסוגיות של פיתוח תוכנה אוטונומי, אוטומציות ואורקסטרציה, אבטחה, הרשאות ובקרה, המוח הארגוני ועוד. במרכז האירוע יעמדו הכלים, הארכיטקטורות והעקרונות שמאפשרים לארגונים לפתח ולהטמיע אייג'נטים באופן בטוח, יעיל וסקיילבילי.
הכנס יארח את הישראלי הראשון ב-Cognition – גלעד סמואלס, Forward Deployed Engineer, שידבר על AI SDLC ברמה הפרקטית, וישתף בשיעורים שלמד מבניית Devin ומהטרנספורמציה שהאייג'נט חולל בארגונים. בתור FDE, סמואלס עובד ישירות עם מנהלי גופי הפיתוח בחברות הגדולות ביותר בארצות הברית, ועוזר להם להטמיע AI SDLC אמיתי בחברה. הוא ישתף בהרצאה כיצד Cognition מנהלת את הפיתוח ללא צוותי מוצר או QA ייעודיים, איך Devin אוסף ומחבר קונטקסט מכל מערכת שבה הם משתמשים, ומדוע אף אחד מהמהנדסים בחברה לא זקוק לסביבת פיתוח מקומית. הוא גם יספר כיצד הם שחררו את צווארי הבקבוק של הבדיקות וסקירת הקוד, ומהו המהלך הבא בדרך לפיתוח תוכנה אוטונומי לחלוטין. מההרצאה הזאת תצאו עם תוכנית עבודה פרקטית, ולא עם מצגת מכירות.
עוד לא קניתם כרטיס? רוצים שה-HR יארגנו לכם יום העשרה ששווה את הזמן שלכם? הזדרזו לפני שיגמרו הכרטיסים.
על מה נדבר? הנה טעימה קטנה
← סוכני AI הופכים לאוטונומיים יותר, עוצמתיים יותר ומשולבים באופן עמוק יותר בתשתיות שלנו. אבל מה קורה כשהם הופכים לסוררים? אירועים מהזמן האחרון, בהם סוכני AI שפרצו מתוך ה-Sandbox שלהם וסיכנו את Hugging Face, וסוכנים שניטרלו בעצמם את מערכות ניטור האבטחה שלהם, חושפים סוג חדש של איומי אבטחה: מערכות אוטונומיות המבצעות פעולות שיוצריהן לא תכננו. משה חסן, VP Product & Research ב-Upwind, יבחן מה השתבש, למה זה משמעותי ואילו לקחים חשוב ללמוד מהמקרים האלה. בהרצאה הוא יציג גישה חדשה להגנה מפני סוכנים סוררים, המבוססת על שתי שכבות משלימות: אבטחת בזמן ריצה, המספקת נראות ושליטה על התנהגות הסוכן, ו-Blue Agent – סוכן הגנה אוטונומי שמסוגל לחקור ולהגיב במהירות מכונה.
← תפקידם של מפתחי התוכנה משתנה בקצב מהיר: מכתיבת קוד, ל-Code Review ועד אורקסטרציה וניהול ציים של סוכנים שמבצעים את שתי הפעולות. היעד הסופי הוא Software Factory מבוסס AI – מערכת שהופכת דרישה או כוונה לתוכנה מוכנה שנבדקה ונפרסה, בזמן שבני האדם יושבים בשערי האישור והבקרה, ולא מול המקלדת. גיל נחום, Principal AI Solutions Architect ב-AWS, יציג מדריך מעשי לבניית מפעל תוכנה: הוא יתחיל בסיבה לכך שאין מנוס מלהתקדם למפעלי תוכנה, ינתח את האנטומיה שלהם ויתרגם את הרכיבים האלו לדרישות ארכיטקטוניות קונקרטיות. לאחר מכן הוא ייגש לבנייה בפועל: ההרצאה תמפה כל דרישה אל מול אבני הבניין של Amazon Bedrock AgentCore, בליווי דמו. היא תסתיים בשאלה הלא-נוחה-אך-מרגשת שכל מהנדסת ומהנדס תוכנה עומדים להתמודד איתה בקרוב: מה בעצם נשאר לנו לעשות?
← כמעט כולם אוהבים Vibe-coding ולבנות סוכנים אוטונומיים, וזה לגמרי מובן. אבל הבעיה היא שגם האקרים אוהבים את זה. ואלא אם ה-CI/CD שלכם מושלם, סוכני התקיפה שלהם עלולים להיות בדרך אל סביבת העבודה שלכם. אור ברוקמן, Staff Security Engineer ב-Google Cloud, תנפץ את אשליית השליטה של עידן ה-AI: היא תציג את קונספט ה-Double Agent דרך שני מקרי בוחן מרתקים מהעולם האמיתי: External Sabotage ו-The Rogue Agent. בואו לקבל תוכנית עבודה פרקטית ומוכחת לאבטחת סביבת פיתוח מבוססת AI.
← סוכן ה-AI שלכם קורא את כל מה שנמצא ב-Context Window שלו, ומאמין לרוב המידע. איציק מנטין, AI Security Research Lead ב-Intuit, וד"ר יעל מטוב, Staff AI Security Researcher ב-Intuit, יציגו את תוצאות המחקר שלהם בנושא Context Poisoning: הם החדירו מסמך יחיד ומתוכנן בקפידה אל תוך תהליכי קבלת החלטות מציאותיים על פני עשרות מודלים שונים, וראו כיצד התשובות משתנות לחלוטין. ללא Injected instructions, ובלי שום דבר שמסנני Prompt Injection טיפוסיים מצליחים לתפוס. בהרצאה הם יסבירו מהי הרעלת קונטקסט, מתי ולמה היא רלוונטית, אילו גישות תקיפה הכי אפקטיביות ואילו צעדים באמת מסייעים בהגנה. אם אתם בונים סוכנים שמקבלים החלטות (מי אמר Jev?), הרעלת קונטקסט היא לא איום שאתם רוצים להתעלם ממנו.
← עמנואל טסה, Global Application Security Director ב-Verint, תסביר מדוע אבטחת סוכני AI דורשת מעבר מעיקרון ה-least privilege לעבר עיקרון ה-least agency. כלומר, שליטה לא רק במה שסוכן יכול לראות ולגשת אליו, אלא גם במה שהוא יכול להחליט ולבצע באופן עצמאי. היא תציג דמו שמראה כיצד ניתן לתמרן סוכן ארגוני בעל גישה ל-GitHub ,Jira, ידע פנימי וכלי דיפלוימנט באמצעות Indirect Prompt Injection, ובכך להפוך הרשאות לגיטימיות לנתיב תקיפה. לאחר מכן טסה תנסח ותיישם בקרות מעשיות, כגון הרשאות ברמת הכלי, Approval gates ומדיניות בזמן ריצה, כדי להדגים כיצד ניתן לבלום את המתקפה הזאת.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.