Données de Marine Le Pen exposées : pourquoi il ne faut jamais tester le moteur de recherche cité sur X
Les « lookups », ces moteurs de recherche alimentés par des données volées, refont régulièrement surface dans l’espace médiatique en France, attisant mécaniquement la curiosité. Ceux qui les consultent s’exposent pourtant à de très nombreux risques.
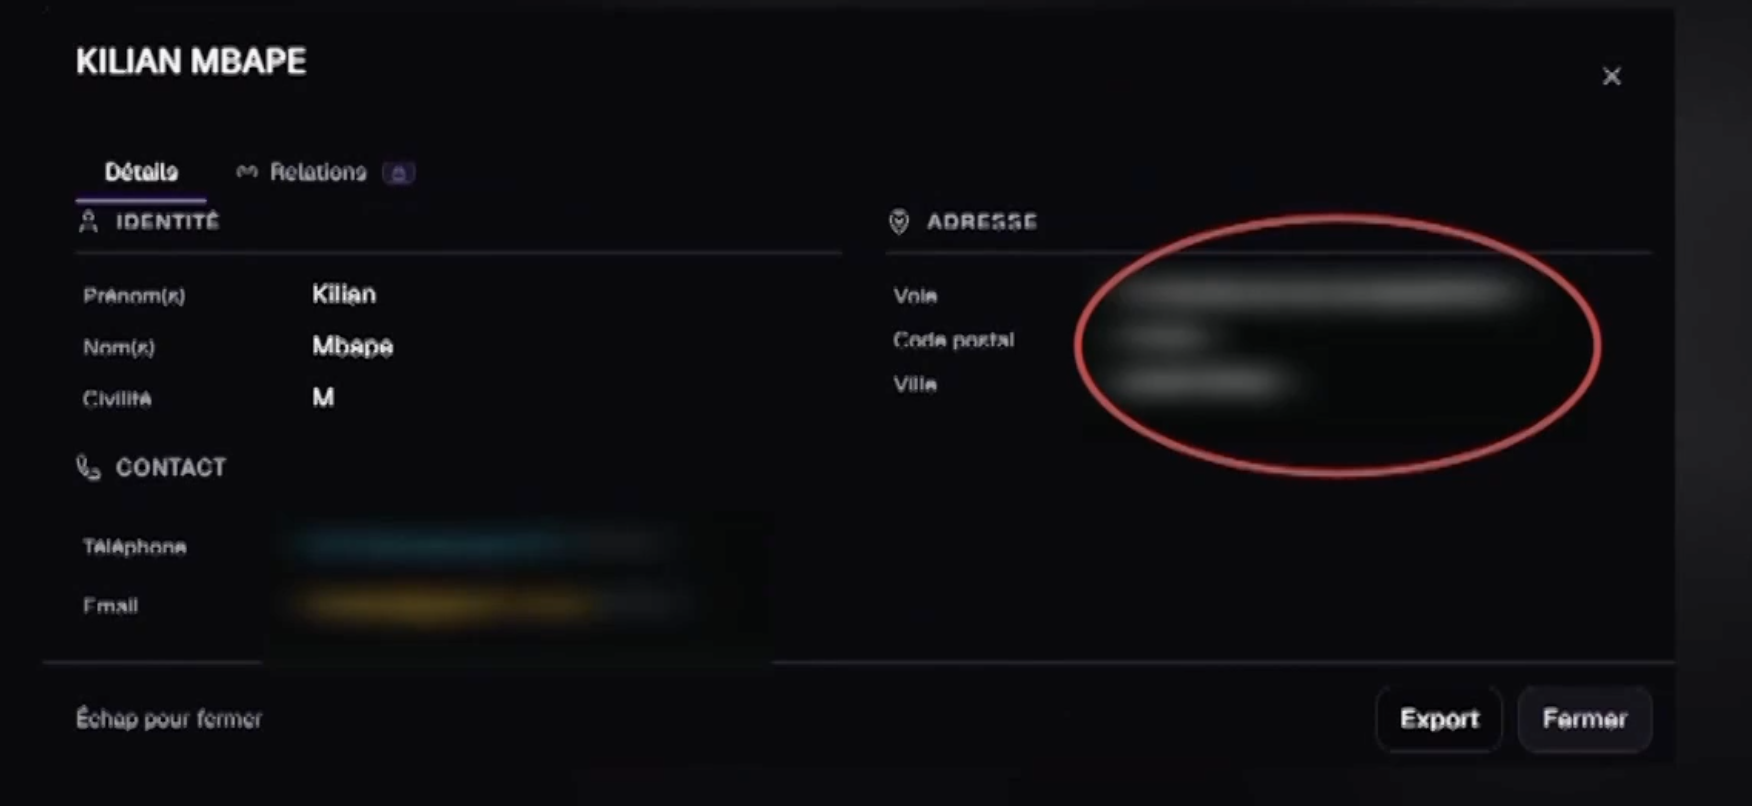
Posté sur X, le reportage raconte comment il serait possible d’obtenir en quelques clics le numéro de téléphone de Marine Le Pen ou les coordonnées de Kylian Mbappé.
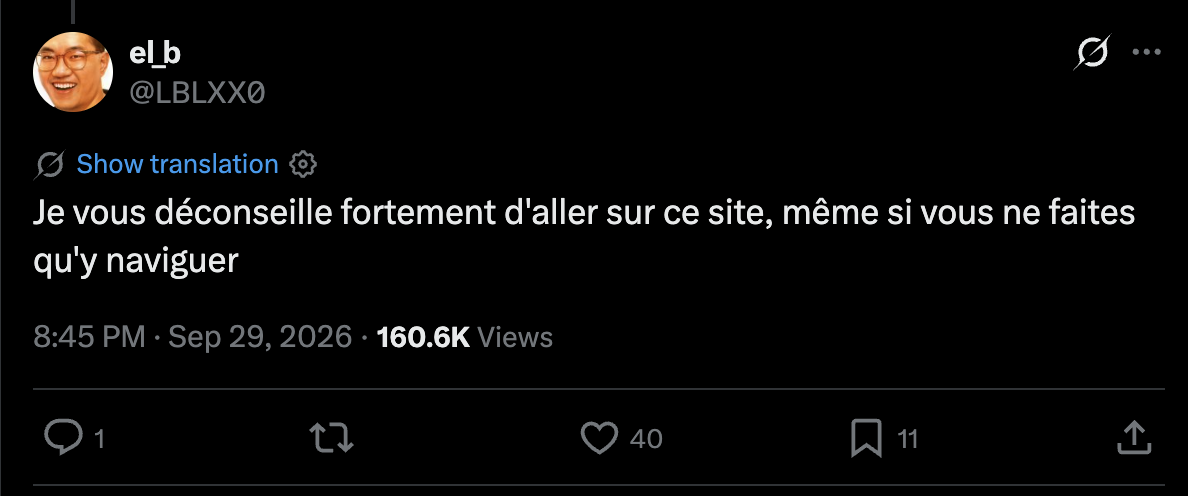
Tout comme lors de précédentes couvertures de ce type d’outils, RTL et M6 ont pris soin de ne pas révéler le nom du site, pour ne pas lui offrir de publicité. Mais, problème, sous la publication de M6 Info, vue près de 5 millions de fois, il suffit de faire défiler les commentaires pour voir apparaître l’adresse du moteur, écrite noir sur blanc par des internautes.
Dans la section commentaires, on retrouve évidemment beaucoup de curieux tentés d’aller vérifier eux-mêmes ce que le site sait de leurs proches, de leurs collègues ou d’eux-mêmes.
Un « outil OSINT » qui fait la promotion de codes Netflix
Ce qui est présenté ici est un lookup, un outil qui fonctionne comme un moteur de recherche classique.
Ces services se présentent volontiers comme des outils d’OSINT (pratique légale utilisée par les journalistes et les chercheurs en cybersécurité), mais il suffit de regarder la bannière promotionnelle du site cité dans les commentaires pour comprendre que son public est ailleurs. On y promet des codes promo pour des comptes Netflix ou Spotify, ou encore des réductions chez le loueur de voitures Sixt.
Car c’est là toute la différence : les résultats d’un lookup ne proviennent pas nécessairement de pages publiques du web. Ces services agrègent principalement des bases issues de fuites, de piratages ou de reventes clandestines de données.

Et votre vie numérique devient sereine
Bitdefender Premium Security est une solution de cybersécurité européenne qui vous protège automatiquement contre les pirates et toutes les menaces du web. Profitez de vos activités en ligne en toute tranquillité
Le modèle économique, récemment documenté par nos confrères de Clubic, suit une logique bien rodée. Les administrateurs du site partent puiser ou acheter des bases de données auprès des pirates sur le Dark Web, puis les regroupent dans une base consultable sur le web classique.
L’internaute dispose d’abord d’une poignée de recherches gratuites contre le partage d’une simple adresse mail, avant de devoir payer un abonnement de quelques euros par mois. S’il paie, on lui transmet alors un code d’accès sur Telegram ou sur Discord.
Mais voilà, payer revient à transmettre ses coordonnées à un opérateur dont l’identité, les pratiques de sécurité et la fiabilité sont inconnues.
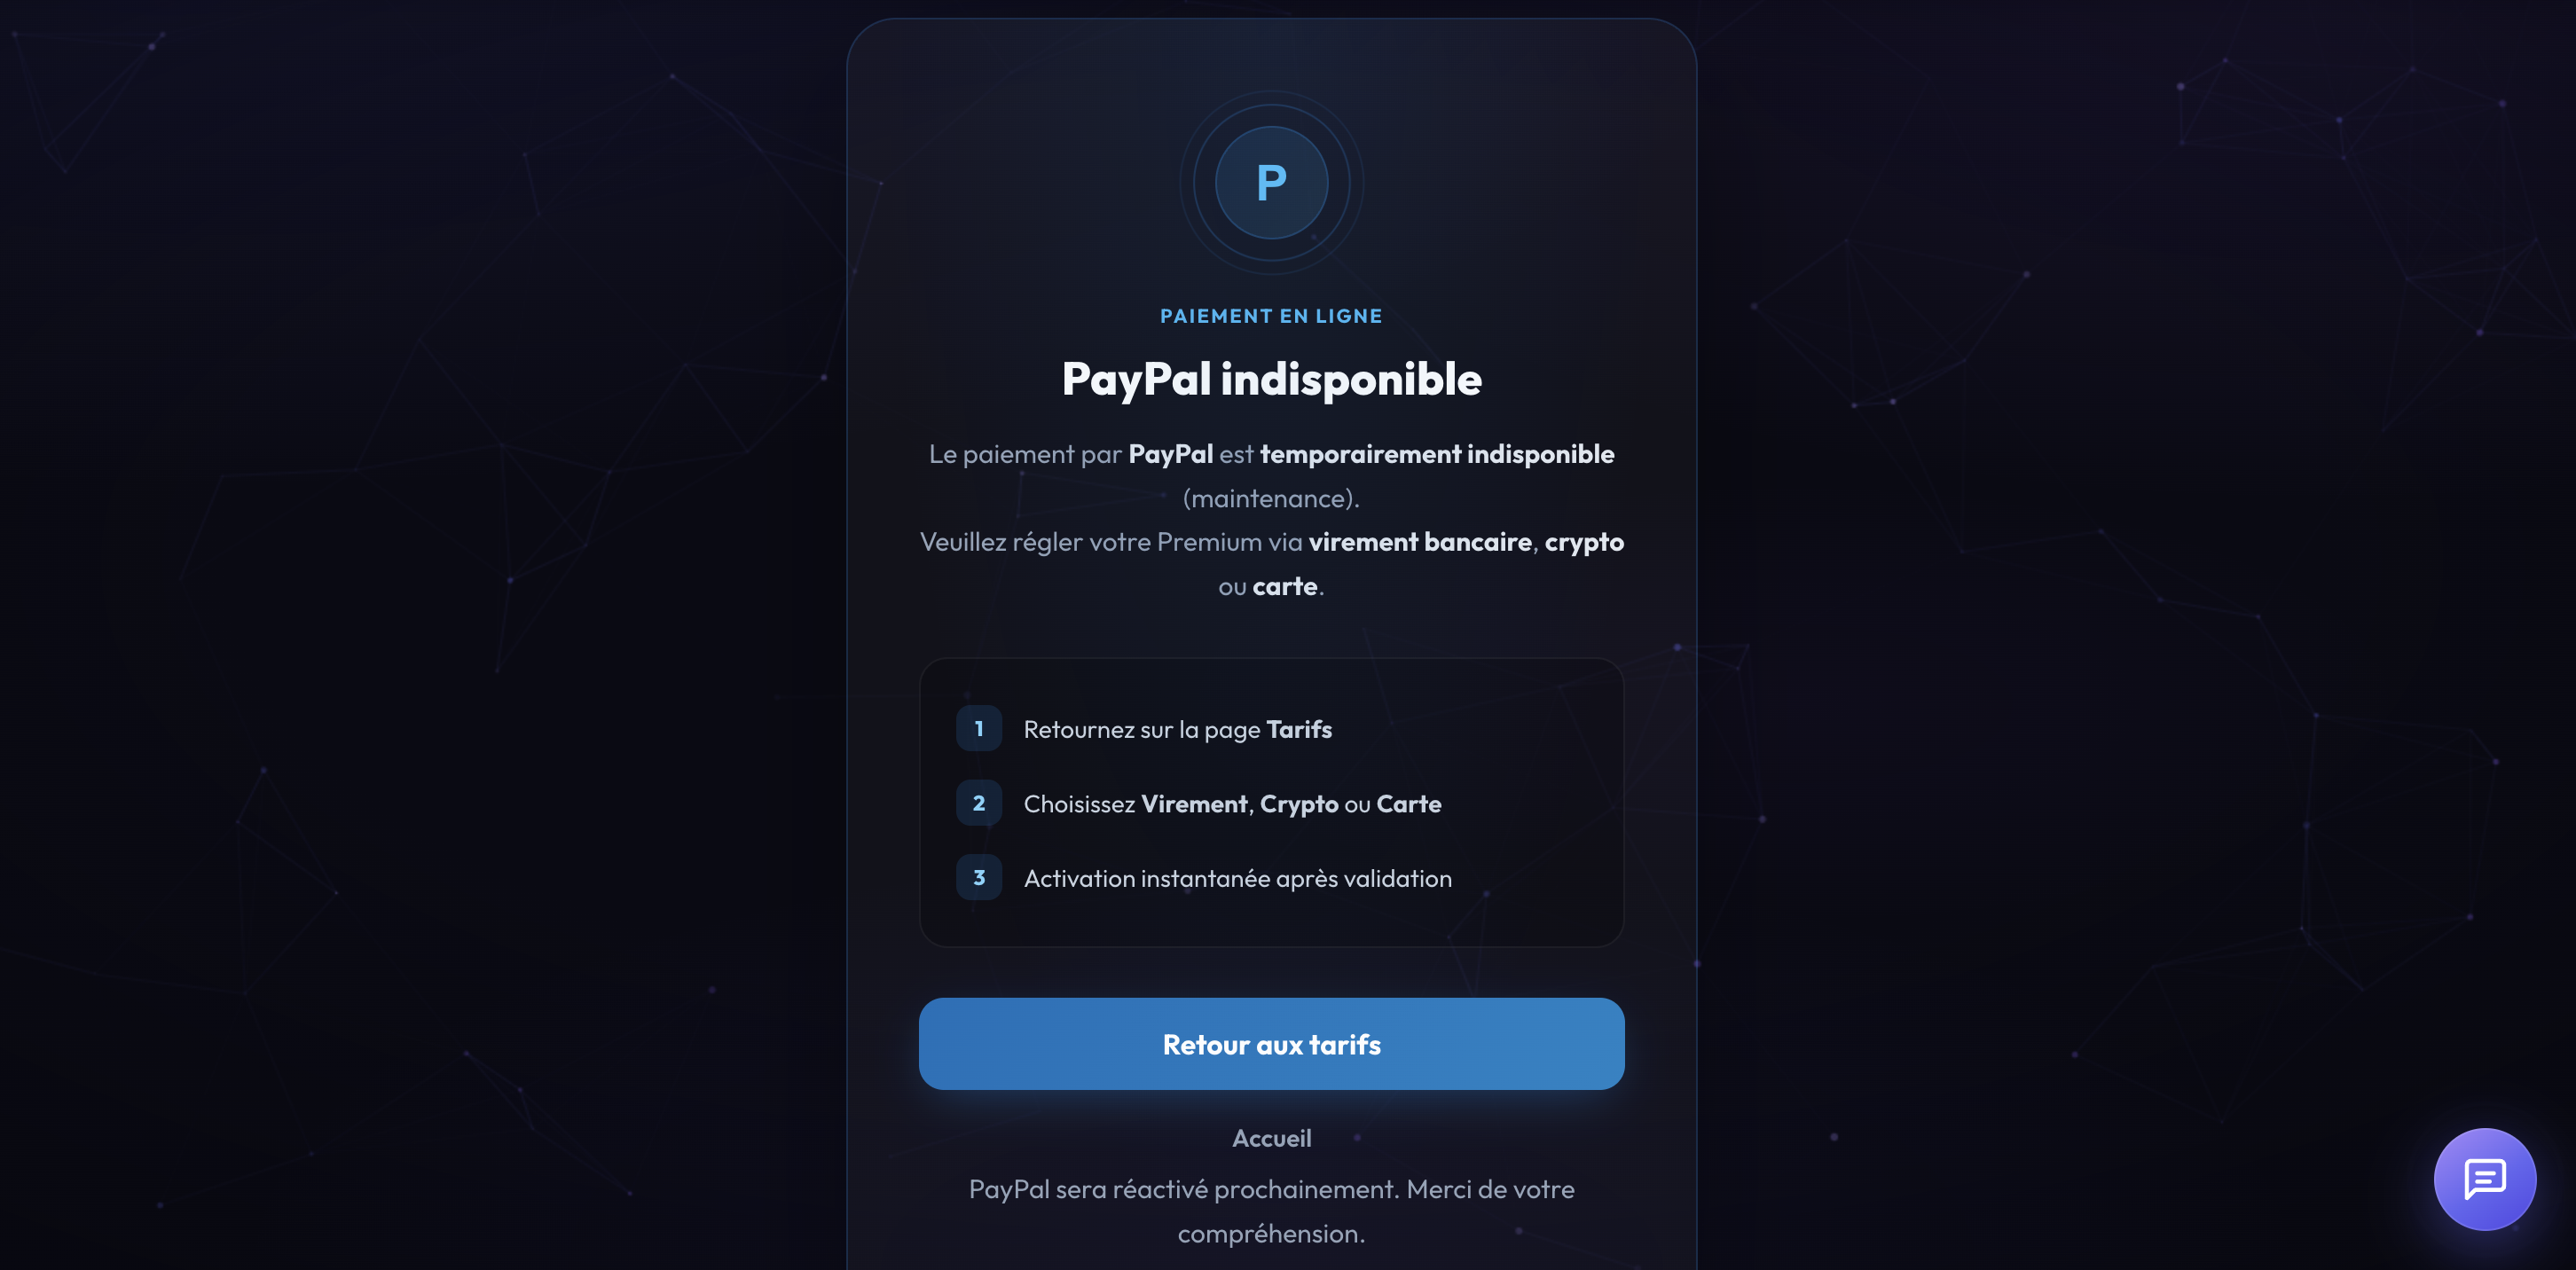
Un risque d’autant plus grand que lors de nos tests, il a été impossible de régler par PayPal, le site prétextant une maintenance. La plateforme demandait soit de saisir son IBAN ou ses coordonnées bancaires, soit de payer en cryptomonnaies. Pour consulter des données volées, l’utilisateur doit donc confier ses propres informations bancaires à ceux qui exploitent ces fuites.
Les risques des lookups
Et c’est bien là que réside l’un des principaux dangers. L’infrastructure de ces sites peut elle-même être compromise, et leurs bases peuvent être revendues ou exposées.
Selon FrenchBreaches, un moteur de ce type aurait lui-même été compromis en juillet dernier. Les données exposées auraient notamment inclus des adresses mails, des adresses IP, des historiques de recherche et des journaux d’activité. Pour un utilisateur, cela signifie que la liste des personnes qu’il a recherchées peut se retrouver associée à son adresse mail et à son adresse IP.
À cela s’ajoute le risque de voir un lookup disparaître du jour au lendemain avec l’argent de ses abonnés. Ce type d’« exit scam » est courant sur les marchés clandestins, et l’acheteur n’a aucun recours face à un vendeur anonyme.
La qualité des données vendues n’est pas non plus garantie. En consultant son propre nom sur le moteur, un journaliste de France Télévisions est d’ailleurs tombé sur des informations fausses ou datées de plusieurs dizaines d’années.
Mais surtout, un curieux s’expose, parfois sans le savoir, à des poursuites judiciaires. L’avocate Eléonore Favero Agostini rappelait d’ailleurs à franceinfo que tous les maillons de la chaîne sont concernés, du hacker responsable de la fuite à l’agrégateur, en passant par la personne qui achète les données.
Selon Thibault Douville, professeur de droit du numérique à l’Université de Caen, un individu qui entre son propre nom dans un lookup ne commet a priori rien d’illégal. En revanche, dès qu’il collecte des informations sur des tiers, il réalise lui-même un traitement de données illicite et peut être poursuivi pour recel. La recherche du numéro d’une personnalité, d’un ancien conjoint ou d’un voisin peut donc, selon les circonstances, entrer dans le périmètre du risque décrit par le juriste.
Pour rappel, en France, le recel est passible de cinq ans d’emprisonnement et de 375 000 euros d’amende.
Le précédent WeLeakInfo
Si aucune condamnation n’a encore été prononcée en France dans une affaire liée à un lookup, la justice s’est néanmoins déjà saisie du phénomène.
Pour mesurer les risques encourus par les utilisateurs de ces services, il faut traverser la Manche. En janvier 2020, le FBI et plusieurs services de police européens ont saisi WeLeakInfo, un site qui vendait, pour quelques dollars par jour, l’accès à des milliards de données issues de plus de 10 000 fuites. Après la saisie du site, 21 de ses clients ont été arrêtés au Royaume-Uni en décembre de la même année.
Et ce n’est pas tout. En mars 2021, l’un de ses noms de domaine secondaires, utilisé pour les e-mails liés aux paiements, a expiré. Un hacker connu sous le pseudonyme de « pompompurin » l’a enregistré à son nom afin de prendre le contrôle du compte Stripe associé au site. Les données de paiement de près de 24 000 enregistrements de clients ont alors été exposées, tandis que près de 12 000 adresses e-mail uniques ont été recensées par Have I Been Pwned.
Morale de cette histoire : que l’on soit un acteur malveillant ou un simple curieux naïf, la base clients d’un lookup ne disparaît pas avec le site. Elle peut finir entre les mains d’autres hackers, être exploitée par des enquêteurs ou être exposée publiquement à la suite d’une nouvelle compromission.
Toute l'actu tech en un clin d'œil
Ajoutez Numerama à votre écran d'accueil et restez connectés au futur !
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.