[ITmedia News] タイムズカー、会員の免許情報や本人確認書類が漏えいの可能性 不正アクセスで
著者
 岡田有花
[ITmedia]
カーシェアリングサービス「タイムズカー」を運営するタイムズモビリティは9月25日、外部からの不正アクセスにより、会員の免許情報や本人確認書類を含む個人情報が外部に漏えいした可能性があると発表した。
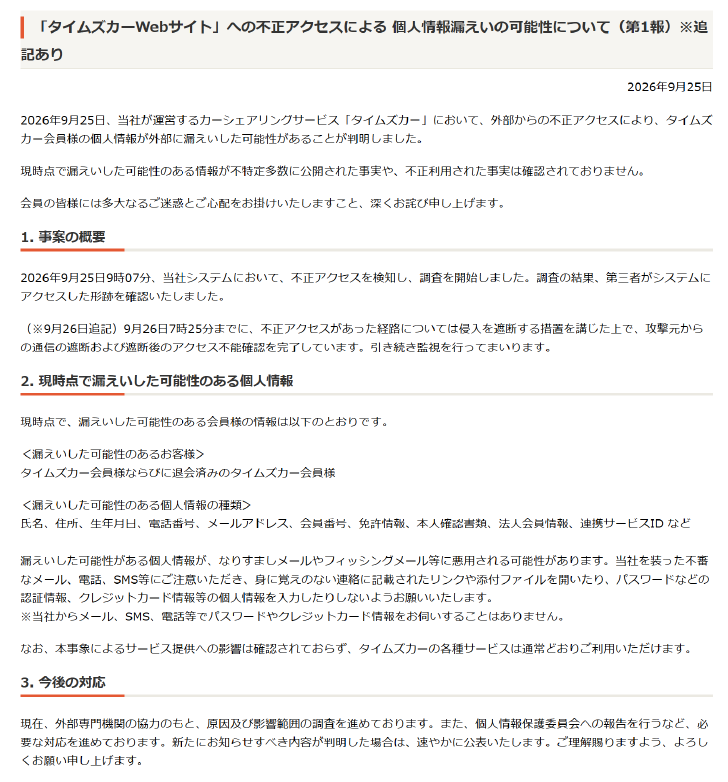
漏えいした可能性があるのは、会員と退会済みの会員の氏名、住所、生年月日、電話番号、メールアドレス、会員番号、免許情報、本人確認書類、法人会員情報、連携サービスIDなど。
25日午前9時7分にシステムが不正アクセスを検知。第三者がシステムにアクセスした形跡を確認した。26日午前7時25分までに不正アクセスがあった経路への侵入を遮断したという。
漏えいした可能性のある情報が不特定多数に公開された事実や、不正利用された事実は確認していない。サービス提供への影響も確認しておらず、各種サービスは通常通り使える。
同社は、漏えいした可能性のある個人情報が「なりすましメールやフィッシングメール等に悪用される可能性がある」として、同社を装った不審なメール、電話、SMSに注意するよう呼びかけている。
同社は外部専門機関の協力を得て、原因と影響範囲を調べている。個人情報保護委員会への報告を行うなど対応を進めている。
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.