[단독] 환자 병명·CT영상까지… 의료기관 해킹, 5년새 6배로 급증
대장·항문 전문 병원인 대항병원에서는 최근 외부의 제3자가 병원 홈페이지 고객 데이터에 접근해 이름·생년월일·연락처는 물론 온라인 상담 문의 내역까지 포함된 회원 정보를 유출한 사실이 확인됐다. 병원 측은 개인정보보호위원회와 경찰에 신고하고 사과문을 게재했다. 앞서 올해 1월엔 강원대병원 전산망이 사이버 공격을 받아 자기공명영상장치(MRI), 컴퓨터단층촬영(CT) 영상 등이 보관된 의료영상시스템(PACS)에 장애가 발생하면서, 진료에 큰 차질을 빚었다. 공격자는 서버 암호 해독을 빌미로 수억원어치의 비트코인을 요구했다.
이같이 병·의원을 노린 해킹 사건이 해마다 증가하고 있는 것으로 나타났다. 24일 국회 보건복지위원회 소속 한지아 국민의힘 의원이 의료정보보호센터·한국인터넷진흥원에서 받은 자료에 따르면, ‘의료기관 해킹 등 침해 신고 건수’는 2020년 18건에서 매년 늘어 지난해 총 107건으로 집계됐다. 5년 만에 약 6배가 됐고, 올 상반기 발생 건수도 51건에 달한다.
특히 지난해 107건 중 11건은 단순 개인 정보가 아니라 환자의 진료 정보를 침해한 사례였다. 환자 진료 기록을 관리하는 전자의무기록(EMR)과 CT·MRI·X선 등 의료 영상을 저장·전송하는 PACS 등 병원의 핵심 진료 시스템까지 침해됐다는 뜻이다. 11건 가운데 8건은 병원급에서 발생했지만, 상급종합병원·종합병원·의원급에서도 각각 1건씩 있었다.
◇시스템 암호화 후 돈 요구하는 ‘랜섬웨어’
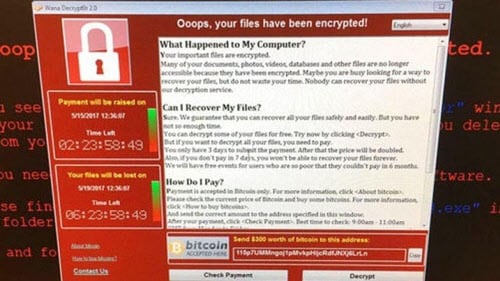
환자 진료 정보 침해는 2022~2025년 총 71건 발생했다. 이 가운데 62건은 ‘랜섬웨어(ransom ware)’ 공격이었다. 랜섬(ransom·몸값)웨어는 해커가 병원 전산망에 침입한 다음 파일·시스템을 암호화해 사용할 수 없게 만든 뒤, 이를 풀어주는 대가로 돈을 요구하는 악성 프로그램이다. 피해자의 컴퓨터 화면·폴더 등에 ‘돈을 보내면 암호를 풀어주겠다’는 몸값 요구 메시지, ‘랜섬노트(ransom note)’를 생성한다.
71건 중 59건은 EMR이나 PACS가 침해된 사건이었는데, 환자 진료기록이나 검사 결과를 볼 수 없게 되면서 실제 진료 차질로 이어진 경우도 적잖다. 2023년 한 병원은 국제 랜섬웨어 조직의 공격을 받았다. 이들이 내부망에 침입해 관리자 권한을 확보한 뒤 주요 서버를 암호화했고, EMR·PACS 등 총 9대의 서버가 감염됐다. 환자 진료 기록과 영상 자료, 검사 결과 조회가 아예 불가능해졌고, 예약된 수술 일정이 대거 연기됐다. 공격자에게 돈을 지불하고 복구하기까지 약 일주일이 걸렸다고 한다.
의료기관 해킹이 특히 위험한 것은 병원이 일반 개인정보뿐 아니라 환자의 질병·진단·검사·투약 등 민감한 의료정보를 대량 보유하고 있기 때문이다.
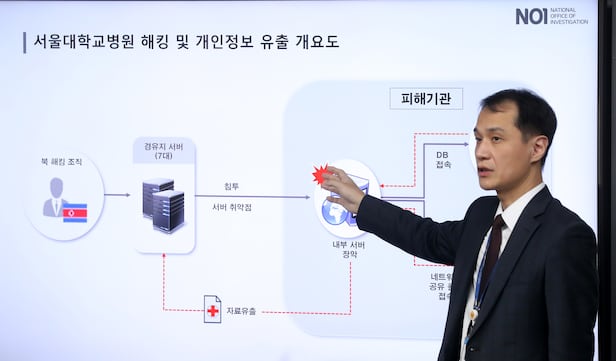
서울대병원은 2021년 북한 해커 조직에 의해 이름·성별·생년월일·연락처뿐 아니라 진단명, 검사 결과, 기저 질환, 과거 치료 이력, CT 영상이 포함된 개인 정보 80여 만 건이 유출돼 2023년 개인정보위에서 과징금 7475만원, 과태료 660만원 처분을 받았다.
◇보안 예산·인력 부족한 병·의원 피해 더 커
상대적으로 보안 인력과 투자 여력이 부족한 중소 병·의원의 피해는 더 크다. 2022~2025년 환자 진료 정보 침해 71건 가운데 병·의원에서 발생한 사건이 81.7%(58건)로 집계됐다.
한국보건사회연구원이 지난해 종합병원급 이상 의료기관 263곳을 조사한 결과, 사이버 공격을 실시간 탐지하는 ‘보안 관제’를 실시하지 않는 곳이 113곳으로 전체의 43.0%에 달했다. 10곳 중 4곳은 통합 보안 관리 체계를 갖추지 않았다는 뜻이다. 특히 미실시 비율은 상급종합병원(41곳)의 경우 24.4%(10곳)였지만, 그보다 규모가 작은 종합병원(222곳)은 46.4%(103곳)에 달했다.
연구진은 “의료기관 진료 정보 침해는 단순한 데이터 유출을 넘어 환자 생명과 국민 건강권을 위협하는 국가적 과제”라며 “보안 관제 도입 확대 등을 위한 정책적 지원과 제도적 기반 강화가 필요하다”고 했다.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.