[ITmedia News] アイリスオーヤマ、非会員含む約770万人分の情報漏えいか 外部クラウドに不審ファイル発見→不正アクセス発覚
著者
 岡田有花
[ITmedia]
アイリスオーヤマ公式通販サイト「アイリスプラザ」への不正アクセスをめぐり、運営元のアイリスプラザは11月5日、同社が利用する外部クラウドサービスに保存していた約770万人分の個人情報が漏えいした可能性があることが分かったと発表した。
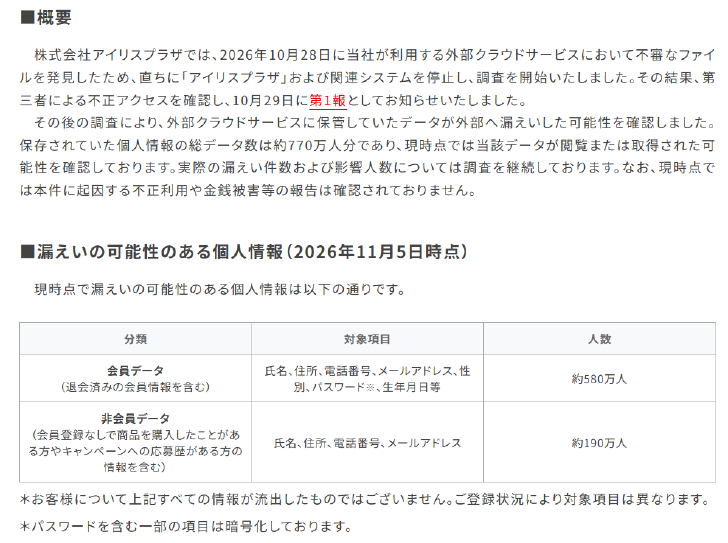
内訳は、会員(退会者を含む)約580万人と非会員約190万人。会員は氏名、住所、電話番号、メールアドレス、性別、暗号化したパスワード(退会者を除く)、生年月日など、非会員は氏名、住所、電話番号、メールアドレスが対象。全員に全項目が含まれるわけではない。
実際に漏えいした件数と人数は調査中。クレジットカード情報はこのクラウドに保存しておらず、影響はない。
外部クラウドサービスで不審なファイルを発見
10月28日、同社が利用する外部クラウドサービスで不審なファイルを発見し、アイリスプラザと関連システムを停止して調査したところ、第三者による不正アクセスを確認した。
同社は不正アクセス経路の遮断などを実施。関係機関と連携して調査と復旧を進める。対象の顧客には5日からメールで個別に連絡する。
アイリスプラザが外部モールで運営するサイトでは、不正アクセスと情報漏えいは確認していない。現時点で本件に関連する不正利用などの被害の報告はない。
アイリスプラザは原因を特定し再発防止策を講じた上で再開する。再開時期は未定。
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.