60 секунд до перезагрузки: как Blaster и Sasser показали цену выключенного файрвола
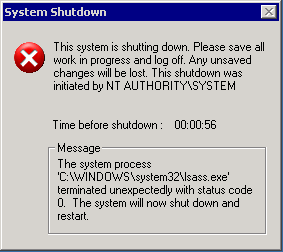
Вы сидите за компьютером. Ничего не открывали, ничего не скачивали. И вдруг на экране появляется окно: система завершит работу через 60 секунд. Вы успеваете сохранить документ, компьютер перезагружается, а через пару минут после включения окно появляется снова.
Так выглядел август 2003 года для огромного числа владельцев Windows XP и Windows 2000. В конце апреля 2004 года люди увидели тот же экран, хотя причиной был уже другой червь.
Blaster и Sasser разделяют девять месяцев, но на экране они выглядели одинаково. Почему компьютеры сами уходили на перезагрузку? Почему никто из пользователей ничего не запускал? И что общего у двух совершенно разных червей, кроме окна с обратным отсчётом?
Давайте разберёмся.
Blaster: 11 августа 2003 года
Первые тревоги прозвучали вечером 11 августа: антивирусные компании начали рассылать предупреждения и призывали срочно запустить Windows Update. Уже на следующий день заражёнными считались около 30 тысяч компьютеров, а к 15 августа счёт шёл на сотни тысяч: по оценкам того времени, около 423 тысяч.
Для человека за компьютером всё выглядело одинаково. Через минуту-две после выхода в интернет появлялось окно: служба удалённого вызова процедур (RPC) неожиданно завершилась, Windows сейчас перезагрузится. Компьютер включался, и всё повторялось.
Уязвимость находилась в службе DCOM RPC. Исправление для неё Microsoft выпустила 16 июля, примерно за 25 дней до появления червя. А попадал Blaster на компьютер через сетевой порт 135, о существовании которого большинство пользователей даже не подозревало. Если компьютер был подключён к интернету напрямую, без файрвола, этот порт оказывался доступен снаружи.
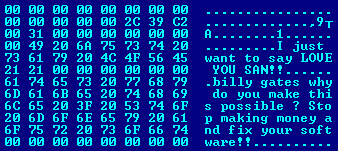
Интересно, что у червя было два «послания», которые обычный человек никогда не видел: они лежали в самом коде. Первое — признание в любви, из-за него Blaster иногда называли Lovsan. Второе адресовано Биллу Гейтсу: billy gates why do you make this possible? Stop making money and fix your software!!
Была у Blaster и запланированная акция. 16 августа заражённые компьютеры должны были начать забрасывать запросами адрес windowsupdate.com, связанный с сайтом обновлений Microsoft. Получалась почти ироничная ситуация: червь пытался вывести из строя место, где лежит исправление против него самого. Но этот адрес был лишь перенаправлением на настоящий сайт обновлений, поэтому атака в итоге практически провалилась.
Девять месяцев между двумя окнами
За это время Windows XP почти не изменилась. Встроенный файрвол в ней существовал, но по умолчанию был выключен: позже объясняли, что это делалось из-за совместимости со старыми программами и из-за того, что многие пользователи не умели его настраивать. Включать его нужно было вручную, и большинство этого не делало.
Зато менялось другое — время. По данным Microsoft, которые приводили в обзорах того периода, между выходом исправления и появлением червя проходило: у Nimda 331 день, у SQL Slammer 180, у Welchia 151, у Blaster 25, у Sasser всего 17.
Разрыв сокращался на глазах. Времени на «обновимся потом» у людей и организаций оставалось всё меньше, а выключенный по умолчанию файрвол по-прежнему ничего не закрывал.
Sasser: 30 апреля 2004 года
Sasser заметили 30 апреля 2004 года. Исправление для уязвимости в службе LSASS Microsoft выпустила 13 апреля, то есть за 17 дней до этого. По оценкам специалистов, он оказался заразнее предшественника и массово ударил по организациям уже в первые дни мая.
Новости того времени читаются как перечень сбоев из разных частей света:
Агентство Agence France-Presse на несколько часов осталось без спутниковой связи; финский банк Sampo закрыл около 130 отделений на несколько часов. Представители банка объясняли это предосторожностью: антивирус не успели обновить.
У австралийского банка Westpac начались сбои, а его руководитель говорил, что банк как раз устанавливал исправление, вышедшее три недели назад; на Тайване перестали работать компьютеры примерно в 400 отделениях почты; в Великобритании были нарушены сети морской береговой охраны; у авиакомпании Delta в выходные отменили рейсы из-за компьютерных проблем. Сама компания поначалу не подтверждала, что причиной был Sasser, но позднее обзоры называли её среди пострадавших.
Обратите внимание на историю с Westpac. Судя по словам руководителя, банк не игнорировал обновления, он просто не успел их закончить, и червь опередил его на считаные дни.
Кто на самом деле перезагружал компьютер
Окно с отсчётом выглядит как действие самого червя, но на деле это работа Windows.
Оба червя били по важным службам системы. Blaster атаковал службу удалённого вызова процедур (RPC), без которой значительная часть Windows просто не работает. Sasser бил по LSASS, службе, связанной с проверкой входа в систему. Когда атака роняла такую службу, Windows решала, что продолжать работу в таком состоянии нельзя, и сама назначала перезагрузку через 60 секунд.
Иными словами, червь не нажимал кнопку перезагрузки. Он ломал то, без чего система жить не может, а перезапускалась она уже сама. Пока исправление не было установлено, а доступ к компьютеру извне оставался открытым, ситуация могла повториться снова.
По описаниям специалистов, перезагрузки были побочным эффектом нестабильности червей, а не задуманной «нагрузкой». Парадоксально, но для большинства людей это окно оказывалось единственным признаком, что с компьютером что-то не так.
Авторы: два подростка
Обоих авторов нашли, и это оказались подростки.
Sasser написал немецкий подросток Свен Яшан (Sven Jaschan). Его арестовали 7 мая 2004 года, через неделю после появления червя. На след вышли благодаря награде в 250 тысяч долларов, которую назначила Microsoft: по сообщениям прессы, на него указали знакомые, захотевшие её получить. Позже выяснилось, что он же писал и вирус Netsky. В июле 2005 года суд приговорил его к 21 месяцу условно и 30 часам общественных работ. Судили его как несовершеннолетнего: суд счёл, что червь был создан, когда ему ещё не исполнилось 18.
С Blaster история устроена иначе. Автора одного из его вариантов, Blaster.B, нашли в США: им оказался 18-летний Джеффри Ли Парсон (Jeffrey Lee Parson) из штата Миннесота. Он признал вину, и его приговорили к 18 месяцам лишения свободы. Судья отметила, что по уровню зрелости он оказался моложе своего возраста.
Суд по делу Яшана отдельно отметил, что материальной выгоды он не искал.
Что изменило ситуацию
Ответом Microsoft стал не очередной патч, а Service Pack 2 для Windows XP, вышедший в августе 2004 года: через год после Blaster и спустя три с небольшим месяца после Sasser. Изменений в нём было много, но одно из них легко недооценить. Встроенный файрвол теперь был включён по умолчанию, работал с самой загрузки системы и защищал все сетевые подключения.
Файрвол в XP был и раньше, просто его нужно было включать самому. Специалисты вспоминали, что именно SP2 впервые дал обычным пользователям файрвол как часть системы, а не как опцию, о которой надо знать.
Комментаторы тех лет говорили об этом прямо. Обозреватель Пол Турротт ещё в мае 2004 года писал, что будь SP2 уже готов, Sasser не превратился бы в очередную эпидемию в XP. А спустя год после выхода пакета обновлений антивирусные компании отмечали: на системах с SP2 заражения Blaster и Sasser практически не встречаются.
Файрвол при этом не был панацеей. Заражённый ноутбук, подключённый к корпоративной сети, мог принести червя внутрь, минуя защиту снаружи. Да и SP2 включал не только файрвол, но и другие меры против подобных атак. Но именно эта настройка по умолчанию закрыла ту самую дверь, через которую оба червя заходили на компьютеры.
Окно, которое исчезло
Я считаю, что главное в этой истории не сами черви, а то, что их объединяло. И Blaster, и Sasser использовали дыры, для которых исправления уже существовали, и в обоих случаях людям не хватило времени их поставить. Переломить ситуацию помогло не ещё одно срочное обновление, а изменение настройки по умолчанию: то, что происходит с компьютером, даже если человек ничего не трогает.
Окно с отсчётом исчезло с экранов не потому, что пользователи вдруг стали внимательнее. Оно исчезло потому, что дверь, в которую стучались черви, теперь была закрыта с самого начала.
И если вы сегодня включаете новый компьютер и ни разу не вспоминаете про файрвол, значит, он просто делает свою работу.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.