Вышел PHP 8.6
19 ноября 2026 года состоялся релиз языка программирования PHP 8.6, включая сборки для ОС Windows. В ветку добавлены обновления, а также серия изменений, которые нарушают совместимость с предыдущими версиями. Предыдущая стабильная ветка вышла в ноябре 2025 года. Выпуск PHP 8.0 произошёл в ноябре 2020 года.
Также выпущены корректирующие выпуски PHP 8.5.13, 8.4.28, 8.3.37 и 8.2.36, в которых устранено 17 уязвимостей, 7 из которых помечены как критические и могут привести к удалённому выполнению кода:
CVE-2026-129481, CVE-2026-115560 и CVE-2026-129182 — блокируют дополнительные векторы атаки в стиле недавней уязвимости PHP2Shell (CVE-2026-109619), приводящей к обращению к памяти после её освобождения из‑за некорректной очистки глобального состояния, привязанного к конкретному запросу, при прерывании запроса из‑за фатальной ошибки, таймаута или нехватки памяти. CVE-2026-115560 проявляется во всех поддерживаемых ветках, CVE-2026-129481 — начиная с версии PHP 8.3, а CVE-2026-129182 — начиная с версии PHP 8.5;
CVE-2026-126714 — атакующий может частично перезаписать сессионные файлы и при их десериализации добиться выполнения кода в системе. Проблема проявляется во всех поддерживаемых ветках;
CVE-2026-129289 — атака класса HTTP Request Smuggling на PHP‑FPM, позволяющая вклиниться в содержимое других запросов и добиться выполнения PHP‑кода с привилегиями рабочего процесса. Проблема проявляется во всех поддерживаемых ветках;
CVE-2026-129496 — обращение к памяти после её освобождения в коде работы с кэшем часовых поясов при записи диагностических сообщений в error‑лог в процессе запуска. Проблема проявляется во всех поддерживаемых ветках;
CVE-2026-129474 — обращение к памяти после её освобождения в коде формирования обратной трассировки в случае возникновения фатальной ошибки в момент вызова метода call() или callStatic() в приложении. Проблема проявляется начиная с ветки PHP 8.5.
По информации OpenNET, основные изменения и доработки в PHP 8.6:
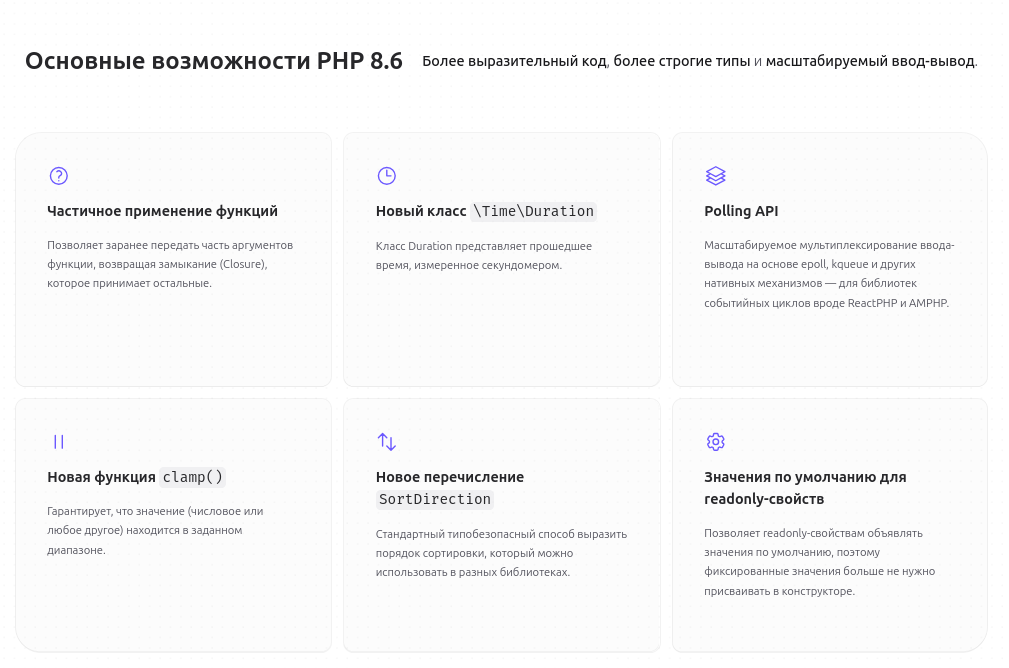
реализована концепция PFA (Partial Function Application), позволяющая создавать ссылки на замыкания (closure) с предварительным заполнением некоторых параметров и передачей остальных параметров в форме заполнителей "?" и "...";
разрешено назначение значений по умолчанию для свойств с атрибутом readonly, а также свойств в классах с атрибутом readonly. Подобное назначение позволяет обойтись без отдельного присвоения значения в конструкторе и обрабатывается как инициализация свойства (конструктор не может перезаписать свойство со значением по умолчанию);
добавлен API Io\Poll, позволяющий одновременно отслеживать множество потоков, используя оптимальный для текущей системы механизм мультиплексирования соединений (epoll, kqueue, event ports, WSAPoll). По сравнению с stream_select() новый API обеспечивает более высокую производительность и масштабируемость, и может использоваться для более эффективной реализации = цикла обработки событий (event loop) в таких фреймворках, как ReactPHP и AMPHP;
добавлена функция clamp(val, min, max), которая гарантирует, что значение находится в заданном диапазоне. Если значение попадает в диапазон, возвращается это значение, а если нет — ближайшее граничное значение диапазона;
добавлен класс \Time\Duration, определяющий время, прошедшее с определённого момента, с точностью до наносекунды (можно использоваться для таймаутов, измерения времени выполнения операций);
добавлены методы ReflectionProperty::isReadable() и ReflectionProperty::isWritable() для проверки возможности чтения и изменения свойств в указанной области видимости;
добавлен метод ReflectionParameter::getDocComment() для доступа к документирующим комментариям к параметрам методов и функций. Комментарии могут задаваться непосредственно перед или после каждого параметра;
реализовано встроенное перечисление (enum) SortDirection, определяющее порядок сортировки (по возрастанию или по убыванию);
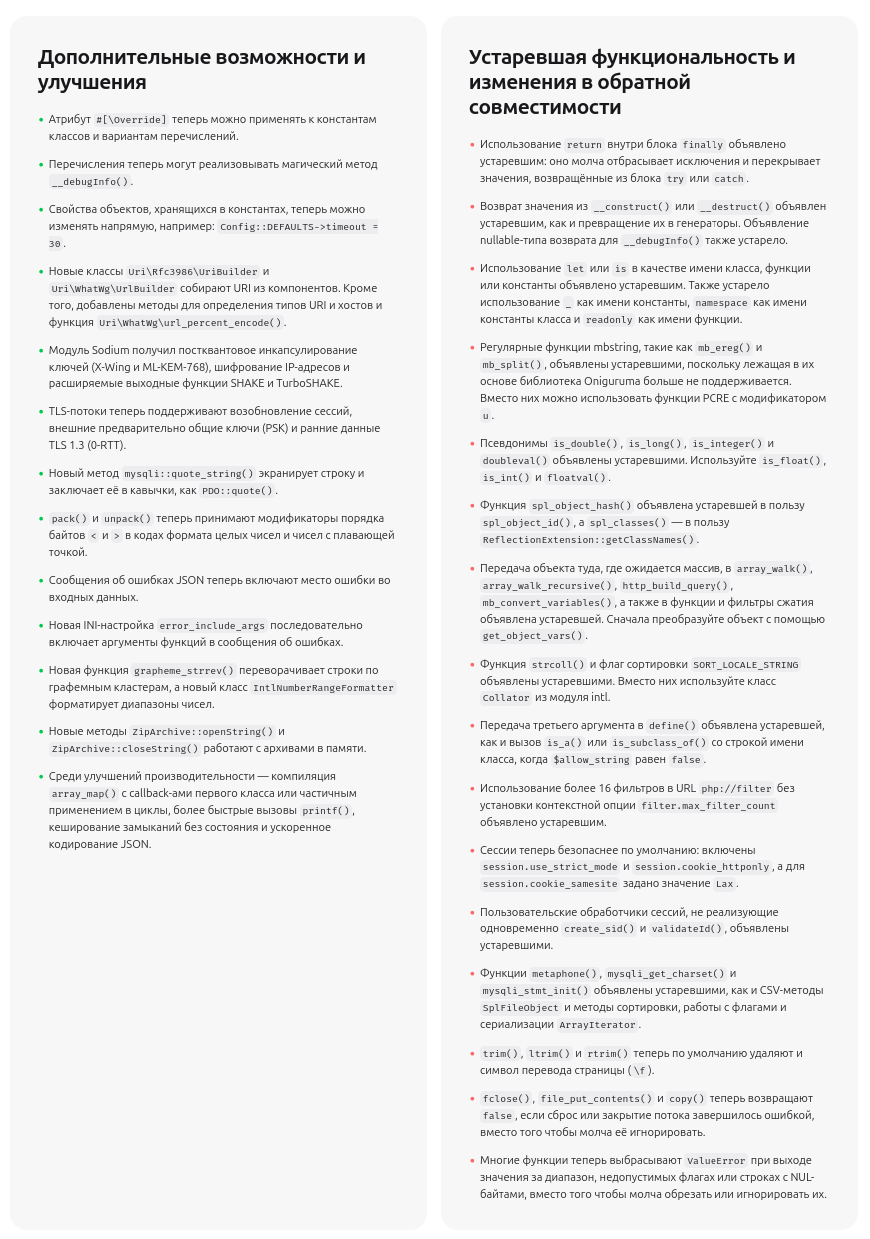
в перечислениях (enum) разрешено реализовывать метод __debugInfo() для создания собственных обработчиков вывода отладочной информации;
добавлены классы Uri\Rfc3986\UriBuilder и Uri\WhatWg\UrlBuilder для формирования URI из отдельных компонентов;
предоставлена возможность обработки ошибок, возникающих при операциях с потоками. Например, можно организовать генерацию исключения StreamException или завершение с ошибкой;
добавлена настройка error_include_args для указания аргументов функций в сообщениях об ошибках;
для повышения безопасности по умолчанию включены настройки session.use_strict_mode и session.cookie_httponly, а настройка session.cookie_samesite выставлена в значение Lax;
объявлены устаревшими: возможность выполнения return в блоках finally, использование слов let и is в качестве идентификаторов, использование имени namespace в названии констант в классах, использование имени readonly в названиях функций, передача объектов вместо массивов в функции array_walk() и inflate_init(), использование функций is_double(), is_long(), doubleval(), is_integer(), metaphone(), spl_object_hash() и strcoll();
кодовая база PHP переведена на лицензию BSD-3 вместо собственной лицензии PHP License, которая выведена из обращения.
Ранее руководитель фонда PHP (PHP Foundation) и исполнительный директор проекта Элизабет Бэррон (Elizabeth Barron) сообщила о нехватке финансирования проекта и рассказала, что является единственным штатным сотрудников фонда, и остальные члены правления фонда работают на волонтерской основе. Бэррон напомнила, что приблизительно 70% сайтов по всему миру используют PHP, что подчеркивает его значимость для интернета. Фонд PHP испытывает финансовые трудности, так как финансирование поступает от пожертвований и грантов. Фонд PHP сотрудничает с OpenAI и другими компаниями для выявления уязвимостей и разработки патчей.
Также представители фонда заявили СМИ о намерении увеличить число квалифицированных инженеров в проекте и «обеспечить команду по безопасности необходимыми ресурсами». Достичь этой цели в фонде планируют при дополнительной при финансовой поддержке тех, кто зависит от PHP.
Ранее в команде PHP Foundation представили технический отчёт о проблемах, возникших в процессе устранения исправленных ранее двух критических уязвимостей PHP2Shell в PHP (CVE-2026-109618 и CVE-2026-109619), которые потенциально могли привести к несанкционированному RCE.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.