[ITmedia News] 急増する不正アクセスにJPCERTが注意喚起 寄せられた情報から判明した「攻撃傾向」とは
著者
 梅林日奈子
[ITmedia]
不正アクセスによる個人情報の漏えいが、9月前後から国内で相次いでいる。被害の拡大を受け、サイバー攻撃への対応支援などを行うJPCERTコーディネーションセンター(JPCERT/CC)は10月8日、注意喚起を公表した。技術情報の共有不足を指摘した上で、普段から発生するランサムウェア攻撃などとは別に、特に増加している恐れのある複数の攻撃類型を紹介している。
同センターは、寄せられた情報などをもとに、攻撃手法や痕跡を3つのケースに整理した。1つ目は、既知の脆弱性を探索して攻撃を試みるケースだ。共通のソフトウェアに存在する特定の脆弱性ではなく、標的ごとに脆弱性を探し、悪用を試みている可能性があるという。機器の管理不備を突き、環境設定ファイルやバックアップファイルを盗む手口も想定している。
2つ目は、アプリとシステム間でデータなどをやりとりする「API」経由の不正操作だ。JPCERT/CCによると、公開されているスマートフォンアプリを解析し接続先やキーを特定する手口や、通常の画面操作では実行できない内部APIを攻撃し、ユーザー権限の変更や不正アカウントの作成を行う手口について、複数の報告を受けているという。他のシステムへの侵入で盗んだAPIキーを使うケースもあるとしている。
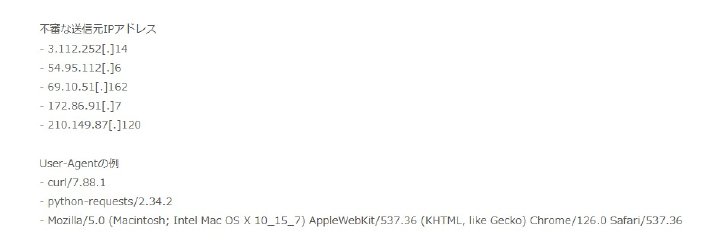
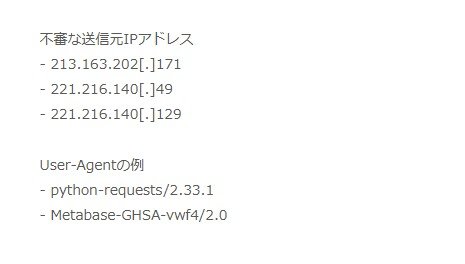
3つ目は、BIツール「Metabase」の脆弱性「CVE-2026-72898」を悪用するケースだ。データベースに不正な命令を実行させる「SQLインジェクション」の脆弱性で、第三者が認証なしで細工したリクエストを送ることで、管理者権限を取得する恐れがある。JPCERT/CCは8月14日にも注意喚起し、更新と侵害の有無の確認を呼びかけていた。
同センターは、API経由の攻撃への対策として、リクエスト回数の制限、非公開APIを含むアクセス制御の徹底、API利用者や認証用トークンの権限の最小化などを推奨する。詳細は、OWASPのガイドラインなどを参考にするよう案内している。
汎用的な対策としては、脆弱性を修正するアップデートの適用や、業務上不要な管理機能などのインターネット公開の停止を推奨する。保存期間を過ぎたデータや利用目的を終えたデータの削除も求めている。
一方で、JPCERT/CCは公表した手法が全ての事案に共通することを示すものではないとしている。同センターは、侵害原因や攻撃手法の情報提供を求め、新たな情報が判明すれば注意喚起を更新するとしている。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.