AI 해킹, 일상까지 침범…‘쪽문 보안 강화’ 시급
광고
최근 산업·금융계부터 대학·교회·공공기관까지 분야와 업종을 가리지 않고 사이버 침해가 발생하면서 국내 기업과 기관의 사이버 보안 체계가 시험대에 올랐다. 기존 사이버 위협에 인공지능(AI)을 활용한 공격까지 가세하면 피해 규모와 범위가 더욱 커질 수 있다는 우려가 나오는 가운데, 전문가들은 보안 사각지대를 촘촘히 점검하고 방어 체계를 고도화하는 등 선제적인 대응이 시급하다고 지적한다.
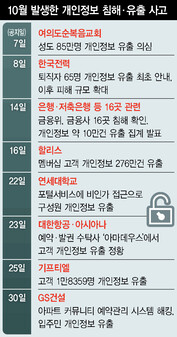
지난 10월 한달 동안 금융·산업계 곳곳에선 동시다발적인 해킹과 개인정보 유출 사고가 잇따랐다. 금융위원회는 10월14일 은행과 저축은행 등 금융사 16곳에서 개인정보 10만건가량이 유출됐다고 밝혔다. 피해는 금융권에만 그치지 않았다. 대한항공·아시아나항공 등 항공사와 연세대, 여의도순복음교회, 한국전력, 커피 프랜차이즈 할리스와 지에스(GS)건설의 자이 아파트 커뮤니티 시설 예약 시스템까지 사이버 침해가 발생하면서 온라인 보안 위협이 시민의 일상 영역으로까지 번졌다.
잇따른 사이버 침해에서 주목할 부분은 인공지능을 활용한 공격이 현실화되고 있다는 점이다. 국내 금융권 연쇄 공격에서 활용 정황이 포착된 인공지능 기반 자율 침투시험 도구 ‘아텍스’(ARTEX)가 대표적이다. 인공지능 에이전트가 취약점 탐색부터 공격 경로 설계 및 실행까지 자동화하면서 공격에 필요한 시간과 비용은 물론, 기술적 진입 장벽까지 크게 낮추고 있다. 실제 최근 경찰에 검거된 국내 해킹 조직은 13개월 동안 국내 기업·기관 90여곳에서 개인정보를 빼돌렸는데, 이 가운데 60곳은 인공지능을 활용하기 시작한 지 40여일 만에 침투한 것으로 조사됐다. 해당 범행을 주도한 이는 정보기술(IT) 비전공자였다. 임종인 고려대 정보보호대학원 명예교수는 1일 한겨레에 “인공지능 에이전트가 취약점 분석과 공격 실행까지 사람을 대신하면서 비전문가도 전방위적인 해킹이 가능해지는 등 해킹의 대중화가 이뤄지고 있다”고 말했다.
광고
이번 연쇄 해킹의 또 다른 특징은 공격 목표가 기업의 핵심 시스템이 아니었다는 점이다. 안랩 시큐리티 인텔리전스센터(ASEC)가 지난 29일 발표한 보고서를 보면, 최근 발생한 해킹에서는 외부 백업 솔루션이나 클라우드에 남겨진 임시 파일 등 핵심 업무 시스템과 연결된 바깥 접점이 공격 통로가 됐다. 안랩은 “자율형 공격 에이전트는 고도로 요새화된 핵심 시스템을 정면으로 뚫기보다, 광범위한 외부 공격 표면을 자동 전수 스캔해 보안 통제가 상대적으로 느슨한 외곽의 약한 고리를 집요하게 판다”며 “외곽 접점은 규모가 작아 보여도 핵심 데이터로 가는 통로가 될 수 있다”고 경고했다. 핵심 전산망 보안에만 치중하다가는 인공지능 공격에 취약한 ‘쪽문’을 내줄 수 있다는 지적이다.
다만, 잇따른 사이버 침해를 인공지능 공격 확산만으로 설명하긴 어렵다. 금융위가 지난달 시행한 긴급 점검 결과에서도 금융회사 555곳 가운데 130곳에서 보안상 미흡 사항이 확인되기도 했다. 황석진 동국대 국제정보보호대학원 교수는 “다중 인증과 접근 권한 통제, 이상 행위 탐지 등 기본적인 보안 원칙을 견지하면서, 전 산업군이 시급하게 인공지능을 활용한 방어 능력 확보에 나서야 한다”고 말했다.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.