לא באתם לכנס Evolve to AI? הנה כל מה שפספסתם
כנס הפיתוח וה-AI של גיקטיים אירח היום כ-1,200 מפתחות ומפתחים שבאו ללמוד על כל מה שחדש ב-Agentic SDLC, ליצור קשרים ולהתאוורר מהשגרה. הנה כל מה שקרה
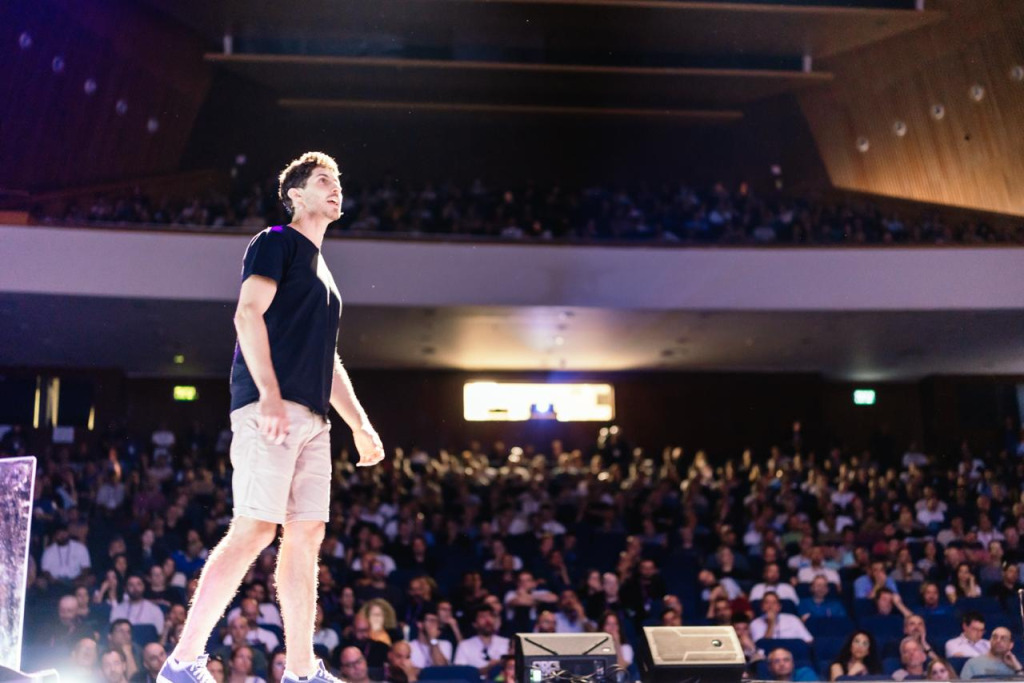
משה חסן בכנס Evolve to AI 2026 (צילום: Eclipse Media)
מאות מפתחות ומפתחים הגיעו היום (ד') לכנס Evolve to AI של גיקטיים, שהתקיים באוניברסיטת תל אביב והציע הרצאות מקצועיות, הזדמנויות ליצור קשרים והפסקה מהעבודה היומיומית. השנה התמקדנו בליבת ה-Agentic SDLC – כלומר, אייג'נטים פנים-ארגוניים שמבצעים תהליכים בתוך הארגון ומייעלים אותם.
גם הפעם אירחנו דוברות ודוברים מחברות טכנולוגיה מובילות שעושות אימפקט אמיתי, בהן Cognition ,Apwind ,AWS ,Arpeely ,Red Hat ועוד. ההרצאות העמיקו בסוגיות של פיתוח תוכנה אוטונומי, אוטומציות ואורקסטרציה, אבטחה, הרשאות ובקרה, המוח הארגוני ועוד. הן הציגו כלים, ארכיטקטורות ועקרונות עבודה שמאפשרים לארגונים לפתח ולהטמיע אייג'נטים באופן בטוח וסקיילבילי.
לא הצלחתם להגיע? לא נורא, הנה סיכום שירגיע את ה-FOMO שלכם.
צוות של 10 אנשים מול כל העולם
את הכנס פתח משה חסן, VP Product & Research ב-Upwind, שהציג גישה חדשה להגנה מפני סוכנים סוררים, המבוססת על שתי שכבות משלימות: אבטחה בזמן ריצה, המספקת נראות ושליטה על התנהגות הסוכן, ו-Blue Agent – סוכן הגנה אוטונומי שמסוגל לחקור ולהגיב במהירות מכונה. "החלטנו לבדוק מה קורה כשאדם או מכונה חכמים יותר מאיתנו חיים במקומות הכי עמוקים, ויודעים לגרום לנו לחשוב שהכל בסדר – בזמן שמתחת לפני השטח הכל לא בסדר". בהרצאה הוא הסביר מאילו סיגנלים אסור להתעלם, מה אפשר ללמוד מתקרית Hugging Face ואיך עובד הפתרון של Upwind לבעיה.

משה חסן בכנס Evolve to AI 2026 (צילום: Eclipse Media)
מה גורם לסטארטאפ ישראלי, שבכלל מגיע מתחום ה-AdTech, להחליט להתחרות ראש בראש עם Chrome של גוגל? רועי שפר, VP R&D ב-Arpeely, סיפר כי לפני כשנה וחצי החברה החליטה לצאת לדרך עם אתגר חדש, וליצור דפדפן ועוזר אישי חדש בשם Ace "שגם אימא שלי יכולה להשתמש בו". הוא הסביר איך צוות של 10 אנשים מעניק לסוכני AI שליטה מלאה בסביבות מרובות-פלטפורמות מקצה לקצה, תוך שמירה על Feedback loop הדוק – מה שמאפשר לחברי צוות ללא רקע טכני להוביל פיתוח של פיצ'רי נייטיב מורכבים.
גילי נחום, Principal AI Solutions Architect ב-AWS, קרא למפתחים "להפסיק להיות Meat Proxy" והציג מדריך מעשי לבניית מפעל תוכנה. הוא הסביר למה מפתחים הפכו לבייביסיטרים של סוכני ה-AI שלהם, ומדוע המעבר למודל של Software Factory הולך לשנות לחלוטין את הדרך שבה נכתוב, נבדוק ונשחרר קוד. לדבריו, כדי להפוך ל-Factory Engineers שבונים ומנהלים את המערכות הללו, הוא ממליץ להתחיל בקטן עם תהליכי Read-only, ולאט לאט לחבר את המפעל ל-Company Brain.
אחד השמות החזקים בתחום ה-AI בשנים האחרונות, כשלא מדברים על מעבדות ה-AI, הוא Cognition – הסטארטאפ שפיתח את הסוכן לכתיבת הקוד Devin שהיה זה שגרם לכלים כמו קלוד קוד וקודקס לעבוד גם בענן. אירחנו בכנס את הישראלי הראשון ב-Cognition – גלעד סמואלס, Forward Deployed Engineer. הוא פתח את ההרצאה שלו עם פצצה: "אני עובד מול הטלפון שלי בלבד. אין לי IDE במחשב, כי דווין רץ ישירות מהטלפון בענן ואני רק נותן לו הראות – ומשם הוא רץ בעצמו". סמואלס סיפר על AI SDLC ברמה הפרקטית, ושיתף בשיעורים שלמד מבניית Devin ומהטרנספורמציה שהאייג'נט חולל בארגונים.

גלעד סמואלס בכנס Evolve to AI 2026 (צילום: Eclipse Media)
הטעות שיכולה לעלות לכם 46 אלף דולר ביום
אחרי הפסקת קפה, חזרנו להרצאה של אור ברוקמן, Staff Security Engineer ב-Google Cloud, שהציגה את קונספט ה-Double Agent דרך שני מקרי בוחן מרתקים מהעולם האמיתי: External Sabotage ו-The Rogue Agentֿ, והציעה תוכנית עבודה פרקטית ומוכחת לאבטחת סביבת פיתוח מבוססת AI. "אם תתנו לאייג'נט חשיפה לתוכן ממקור לא מהימן, כמו עמודים מהאינטרנט, גישה למידע רגיש של החברה, וערוץ תקשורת החוצה – אתם תגיעו לאזור הסכנה. האייג'נט לא הופך להיות רע, הוא פשוט מנסה לאפטם את עצמו בכל מחיר", הסבירה. לדבריה, הבאג הוא לא באייג'נטים, אלא בנו. "אנחנו חיים בתרבות של עיגול פינות, זורקים משימות מסובכות על אייג'נטים כי הדדליין היה אתמול ואנחנו צריכים תוצאות עכשיו", אמרה והוסיפה כי המרחב האוטונומי החדש לא מאפשר יותר מקום לטעויות – "אז תתחילו לחשוד באייג'נטים שלכם, גם אם הם ידידותיים כרגע. לכו תדעו מתי הם יהפכו לאיום מבפנים".

אור ברוקמן בכנס Evolve to AI 2026 (צילום: Eclipse Media)
אלמוג בקו, מייסד של סטארטאפ שעוד לא נחשף, הציג את תופעת ה-Plan Slop: בדיקות שלא מגינות על כלום, פיצ'רים שבחיים לא תצטרכו, תוכנית עבודה שמתוכננת לתכנן את עצמה, החלטות קריטיות שקבורות מתחת ל-40 החלטות שאין בהן שום צורך – וכל התענוג הזה מחכה עכשיו רק לאישור שלכם. לדבריו, הפתרון האמיתי הוא לדעת מה לקרוא ומתי, ובהרצאה הוא סיפר איך הפסיק לקרוא תוכניות עבודה של 10 עמודים, והיום הוא פשוט רואה אותן.
חברת Fabric מנהלת עשרות ריפוז – רובוטיקה, ניהול warehouse, בקאנד, פרונטאנד, DevOps, דאטה – ועד יחסית לא מזמן אף צוות יחיד לא ראה את התמונה המלאה. כדי לפתור את הבעיה, צוותי הפיתוח בנו מאגר ידע שהסוכנים שלהם כותבים אליו וקוראים ממנו, שבו כל עובדה מצביעה על הקוד ממנו היא הגיעה. דימה לורי, Software Developer ב-Fabric, סיפר על תהליך הבנייה ומה שנשבר בדרך – כי שם נמצאים הלקחים הכי חשובים.
אחריו עלה לבמה אורן בג'איו, Chief Innovation ב-Natural Intelligence, שסקר את ההחלטות הארכיטקטוניות שעמדו מאחורי הפיכת הסטאק של החברה לתשתית אג'נטית.
הניחושים שלכם עולים לכם הרבה כסף
אחרי רענון והפסקת צהריים, חזרנו להרצאה של יובל לוריא, Senior Machine Learning Engineer ב-Red Hat. הוא תפר אותה במיוחד לצוותים שעדיין בוחרים מודלים ו-GPUs לפי אינטואיציה, ומתקנים את ה-Latency והעלות לאחר מכן. לוריא הציג את Neural Navigator – כלי תשתיתי שפיתחה החברה, שנועד לסייע לסוכני AI לבחור את המודלים ואת תצורות החומרה המתאימים להם. הכלי מתרגם שפה טבעית למפרט טכני, ממפה אותו ל-SLOs ולפרופילים של עומסי עבודה המבוססים על מחקר, ומצליב אותו עם מאגר Benchmarks. באמצעות דירוג מרובה-קריטריונים (דיוק, עלות ו-Latency), הוא מפיק המלצות על מודלים ו-GPUs, ואף מסוגל לייצר קובצי YAML לפריסה בקוברנטיס.
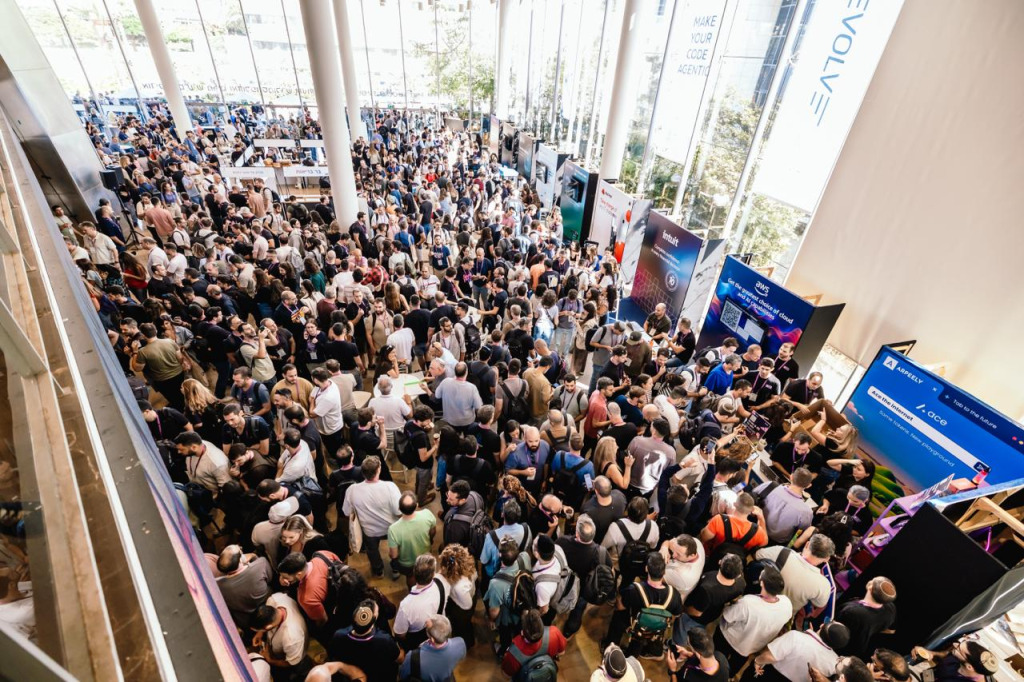
כנס Evolve to AI 2026 (צילום: Eclipse Media)
עמנואל טסה, Global Application Security Director ב-Verint, הסבירה מדוע אבטחת סוכני AI דורשת מעבר מעיקרון ה-least privilege לעבר עיקרון ה-least agency; איציק מנטין, AI Security Research Lead ב-Intuit, וד"ר יעל מטוב, Staff AI Security Researcher ב-Intuit, הציגו את תוצאות המחקר המרתק שלהם בנושא Context Poisoning; רז ברמן גולד, Co-Founder & CTO ב-Overcut, הציג את האתגרים בבניית Software Factory שמטפל במשימות מקצה לקצה, ופתרון שהגיע מעקרונות ארכיטקטורה קלאסיים: פירוק ה-Monolith לסוכנים קטנים וייעודיים; ואביב זקן, Head of Engineering ב-Brandlight, שיתף כיצד בחברה משתמשים בבעלות מבוססת-סיכון כדי להחליט אילו משימות נשארות אצל בני אדם, אילו ניתן להאציל לסוכנים בשילוב נקודות ביקורת של בני אדם, ואילו יכולות להיות בבעלות מלאה מקצה לקצה של סוכנים.
את האירוע חתם מייש סיידל-קייסינג, Senior Developer Advocate, שדיבר על סוג חדש של חוב שמסתתר לנו ממש מול העיניים: סוכני AI מייצרים יותר קוד, ובקצב מהיר בהרבה מזה שצוות אנושי מסוגל לעשות לו ריוויו. הפערים והכשלים האלו נוטים לצוף חודשים אחרי שהקוד נוצר, כשאף אחד כבר לא מצליח להבין למה המערכת מתנהגת כפי שהיא מתנהגת. בהרצאה הוא הסביר איך החוב הזה מצטבר, וחשוב מכך – כיצד לתכנן ולעצב מערכות כדי למנוע אותו. באמצעות תבניות פיתוח וכשלים מהעולם האמיתי, הוא לימד איך לשמור על מערכות שיצרו סוכנים כך שיהיה אפשר לנטר, לבדוק ולדבג אותן. זה היה שיעור מעולה שהמחיש איך אפשר להתקדם מהר עם קידוד אוטונומי, מבלי לאבד שליטה על מה שאתם מעלים לפרודקשן.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.