BECna, или Очень вредоносные дела
Команда киберразведки PT ESC Threat Intelligence зафиксировала массовые BEC-атаки на РФ с использованием стиллера BoryptGrab. В марте 2026 года исследователи публично описывали этот стиллер, и уже через два месяца наша команда зафиксировала атаки на российские организации.
BEC-атака
Business Email Compromise (компрометация корпоративной электронной почты) — это вид кибермошенничества, при котором злоумышленник получает доступ к почтовому ящику сотрудника организации: с помощью фишинга, методов социальной инженерии или учётных данных, купленных в даркнете. Затем он выдаёт себя за коллегу, руководителя или поставщика и обманом убеждает сотрудников бухгалтерии провести мошеннический банковский перевод.
Пик атак пришелся на начало июля, но новые экземпляры, связанные с атаками на российские организации, продолжают появляться до сих пор, а количество жертв на территории России — более 1200. За атаками стоит злоумышленник, которого мы назвали VecnaHopper.
Первоначальный вектор
Вектором проникновения были фишинговые письма, которые злоумышленник отправлял массово на различные корпоративные почты (в некоторых случаях более 100 одновременных получателей копий письма).
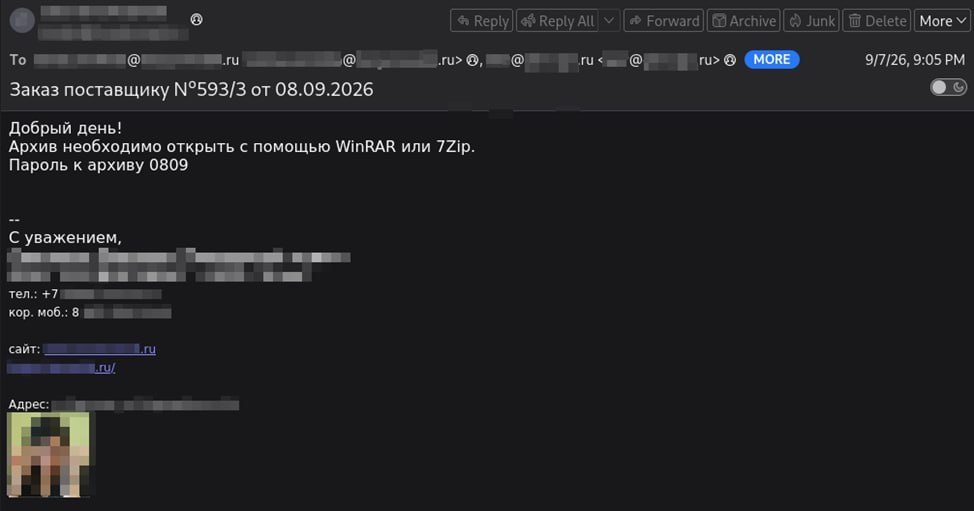
Все обнаруженные адреса электронной почты, использованные атакующим для рассылки стиллера, являются скомпрометированными реквизитами граждан России, так или иначе связанных с индивидуальной предпринимательской деятельностью.
Как минимум в одном случае мы видели, как злоумышленник, используя почту X, второго июля рассылал фишинг на несколько почт, в том числе на почту Y. А уже 10 июля со скомпрометированной почты Y злоумышленник совершал новую атаку.
Масштаб проблемы и виктимология
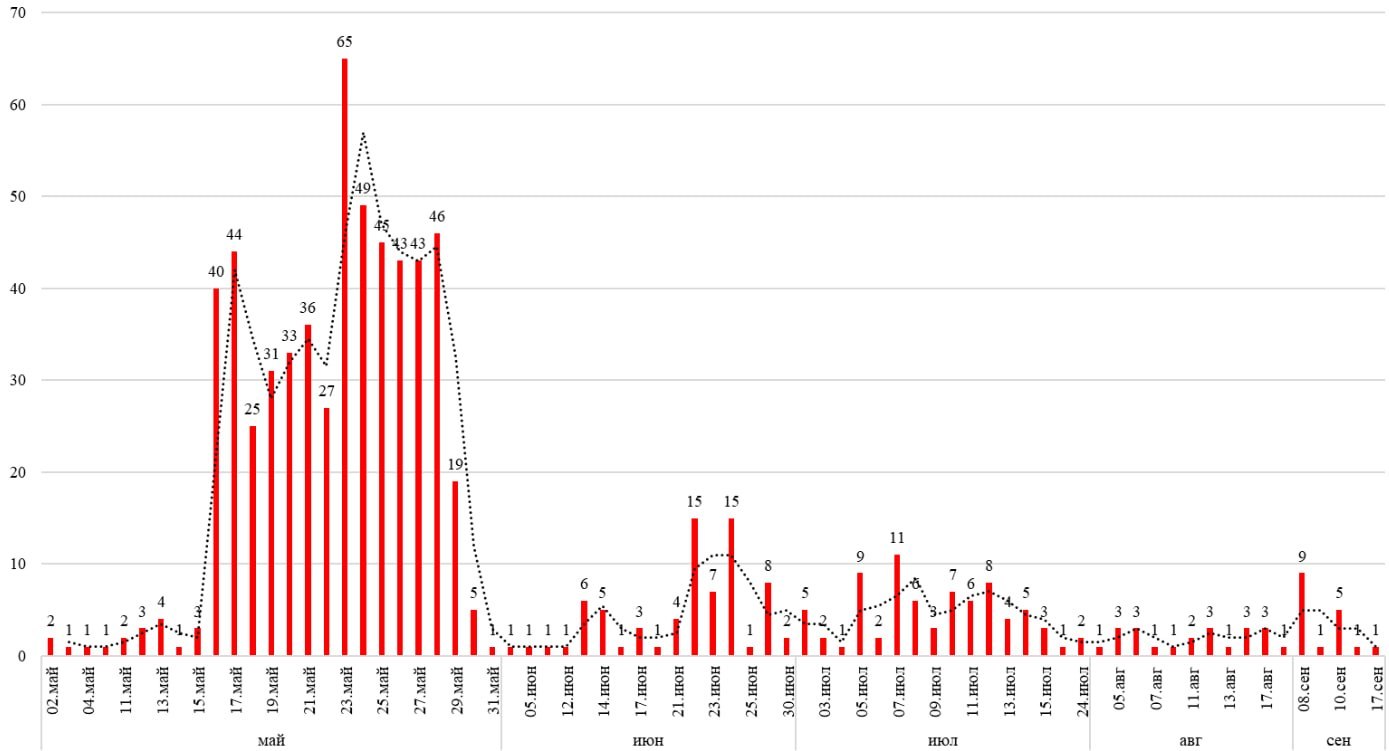
За весь период наблюдения мы выделили по крайней мере пять массовых волн кибератак. В действительности волн больше, так как первые экземпляры BoryptGrab, использованные в кибератаках на российские организации, обнаружены в мае 2026 года.
Однако достоверно идентифицировать используемые для вредоносной рассылки адреса электронной почты и атакованные организации удалось только в пяти случаях.
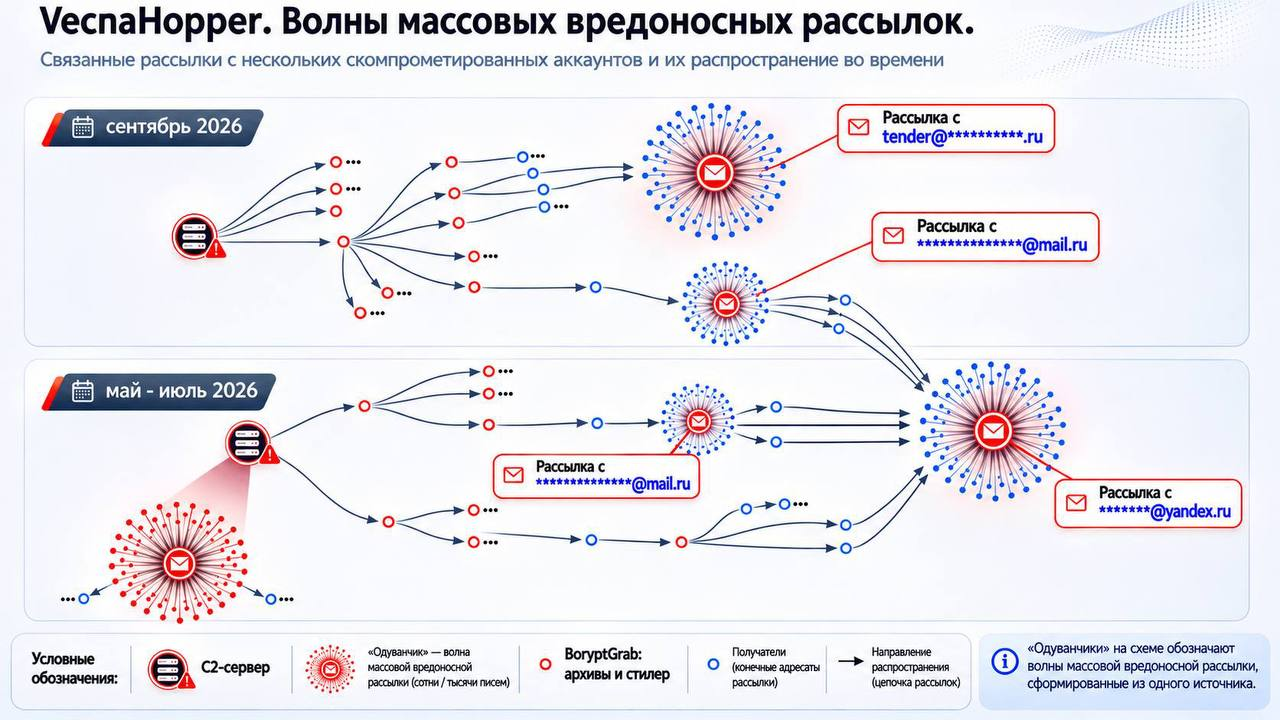
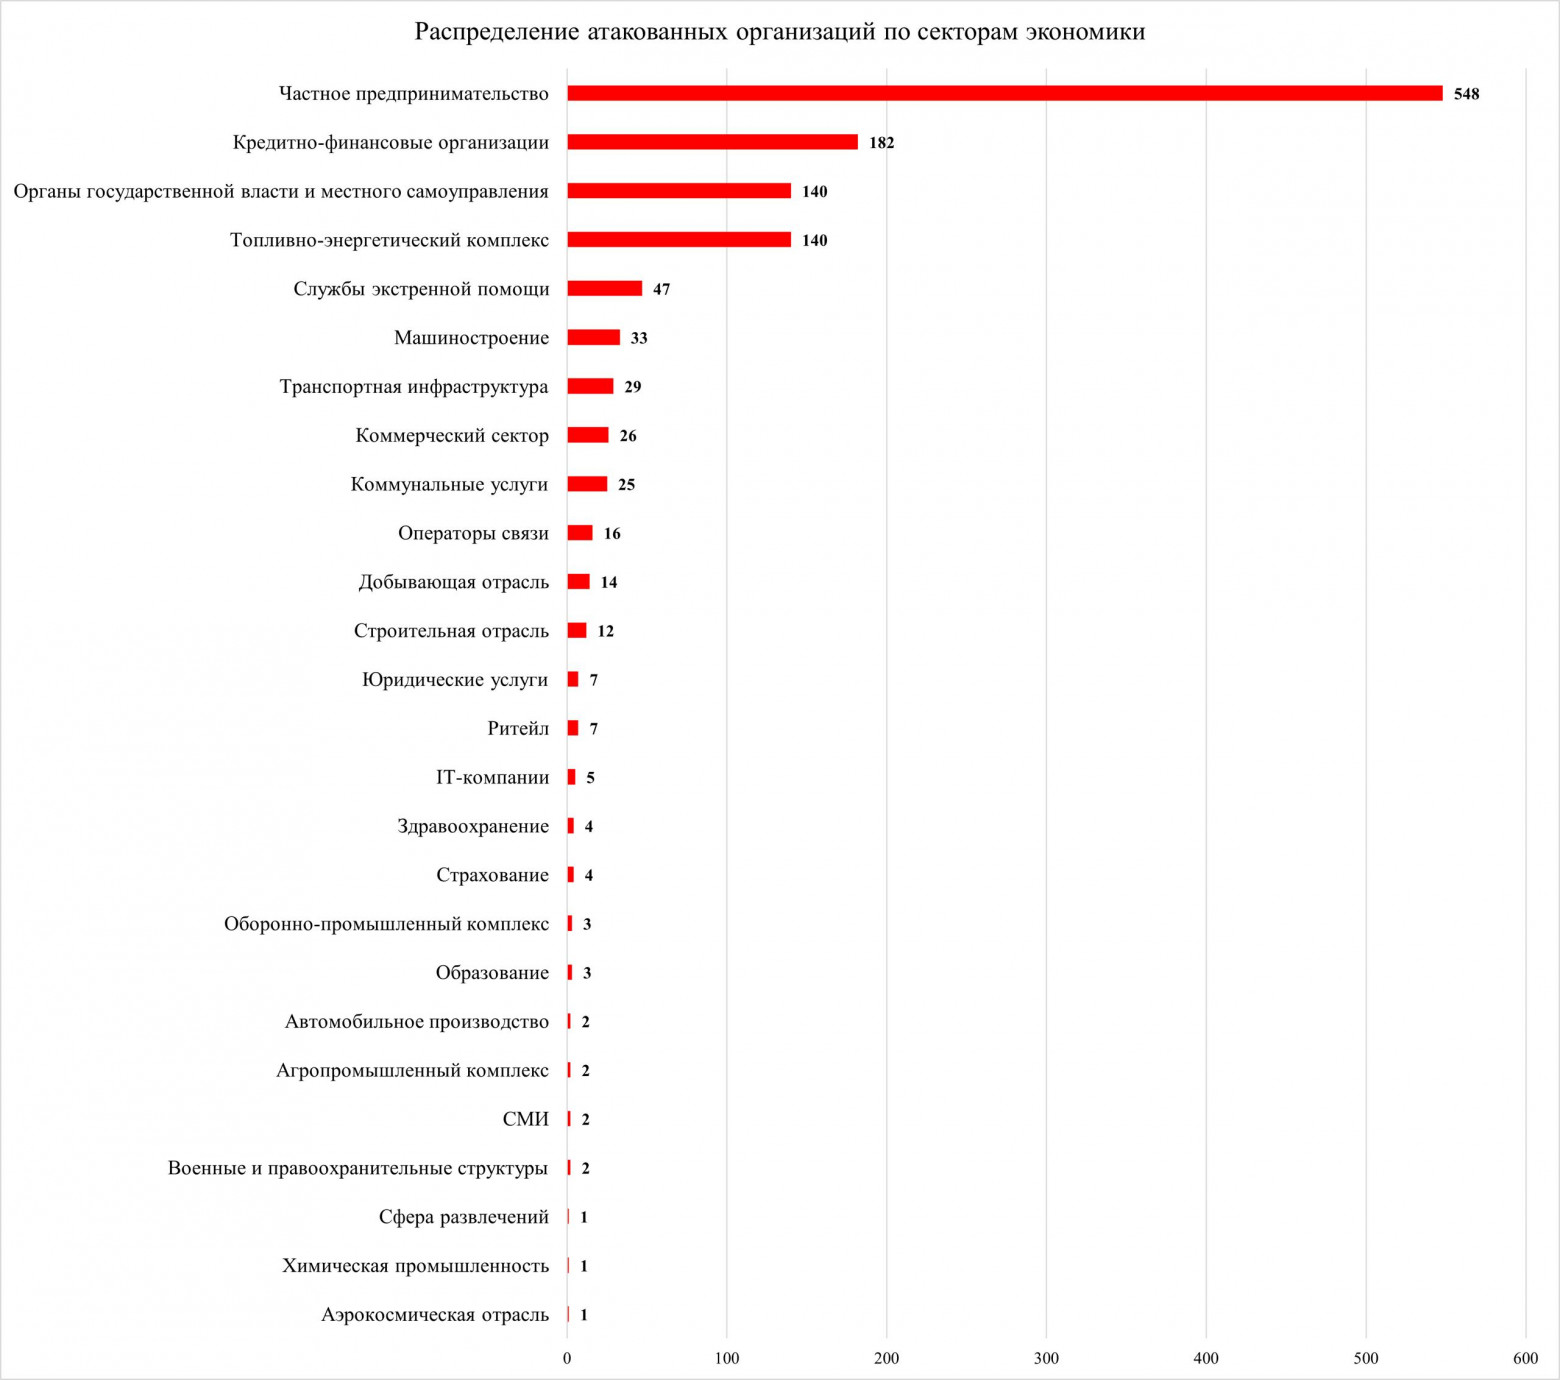
Атакующий не выбирает какие-то определенные типы организаций — картина получается довольно случайной и беспорядочной. Скорее всего, это связано с автоматическими BEC-атаками: злоумышленники просто берут все контакты из переписки предыдущих жертв и рассылают письма дальше.
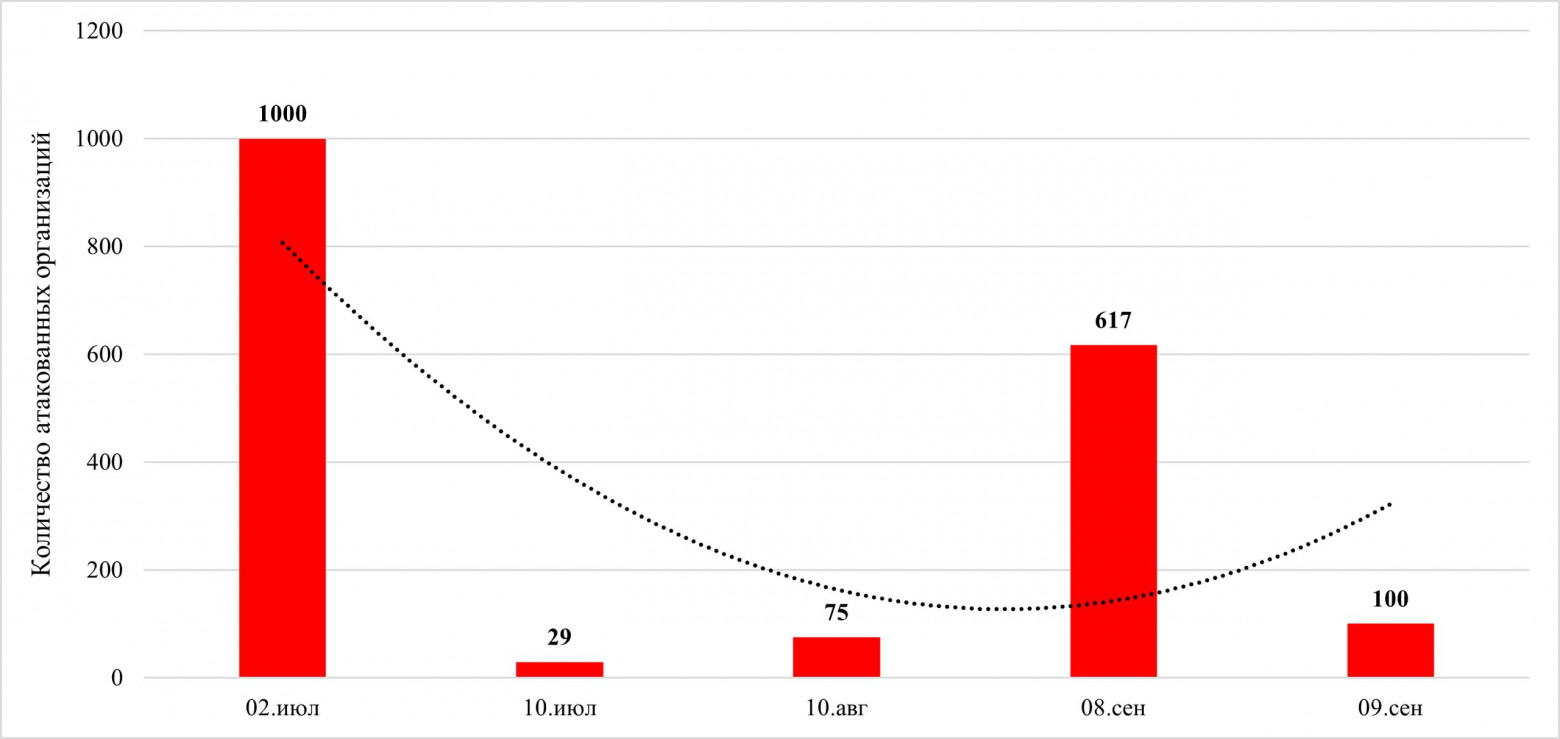
За пять месяцев (с мая по сентябрь 2026 года) удалось достоверно зафиксировать 1256 атакованных российских компаний и организаций. Почти половина из них — индивидуальные предприниматели (44%). Среди остальных чаще всего попадаются банки и финансовые организации (14%), компании из топливно-энергетической сферы (11%) и органы власти (11%).
В арсенале VecnaHopper обнаружено более 700 экземпляров стиллера BoryptGrab, связанных с C2-инфраструктурой атакующего. Наиболее активная генерация новых экземпляров наблюдалась во второй половине мая 2026 года.
Цепочка заражения
Общая цепочка заражения выглядит следующим образом:
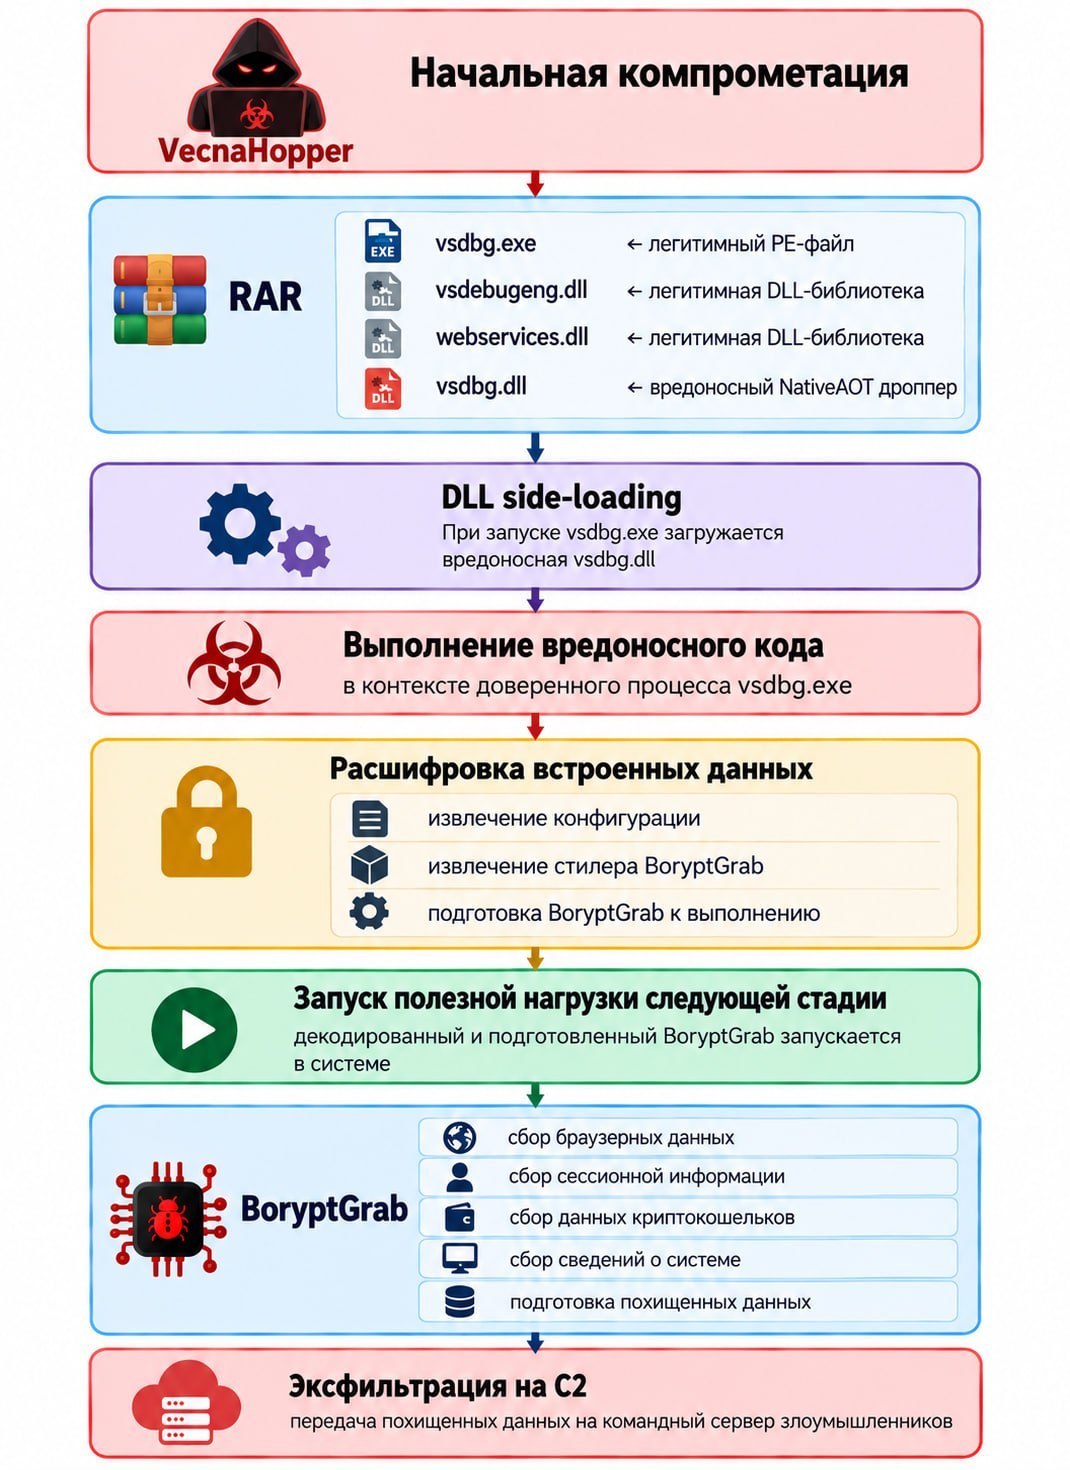
К письмам были прикреплены архивы с паролем. Внутри архива находится набор исполняемых PE-файлов и DLL-библиотек:
vsdbg.exevsdbg.dllvsdebugeng.dllwebservices.dll
В архиве лежит легитимный vsdbg.exe (отладчик Visual Studio) вместе с поддельной vsdbg.dll. Windows при запуске подхватывает эту библиотеку — классический DLL side-loading.
vsdbg.dll — это 64-битный NativeAOT-дроппер на C#. Он расшифровывает и запускает следующую стадию. Внутри обычно — зашифрованные данные, фальшивые PE-метаданные и куча пустых экспортов, чтобы запутать анализ.
Функционал дроппера заключался в расшифровке конфига и полезной нагрузки, выделении памяти, создании потока и передаче управления следующему компоненту.
Финальная нагрузка — стиллер BoryptGrab. Он собирает логины, пароли, cookies и сессии из браузеров (больше 19 штук, включая Amigo и QQBrowser), данные Telegram, Discord, Steam, криптокошельков, секреты из Windows Credential Manager, а также файлы с рабочего стола и из папки Documents по расширениям и ключевым словам — password, wallet, seeds и т. д. Также стиллер делает скриншоты и снимает системную информацию, такую как имя компьютера, IP и установленные программы.
Отдельная особенность — обход Chrome App-Bound Encryption через инъекцию в процесс браузера. В качестве идентификатора машины использует SHA-1 обоев рабочего стола (возможно, чтобы отсеивать песочницы). Закрепления в системе нет.
Собранное складывается во временную папку %TEMP%\[страна]_[IP]_[дата]_[GUID]\, внутри нее каталог с данными браузеров и несколько текстовых файлов. Все упаковывается в ZIP и отправляется POST-запросом на [C2]:[PORT]/upload. Результат отправки пишется в %TEMP%\sends.log.
Сетевые индикаторы
С2 инфраструктура
2.26.126.50
37.77.150.162
45.74.7.176
91.210.146.50
94.183.168.16
193.143.1.131
titatitato.net
Имена директорий и файлов
%TEMP%\[COUNTRY]_[IP]_[DATE]_[GUID]\
%TEMP%\[COUNTRY]_[IP]_[DATE]_[GUID]\decrypt_browser\
UserInformation.txt
installed_applications.txt
browser_decryption.log
%TEMP%\sends.log
Имена вредоносных RAR-архивов
Информационное письмо от 08.09.2026.rar
Заказ от 08.09.2026.rar
Заказ поставщику №593_3 от 08.09.2026.rar
Запрос от 05.08.2026.rar
Запрос от 06.08.2026.rar
Запрос от 09.08.2026.rar
Запрос от 19.08.2026.rar
Запрос от 20.08.2026.rar
Запрос от 23.08.2026.rar
Запрос от 09.09.2026.rar
Запрос от 29.09.2026.rar
Приказ от 05.07.2026.rar
Уведомление от 10.07.2026.rar
Уведомление от 05.08.2026.rar
Уведомление №43 от 10.08.2026.rar
Уведомление от 19.08.2026.rar
Уведомление от 20.08.2026.rar
Уведомление от 23.08.2026.rar
Уведомление от 02.09.2026.rar
ФИНРАСПЛАТ.rar
МАТЕРИАЛЫ ДЕЛА.rar
ДОПОЛНЕНИЕ 1.rarKioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.