신한은행 해킹 IP, 올해 초부터 토스뱅크도 접근 시도
광고
최근 동시다발로 발생한 은행 등 금융회사 해킹 사고에 활용된 공격자의 인터넷주소(IP·아이피) 일부가 이미 올해 초부터 일부 금융회사 서버에 접근을 시도했던 것으로 나타났다.
5일 김형연 조국혁신당 의원이 토스뱅크로부터 제출받은 자료에 따르면 최근 신한은행을 해킹한 공격자 아이피 중 일부는 올해 초부터 인터넷전문은행 토스뱅크의 서버에도 접근했던 것으로 확인됐다. 금융당국은 이번 금융권 해킹 공격에 사용된 아이피 정보를 전체 금융회사에 전파하면서 자체 점검을 지시했는데, 토스뱅크에서도 해커의 접근 시도가 확인된 것이다.
신한은행 해킹 감행자는 추적을 피하려고 우리나라와 미국을 포함한 8개국 이상의 아이피 주소를 경유·동원한 것으로 확인됐다. 이 중 미국 아이피 2개는 올해 1월에 3차례, 지난 7~8월에 11차례 토스뱅크 서버에도 접근을 시도한 걸로 파악됐다. 다만 토스뱅크 쪽이 이 접속 시도를 차단해 고객 개인정보 유출 피해는 발생하지 않은 것으로 알려진다. 지난 9월 말 이후 잇따라 확인·보고되고 있는 이번 해킹 공격이 훨씬 이전인 올해 초부터 시도된 것으로 보여, 금융권 전반에 걸쳐 연초 시점까지 거슬러 올라가 전수 점검이 필요하다는 지적이 나온다.
광고
이날 교보생명 등 생명보험사 1~2개 회사에서도 해커의 침투 시도 흔적이 확인됐다. 교보생명에 접근한 아이피 역시 신한은행을 공격한 아이피와 동일한 것으로 파악됐다. 다만 보험사 고객의 개인정보가 유출되지는 않은 것으로 전해진다.
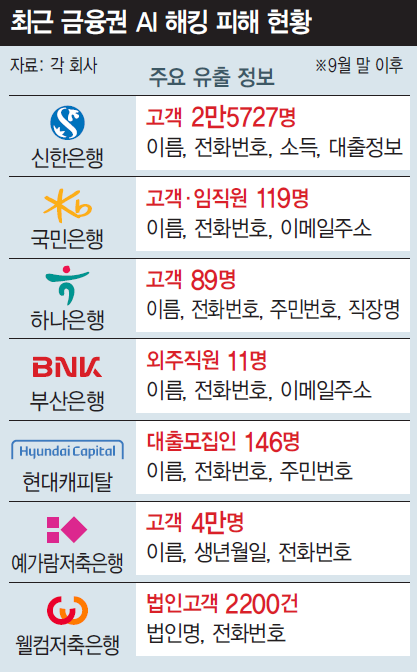
고객들의 개인정보가 금융사 직원들의 업무용 서비스 등에서 새어나간 것을 고려하면 이번 해킹 사고가 인공지능 기술 고도화 자체보다는 금융사의 내부 통제와 보안관리 부실이 주요 원인이라는 평가도 나온다. 이억원 금융위원장은 전날 금융권 간담회에서 “대출모집인·위탁업체 등 외부 인력과 임직원이 사용하는 시스템에서 개인 신용정보가 불필요하게 보관·조회되지 않도록 하고, 인증 절차가 누락되거나 우회하는 경로가 없는지 철저히 점검해야 한다”고 말했다.
광고
광고
금융감독원에 따르면 지난해 시중은행의 정보보호 집행액은 하나은행 530억원, 국민은행 393억원, 신한은행 316억원 등으로 집계됐다. 시중은행들이 연간 수백억원씩 보안업무에 집행하고 있는데도 고객 금융거래 주전산망이 아닌 대출모집인용 조회서비스(신한), 직원용 모바일 업무지원 시스템(국민), 영업지원 시스템(하나)에서 미처 생각지 못한 ‘우회 구멍’이 뚫린 셈이다. 거액의 예산과 전문 인력을 갖춘 대형 은행들도 정보 유출을 막지 못하면서 기존 보안 체계를 둘러싼 불안이 금융권 전반으로 번질 가능성도 제기된다. 이억원 위원장은 “금융권은 금융회사 간 업무·서비스가 연계돼 있는 만큼 금융권 전체가 긴밀히 협력해 공동 대응해야 한다”고 말했다.
국회는 이달 열리는 국정감사에서 금융권 해킹 사고 관련 책임 소재를 따질 계획이다. 국회 정무위원회 여당 간사인 박상혁 더불어민주당 의원은 지난 2일 페이스북에 “시중은행장들을 국감 증인으로 불러 반복되는 보안사고 원인과 책임을 묻겠다”고 밝혔다.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.