Japans krachtigste 'supercomputer' stilgelegd na hack
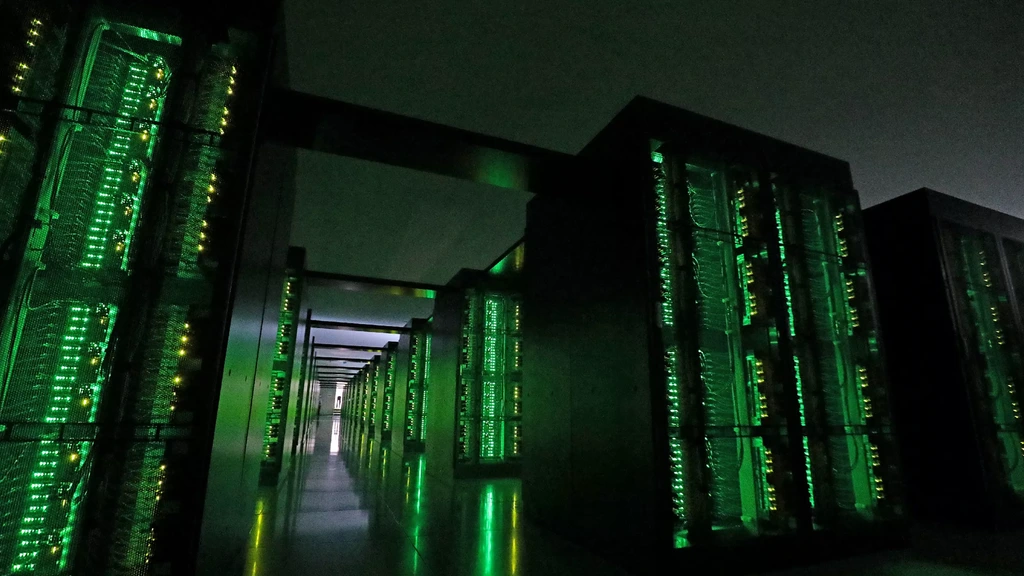
Japan heeft zijn krachtigste supercomputer Fugaku stilgelegd nadat hackers via een openbare statuspagina het interne beheernetwerk hadden binnengedrongen. Mogelijk hebben de hackers daarbij gevoelige onderzoeksgegevens en persoonlijke gegevens van gebruikers gestolen.
Met gestolen toegangsgegevens probeerden de aanvallers ook andere computersystemen binnen te komen. De hack van Fugaku is de nieuwste in een golf van cyberaanvallen die Japan al weken in zijn greep houdt. Bedrijven die nieuwe technologie ontwikkelen worden geraakt door de nieuwe stillegging. Daarnaast komt onderzoek naar de bescherming van Japan en zijn kritieke infrastructuur tegen natuurrampen stil te liggen.
In Japanse media wordt gespeculeerd over wie er achter de hack zitten. Onder meer de Russische hackersgroep Qilin wordt genoemd, maar er zijn ook verhalen dat hackers uit China achter de hack zitten. De Japanse overheid heeft daarover nog niets bekendgemaakt.
Computer van de toekomst
Fugaku staat in een streng beveiligd gebouw op een kunstmatig eiland in de westelijke havenstad Kobe. De supercomputer werd door onderzoeksinstituut Riken samen met Fujitsu ontwikkeld en werd in 2021 volledig in gebruik genomen. Het is een van de snelste computers ter wereld en de ontwikkeling kostte ongeveer 130 miljard yen (circa 743 miljoen euro). De overheid betaalde ongeveer 85 procent.
Met bijna 159.000 processors kan Fugaku ingewikkelde processen nabootsen die met gewone computers of fysieke experimenten moeilijk te onderzoeken zijn. Die rekenkracht helpt Japan zich beter voor te bereiden op natuurrampen. Het meteorologische agentschap JMA gebruikt de machine om extreme regenval nauwkeuriger te voorspellen.
Onderzoekers rekenen ermee door hoe kerncentrales op aardbevingen reageren. Tsunamisimulaties leveren bovendien de gegevens waarmee AI-modellen leren voorspellen welke gebieden onder water komen te staan.
Ook ontwikkelen bedrijven er nieuwe technologie mee. Zo worden moleculen voor geneesmiddelen bestudeerd en werken onderzoekers met onder meer de Japanse ruimtevaartorganisatie JAXA aan vliegtuigontwikkeling. Die informatie kan waardevolle ontwerpen en bedrijfsgeheimen bevatten.
Beloften over beveiliging
Onderzoeksinstituut Riken benadrukte dat de supercomputer goed beveiligd was. Firewalls en gescheiden netwerken moesten indringers buitenhouden. Het systeem werd regelmatig op kwetsbaarheden gecontroleerd en medewerkers zouden dagelijks de logbestanden hebben bekeken om verdachte activiteiten te signaleren.
Verbindingen waren daarbij versleuteld en belangrijke beveiligingsupdates zouden snel worden geïnstalleerd. Het gebouw wordt ook nog eens dag en nacht beschermd met bewakers, toegangspassen en camera's.
Een onderzoeksrapport uit 2023 wees desondanks al op kwetsbaarheden in de beveiliging. Systeembeheerders konden bijvoorbeeld gebruikersbestanden inzien en opgeslagen gegevens waren niet versleuteld. Bij gevoelige informatie moesten beheerders daarom afspreken dat zij de bestanden niet zouden bekijken. Versleuteling bleef volgens het rapport achterwege om de rekenprestaties hoog en de kosten laag te houden.
Vier dagen actief
De recente inbraak roept daarom opnieuw vragen op over de bescherming van die gevoelige gegevens. Aanvallers bereikten het interne netwerk via een simpele openbare webpagina die liet zien hoe de supercomputer draaide. Hoe zij binnendrongen, wordt nog onderzocht.
De hackers hadden dagenlang toegang tot interne gegevens op de supercomputer. Pas op de derde dag werd het verdachte netwerkverkeer opgemerkt. Vier dagen geleden werd Fugaku uit voorzorg stilgelegd. Gebruikers kregen een dag later per e-mail bericht. De inbraak werd deze week publiekelijk erkend.
Bij de hack werden servers aangepast en ongeoorloofde programma's geïnstalleerd. Meer dan 4000 Fugaku-gebruikers en 375 gebruikers van Rikyu, een AI-supercomputer van hetzelfde onderzoekscentrum, zijn mogelijk getroffen. Namen, e-mailadressen en toegangssleutels zijn mogelijk gestolen. Riken onderzoekt welke andere informatie of onderzoeksresultaten zijn buitgemaakt.
De mogelijke gevolgen reiken ver. Fugaku vormt de kern van HPCI, dat supercomputers en opslagsystemen van Japanse onderzoeksinstellingen door het hele land verbindt. Onderzoekers gebruiken verschillende voorzieningen met een gemeenschappelijk account. Buitgemaakte sleutels kunnen dus ook toegang tot externe diensten geven.
Een landelijke aanvalsgolf
Japan wordt al maanden geteisterd door cyberaanvallen. Bij maildienst Arara zijn ruim 81 miljoen e-mailadressen buitgemaakt. Meubelketen Nitori vreest dat 37,6 miljoen klantgegevens zijn uitgelekt. Rakuten Securities meldde een mogelijk lek van informatie over 4,47 miljoen beleggingsrekeningen, waaronder inkomen en vermogen. Elders kwamen ook creditcardgegevens en kopieën van rijbewijzen in handen van hackers.
Bij internetbedrijf GMO hebben aanvallers via gestolen klantaccounts opzettelijk verliesgevende valutatransacties uitgevoerd. Voor bijna 3000 rekeningen zijn compensatieclaims ingediend ter waarde van bijna 3 miljard yen (17 miljoen euro). De nationale politie heeft een onderzoek aangekondigd.
233 cyberincidenten
Beveiligingsbedrijf Trend Micro telde in oktober 233 openbaar gemaakte cyberincidenten, een maandrecord. Naar schatting gaat het om 185 miljoen gelekte persoonsgegevens. Daarin kunnen dezelfde personen meerdere keren voorkomen.
Het kabinet vroeg dinsdag dringend om opheldering over de supercomputer Fugaku. Riken heeft de mogelijk gestolen toegangssleutels geblokkeerd en gaat de getroffen servers opnieuw installeren. Ook wordt de netwerkbeveiliging herzien. Wanneer de supercomputer weer kan draaien, is nog onbekend.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.