パスワードが「123456」の企業アカウント経由でデンマークの国家登録簿から880万人分の個人情報が流出
地元メディアのPolitikenによると、攻撃に利用されたのはデンマーク・フュン島に拠点を置くIT・データサービス企業のPays ApSです。同社は顧客企業の情報を確認するサービスなどのためにCPRへのアクセス権を持っていました。Paysのマネージングディレクターであるソフィー・ラウルセン氏は10月9日、自社のアクセス権が悪用されたことを認めています。
デンマークの放送局・TV 2が入手した文書によると、攻撃者は9月10日にCPRへのアクセスを開始し、9月20日までに約1400万回の自動照会を実行したとのこと。しかし、不正アクセスが発覚したのは10月2日で、最後の照会から12日が経過。CPRは民間企業が照会する際には照会1回ごとに料金が発生するというシステムで、担当職員がPaysからの異常に大量の照会があったことを示す請求書に気付いたことで、ようやく不正アクセスが明らかになりました。CPRの管理当局は10月4日にデータ保護当局へ報告し、翌5日に事件を公表しています。
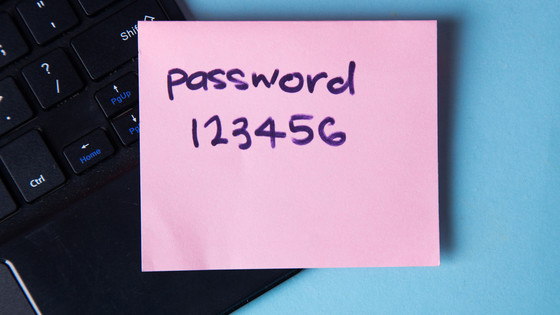
さらにPolitikenは、Paysの少なくとも3つのアカウントで「123456」という同じパスワードが使用されており、その中には管理者アカウントも含まれていたと報じています。攻撃者を名乗る人物はPolitikenに対し、このパスワードを使って存命者約550万人と故人約330万人の個人識別番号や住所などにアクセスしたと証言しています。
攻撃者を名乗る人物はPolitikenに対して取得した情報を売却したり、公開したりするつもりはないと述べていますが、実際に情報がどのように扱われるかは不明です。
デンマーク政府はすでに問題となった企業のCPRへのアクセスを停止し、警察による捜査を開始しています。また、研究・教育・デジタル化担当大臣のクリスティーナ・エーゲルンド氏は今回の事件を「極めて深刻」と位置付け、CPRシステムの徹底的なセキュリティー調査を指示したことを明らかにしました。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.