[ITmedia News] Anthropic、セキュリティ専門家向け「Cyber Verification Program」を拡充 「Claude Mythos 5.1」も対象に
米Anthropicは10月6日(現地時間)、セキュリティ専門家向けの「Cyber Verification Program」(CVP)を拡充すると発表した。
CVPは、審査を通過した組織や研究者に、高度なサイバーセキュリティ関連機能を提供し、有害な利用をブロックする分類器(classifier)の制限を緩和するプログラムで、5月に立ち上げられた。
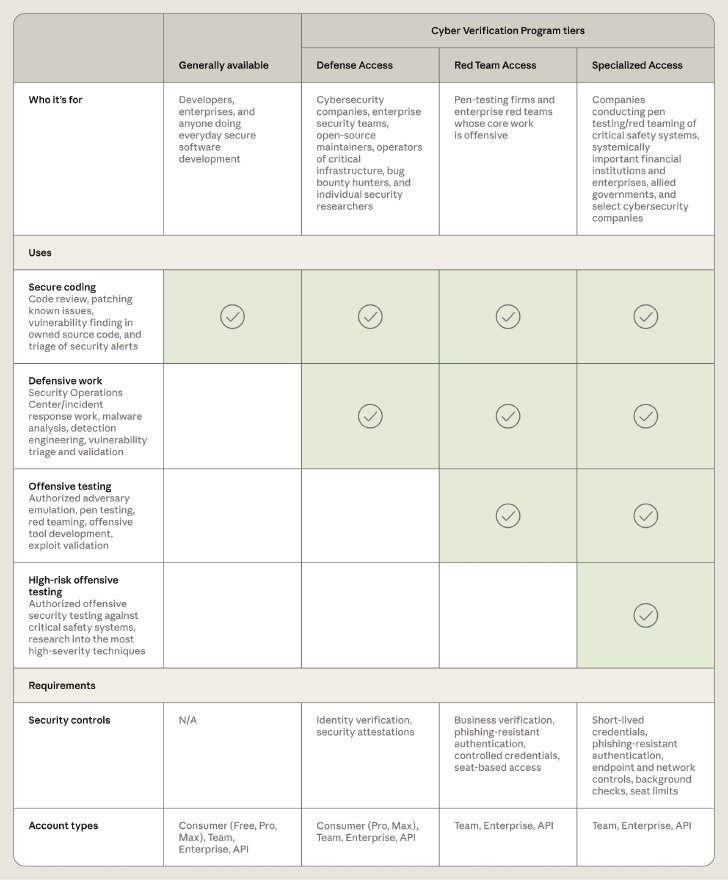
新たに3段階のアクセス枠を設け、業務内容に応じて申請できるようにした。いずれの枠でも「Claude Opus 5.5」「Claude Sonnet 5.5」「Claude Mythos 5.1」に加え、今後登場するモデルも利用できる。
同社は防御側には最も強力なツールが必要だとして、過去6カ月間、重要なソフトウェアを保護する組織に「Claude Mythos」を提供する「Project Glasswing」と、審査済みのセキュリティチームに「Claude Opus」「Claude Sonnet」の安全対策を緩和して提供する従来のCVPを運用してきた。今回、この2つのプログラムを1つに統合した。
新たなアクセス枠は、防御業務向けの「Defense Access」、許可を得たペネトレーションテストやレッドチーミングにも対応する「Red Team Access」、電力網や通信ネットワークなど人命や市場に影響し得る安全システムのテストを許可された一部の組織向けの「Specialized Access」の3つ。枠ごとに審査要件やセキュリティ管理策が異なり、上位の枠ほどブロックされる範囲が狭くなる。Specialized Accessは米国政府と協力して審査するもので、Project Glasswingの既存参加組織は、この枠に移行する。
プログラム参加組織には、サイバー悪用を監視するためにデータ保持が求められる。今秋後半に提供予定の「Enterprise Frontier Safeguards」(EFS)が利用可能になれば、対象組織は自社が管理するクラウドインフラにデータを保存できるようになる。EFSの提供開始までは、「Claude Fable 5.1」または「Claude Mythos 5.1」をゼロデータ保持で利用している組織は、CVPもゼロデータ保持で利用できる。
同社は各枠の有効性を検証するため、多段階のサイバー作戦を現実的な制約下で計画・実行できるかを測る評価「CyScenarioBench」で、各枠向けに調整した安全対策を適用した「Claude Opus 5.5」をテストした。10の課題を各枠で5回ずつ試行した結果、CVPを利用しない場合は全てのタスクが最初のプロンプトでブロックされた。「Defense Access」では50回中46回が途中でブロックされ、残る4回は成功した。「Red Team Access」ではブロックは発生せず、50回中34回のタスクを完了した。これは安全対策を適用しない場合(「Specialized Access」に相当)の成功率67.6%と実質的に同等だという。
「Project Glasswing」の成果も公表した。パートナー組織は2026年4月から7月にかけて少なくとも12万9000件の検証済み脆弱性を発見し、同社自身のオープンソーススキャンでも4月から10月にかけて5500件を発見した。このうち3万3000件以上が「Critical」または「High」と評価されている。数値は一部のパートナーの調査データに基づくもので、同社は実際の影響は少なくとも5倍になると見込んでいる。
CVPは、Anthropicの「Claude Platform」、米Google Cloudの「Vertex AI」、米Microsoftの「Microsoft Foundry」で利用できる。米Amazonの「Amazon Bedrock」では、EFSの対象となる顧客のみが利用可能だ。既存のCVP参加組織は旧モデルの設定を維持したまま、新モデルへのアクセスについて自動的に審査される。申請はAnthropicの専用ページで受け付けている。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.