[ITmedia News] 東京メトロ、不正アクセスで会員メアド約5万9000件漏えいのおそれ 海外からか
著者
 岡田有花
[ITmedia]
東京地下鉄(東京メトロ)は9月27日、ポイント制度「メトポ」会員向けサービスが第三者による不正アクセスを受け、メールアドレス約5万9000件が漏えいした可能性があると発表した。
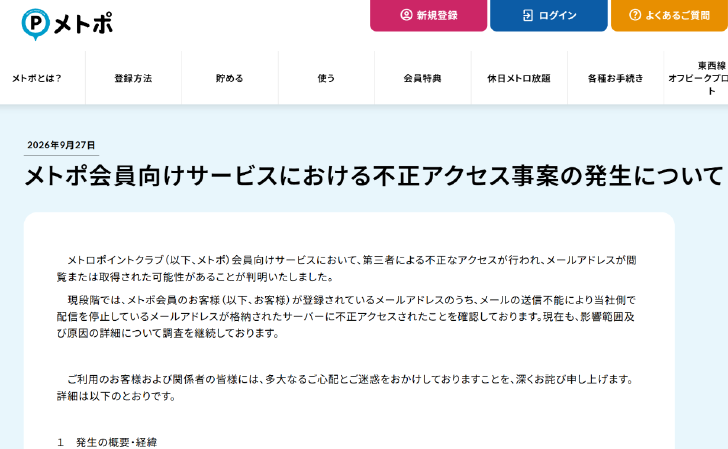
同社が利用しているメトポのメール配信サービスで9月20日に不具合が発生。調査を進める中、25日に通常とは異なる利用記録を発見し、国外からと思われる第三者による不正なアクセスがあったことが分かった。
不正アクセスを受けたサーバには、会員が登録しているメールアドレスのうち、メールが送信できず同社からの配信を停止しているメールアドレスを格納していた。同サーバにはメアド以外の会員情報は含まれていなかったという。
同社は被疑箇所を特定し、対策を行った。影響範囲と原因の詳細は調査を続けている。
対象の会員には同社がメールで連絡する。別途の手続きや外部サイトへの遷移を求めることはないとし、同社を装った不審なメールに注意するよう呼びかけている。
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.