[ITmedia News] 初代Switchに脆弱性 QRコード読み取りで情報漏えいの恐れ 深刻度「高」
著者
 岡田有花
[ITmedia]
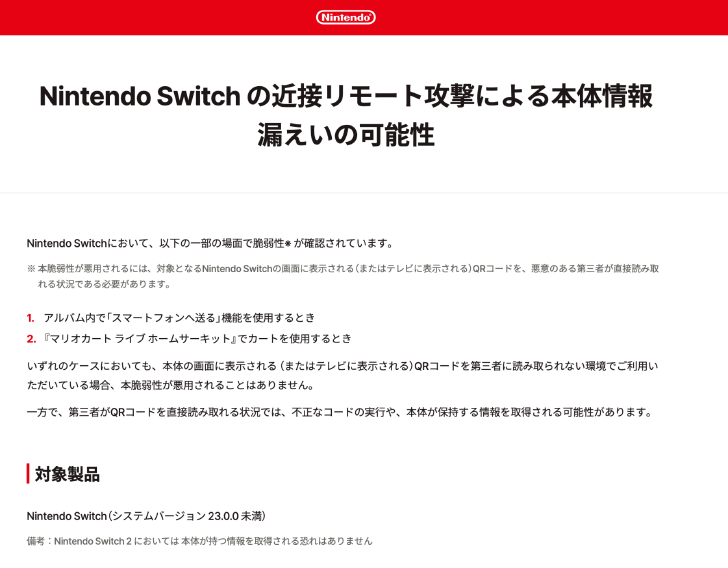
任天堂は9月10日、「Nintendo Switch」で、一部の機能を利用する際に表示されるQRコードを悪意のある第三者に直接読み取られると、不正なコードを実行されたり、本体内の情報を取得されたりする恐れのある脆弱性(CVE-2026-82079)を公表した。本体更新を呼び掛けている。
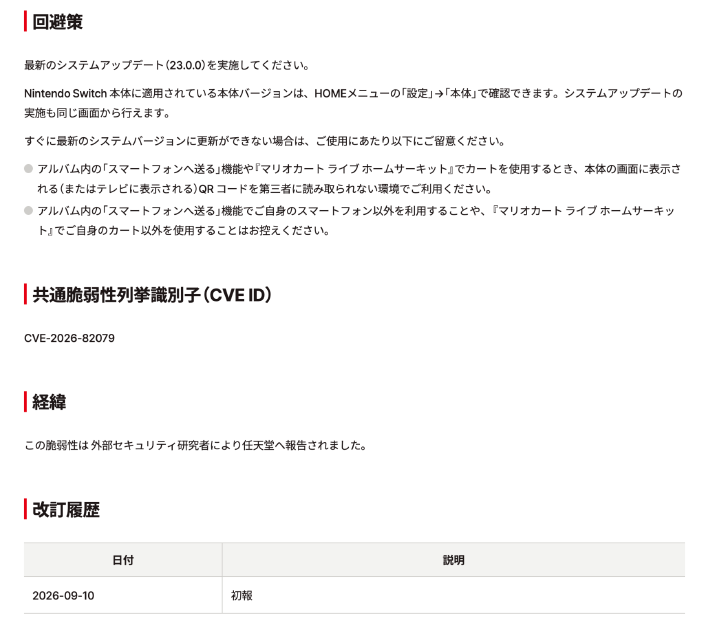
脆弱性の深刻度を示すCVSS v4.0のスコアは7.0(10点満点中)。同社は2026年1月にCNA(CVE番号採番機関)となっており、CNAになってから同社自身が採番・公表した初のCVEとみられる。
対象はシステムバージョン23.0.0未満の初代Switchで、アルバム内で「スマートフォンへ送る」機能を使う際または「マリオカート ライブ ホームサーキット」でカートを使う時に問題が確認された。
本体画面やテレビにQRコードが表示されるが、第三者にこれを直接読み取られる状況では、不正なコードを実行されたり、本体が保持する情報を取得されたりする恐れがあるという。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.