[ITmedia News] PHPに「緊急」レベルの脆弱性2件 修正版を日本時間21日深夜に公開へ、事前準備を呼び掛け
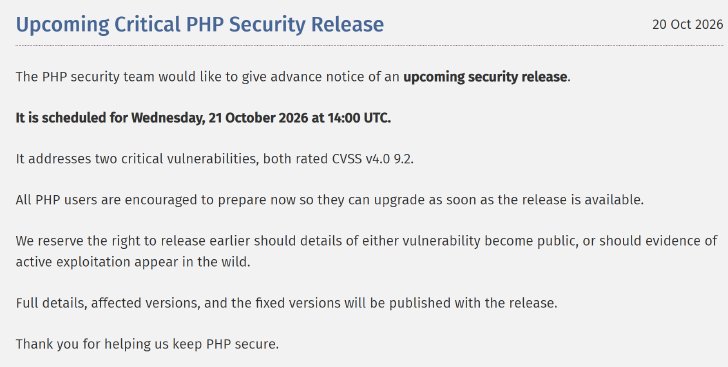
PHPの開発プロジェクトでセキュリティを担当するチームは10月20日(協定世界時)、2件の重大な脆弱性を修正するセキュリティアップデートを同日午後2時(日本時間の21日午後11時)に公開すると予告した。脆弱性の詳細や影響を受けるバージョン、修正版のバージョンは公開と同時に明らかにする。全てのPHPユーザーに対し、修正版が出たらすぐに適用できるよう事前準備を呼び掛けている。
PHPは、Webサイトの裏側で動くプログラムを書くためのプログラミング言語。ブログや企業サイトの構築に広く使われているCMS「WordPress」もPHPで書かれている。Web技術の利用状況を調査する米W3Techsによると、サーバ側の言語が判明しているWebサイトのうち約7割がPHPを使っている。一般のユーザーがPHPに直接触れることはほとんどないが、PHPに脆弱性があると、PHPで動いている多数のWebサイトやサービスが影響を受ける可能性がある。
2件の脆弱性は、いずれもCVSS(バージョン4.0)で9.2と評価されている。CVSSは脆弱性の深刻度を0~10の数値で示す共通の指標で、9.0以上は最も深刻な「Critical」(緊急)に分類される。PHPのチームは、脆弱性の詳細が外部に漏れた場合や、実際に悪用されている証拠が見つかった場合は、予定より早く公開する可能性があるとしている。
欧州連合(EU)の機関向けのセキュリティ組織CERT-EUも、20日付で注意喚起を公開した。それによると、2件の脆弱性には「CVE-2026-109618」「CVE-2026-109619」の識別番号が割り当てられている。技術的な詳細はまだ公表されていないが、CERT-EUは、CVSSの評価値から、リモートコード実行の恐れがあるとの見方を示している。CERT-EUは外部の情報を基に、PHP 5以降の全バージョンが影響を受ける懸念があるとしている。
CERT-EUはEUの各組織に対し、PHPで動いているアプリケーションを洗い出し、修正版が公開されたらすぐに適用できるよう準備することを強く推奨している。すぐに適用できない場合は、修正を適用するまでインターネットに公開しているアプリケーションを外部ネットワークから切り離すことも検討するよう求めている。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.