[ITmedia News] GMO、攻撃者の公開情報に「アクセスは絶対に控えて」 悪質な拡散者には法的措置を準備
著者
 林裕也
[ITmedia]
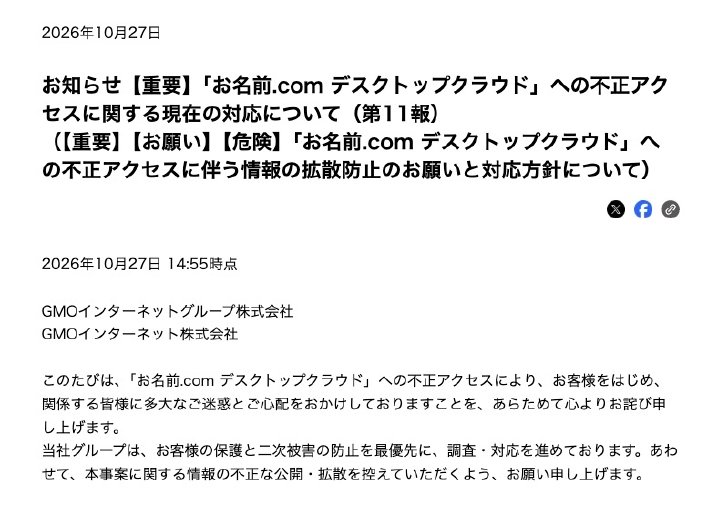
GMOインターネットグループ(以下、GMO)は10月27日、傘下のGMOインターネットが提供するFX自動売買用VPS「お名前.com デスクトップクラウド」への不正アクセスを巡り、攻撃者が公開している情報へのアクセスを控えるよう呼び掛けた。情報の公開サイトにアクセスした人の情報を、攻撃者が取得していることを確認したという。
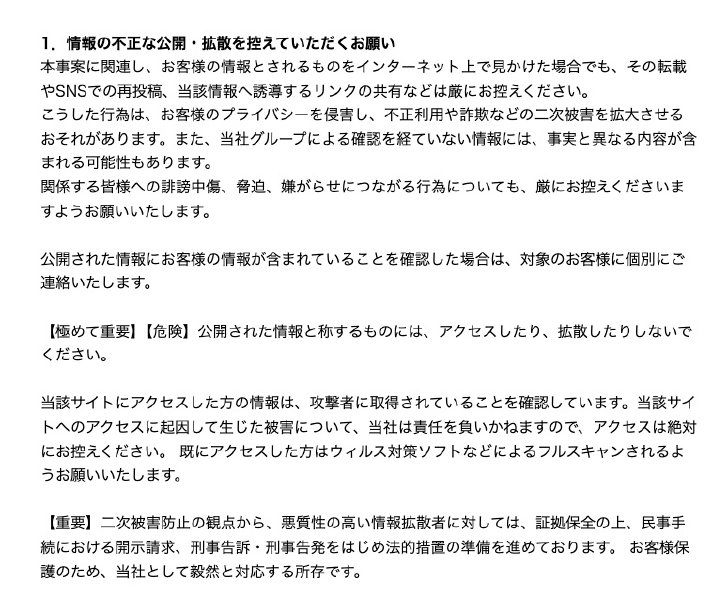
GMOは、アクセスに起因する被害には責任を負えないとし、既にアクセスした人には、ウイルス対策ソフトなどでPCをフルスキャンするよう求めた。
公開情報の拡散についても注意喚起。転載やSNSでの再投稿、情報に誘導するリンクの共有を控えるよう要請した。GMOは、こうした行為が顧客のプライバシーを侵害し、不正利用や詐欺などの二次被害を拡大させるおそれがあるとしている。
悪質性の高い拡散者に対しては、証拠を確保した上で、投稿者を特定するための開示請求や刑事告訴・告発などの法的措置を準備しているという。
事案に便乗したフィッシングメールや詐欺への警戒も促している。GMOは、自社がパスワードや認証コードを尋ねることはないと説明し、「被害金を取り戻す」などとして費用を求める連絡にも応じないよう注意喚起した。報道機関に対しても、顧客の二次被害につながりうる過度な報道を控えるよう要請している。
GMOは同日午後0時30分、攻撃者とみられる人物による情報の公開を確認したと発表していた。警察など関係機関と連携して対応を進めている。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.