[ITmedia News] コミックシーモア、流出は最大約420万件に メールアドレスや生年月日など 不正アクセスの経路特定・遮断は完了
著者
 林裕也
[ITmedia]
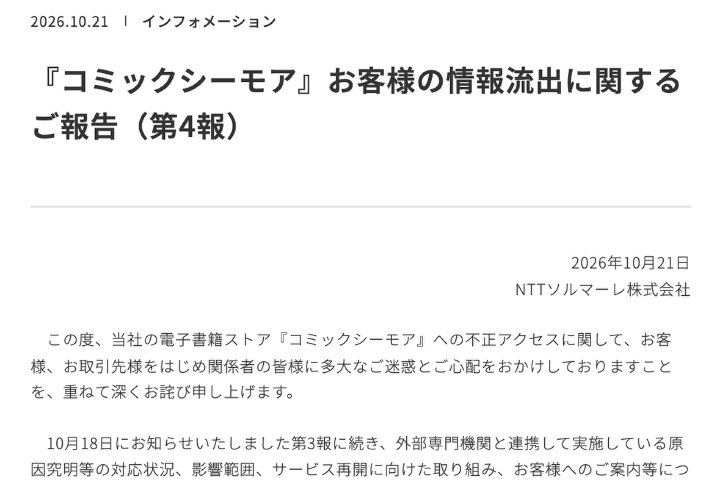
電子書籍ストア「コミックシーモア」を運営するNTTソルマーレは10月21日、不正アクセスに関する調査の第4報を公表した。最大約420万件の会員情報の流出を確認したとしている。不正アクセスの侵入経路と攻撃手法の特定・遮断は完了しており、サービス再開に向けた準備を進めている。
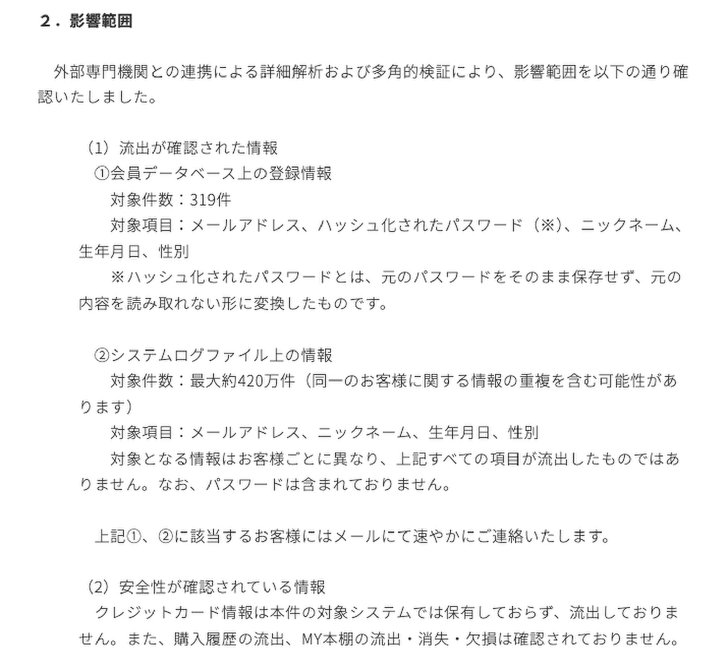
流出した情報のうち、会員データベース上の登録情報は319件で、メールアドレス、ハッシュ化したパスワード(元の内容を読み取れない形に変換したもの)、ニックネーム、生年月日、性別が対象。残る最大約420万件はシステムログファイル上の情報で、メールアドレス、ニックネーム、生年月日、性別を含むが、パスワードは含まれない。対象項目は会員ごとに異なり、同一会員の重複を含む可能性があるという。該当する会員にはメールで連絡する。
クレジットカード情報は対象システムで保有しておらず、流出していない。購入履歴の流出や、購入作品を管理する「MY本棚」のデータの流出・消失も、発表時点で確認していないとしている。
同社は15日にサーバへの不正アクセスの可能性を確認してサービスを停止し、16日に一部会員情報の流出を公表していた。この時点では、流出件数は精査中としていた。
サービス再開は、購入済み作品のWeb閲覧機能と読み放題サービスの閲覧機能を最優先に進める。作品の購入や各種決済は、安全性を確認した時点で順次再開する予定。再開時期は関係機関と調整中で、確定次第知らせるとしている。
読み放題サービスや月額課金メニューの利用者について、停止期間中に料金を自動で引き落とすことは基本的にないという。一部の決済手段では引き落としが発生することがあり、対象者には個別に対応する。停止期間中に有効期限を迎えたポイントは、再開時の再付与などを検討している。再開時には全会員にパスワードの再設定を求める予定だ。同じメールアドレスとパスワードの組み合わせを他社サービスでも使っている場合は、パスワードを変更するよう呼び掛けている。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.