[ITmedia News] クラブツーリズムに不正アクセス 個人情報約432万件漏えいの可能性、サイト停止
著者
 岡田有花
[ITmedia]
クラブツーリズムは10月31日、外部から不正なアクセスを受け、インターネット会員の氏名や国籍、緊急連絡先などの個人情報約432万件が外部に漏えいした可能性があると発表した。
対象は、ネット予約システムに会員として登録している顧客の氏名、国籍、性別、生年月日・年齢、住所、電話番号、メールアドレス、会員ID、緊急連絡先。
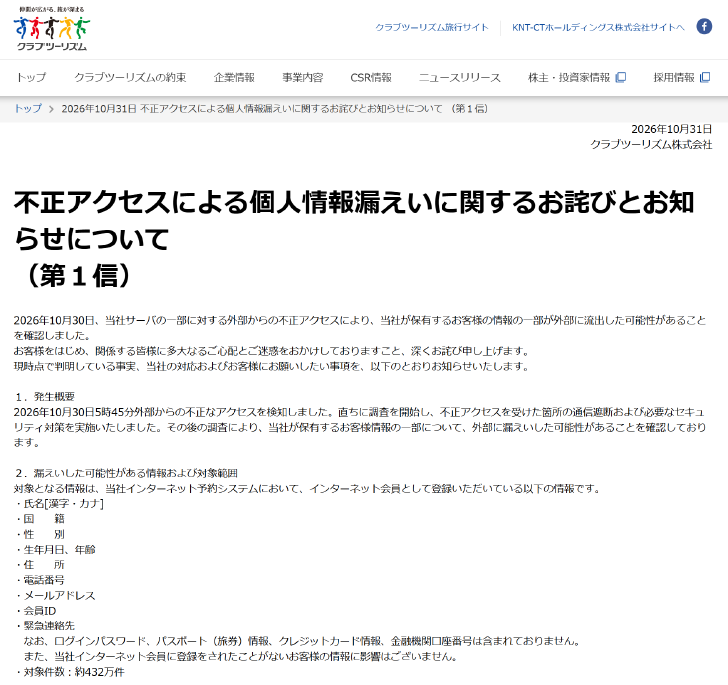
ネット会員に登録したことがない顧客の情報に影響はない。またパスワードやパスポート情報、クレジットカード情報、金融機関口座番号は含まれていない。
10月30日午前5時45分、外部からの不正なアクセスを検知。調査したところ、情報が外部に漏えいした可能性を確認した。
同社は不正アクセスを受けたサーバを隔離し、攻撃元からの通信を遮断した。侵入経路と手段を特定し、問題点を修正したという。今後も調査機関や関係機関の協力を受けながら調査を続ける。
被害拡大の防止と調査のためWebサイトを停止中。安全性を再確認し次第、再開する予定だ。
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.