100'000 Schweizer Websites waren über Nacht offline
Alarmstufe rot im Internet
100'000 Schweizer Websites waren über Nacht offline
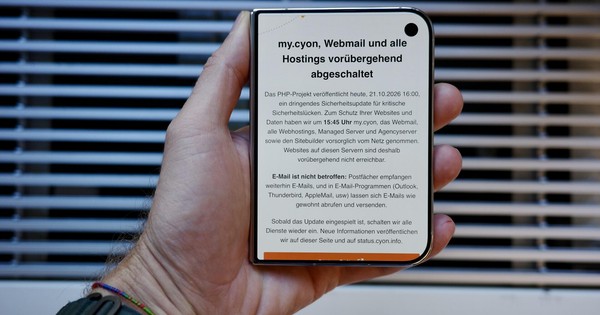
Nach weltweit millionenfachen Angriffsversuchen auf PHP reagierte Cyon drastisch und nahm alle Kunden-Websites offline. Betroffen waren über 100'000 Seiten – inzwischen laufen sie wieder.
Publiziert: vor 15 Minuten
Tobias BolzernRedaktor Digital
Vom Vereinsblog bis zum Onlineshop: Am Mittwoch gingen weltweit Websites vorsorglich vom Netz. In der Schweiz waren unter anderem die Seiten der Uni Genf, der EPFL und von jobs.ch nicht erreichbar. Grund dafür sind zwei kritische Sicherheitslücken in PHP, einer Programmiersprache, mit der ein grosser Teil aller Websites läuft.
Über die Lücken können Angreifer ohne Passwort eine Website übernehmen, Daten abgreifen oder Schadsoftware einschleusen. Das Heikle: Details sickerten durch, bevor es ein Update gab. Laut Cloudflare-Chef Matthew Prince, dessen Firma einen Grossteil des Internetverkehrs schützt, stieg die Zahl der Angriffe nach der Bekanntgabe innert Stunden auf Millionen.
So reagierten Schweizer Hoster
Radikal reagierte unter anderem der Basler Hoster Cyon. Er schaltete sämtliche Webhostings und Server ab, über 100'000 Websites seiner Kundinnen und Kunden. Man folgte damit nach Angaben der Empfehlung von Cybersicherheitsbehörden der EU. «Es gab keine Server, die sicher gewesen wären», schreibt Salome Burkardt, Marketing- und Kommunikationschefin von Cyon. Ein Shop, der stundenlang offline ist, verliert zwar Verkäufe. «Ein gehackter Shop verliert Kundendaten, Reputation und Vertrauen.» Zeitweise waren bei der Firma über Nacht bis zu zehn Leute im Einsatz. «Wir arbeiteten in Schichten, einzelne gingen erst nach 4 Uhr morgens ins Bett», so Burkardt. Seit den frühen Morgenstunden sind alle Systeme wieder online. Hinweise auf Einbrüche gibt es laut Cyon keine.
Einen anderen Weg ging Anbieter Hostpoint. Die Firma hostet nach eigenen Angaben mehr als 340'000 Websites. Auf eine Abschaltung «mussten wir nicht zurückgreifen», schreibt Kommunikationschef Mauro Landolt. Man habe die Bedrohungslage «kontinuierlich genau analysiert». Als die PHP-Entwickler am Mittwoch um 16 Uhr die Updates veröffentlichten, ging es schnell. Bis 17.30 Uhr waren sie auf den Servern installiert. Meldungen über Angriffe oder Auffälligkeiten liegen laut Hostpoint keine vor.
Was jetzt zu tun ist
Für die Lücke selbst nichts, sagen beide Firmen. «Aktuell ist seitens der Kundinnen und Kunden kein Handeln erforderlich», so Landolt. Cyon rät Shopbetreibern aber, Bestellungen aus der Zeit des Unterbruchs zu prüfen, weil Zahlungsbestätigungen nicht ankamen. Auch Kontaktformulare und zeitgesteuerte Abläufe wie Newsletter fielen aus. Das Bundesamt für Cybersicherheit (Bacs) fordert, betroffene Systeme «unverzüglich» zu aktualisieren.
Wer nur im Internet surft, ist nicht direkt von den PHP-Lücken betroffen. Die Lücken stecken auf den Servern, nicht auf dem Handy oder dem Laptop.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.