Fala ataków hakerskich w całej Europie. Celem sklepy w Polsce
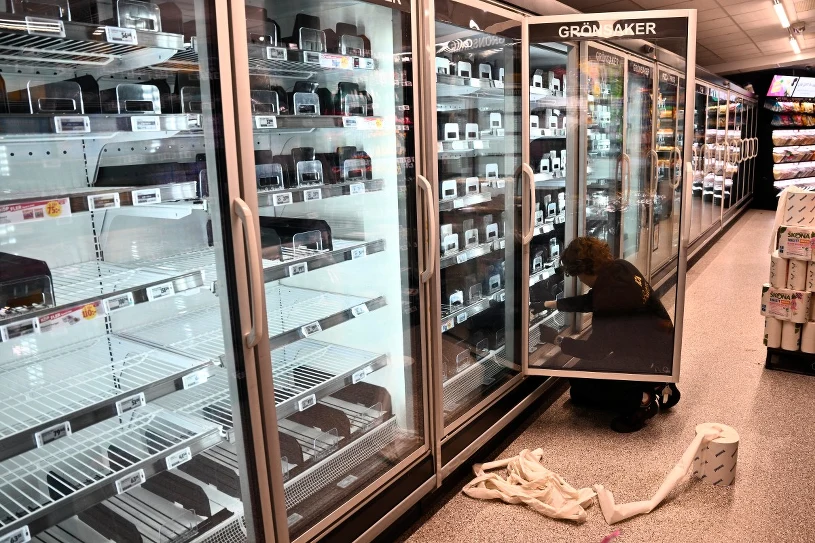
Auchan Polska potwierdziło cyberataki na urządzenia chłodnicze w trzech sklepach w Polsce, co doprowadziło do awarii systemów sterowania temperaturą.
Główny Inspektor Sanitarny dr Paweł Grzesiowski ostrzega przed nową formą ataku, w której przestępcy przechwytują sterowniki lodówek, włączając w nich funkcję podgrzewania.
Zespół CERT Polska zidentyfikował 140 urządzeń dostępnych w internecie, z czego około 70 firm zdecydowało się na ich odłączenie od sieci po interwencji ekspertów.
Spółka Auchan potwierdziła, że awarie lodówek w trzech sklepach w Polsce były skutkiem cyberataków.
W ciągu ostatnich dni cyberprzestępcy zaatakowali markety m.in. Carrefour, Netto czy Intermarche w Szwecji, otwiera się w nowym oknie, Estonii, Finlandii, Holandii i Niemczech. We Francji w październiku zaatakowano łącznie 700 sklepów.
"Auchan Polska potwierdza wystąpienie nieprawidłowości w funkcjonowaniu systemów sterowania urządzeniami chłodniczymi w trzech lokalizacjach: wOlsztynie, otwiera się w nowym oknie, Częstochowie-Poczesnej i Sosnowcu" - przekazała sieć w oświadczeniu.
Atak na lodówki sklepowe. Celem padły sklepy w Polsce
Spółka Auchan Polska przekazała, że działania mające na celu "zwiększenie odporności naszych systemów na tego rodzaju zagrożenia". "Temperatura w urządzeniach chłodniczych we wszystkich sklepach jest na bieżąco kontrolowana przez pracowników" - zapewniła sieć.
Przed nowym rodzajem cyberzagrożeń przestrzegł podczas konferencji prasowej Główny Inspektor Sanitarny dr Paweł Grzesiowski.
- Dostaliśmy pierwsze informacje z Polski o tym, że mamy do czynienia z zupełnie nową formą cyberataku na infrastrukturę krytyczną łańcuchów chłodniczych w przemyśle spożywczym - powiedział szef GIS. Dodał, że atak polega na przejęciu kontroli nad sterownikami urządzeń chłodniczych i włączeniu podgrzewania zamiast chłodzenia.
Szef GIS zwraca uwagę na małe sklepy. Chodzi o ataki na lodówki
Dr Grzesiowski zwrócił uwagę, że wyzwaniem będą ataki na małe sklepy, których pracownicy mogą przeoczyć sprawę. W rezultacie sprzedawcy mogą nieświadomie dostarczać klientom produkty, których spożycie grozi zatruciem.
- Dodatkowym elementem tego ataku jest to, że dotyczy to nie tylko dużych sieci handlowych, ale również mniejszych podmiotów (...), co może być o tyle niebezpieczne, a jeżeli taki cyberatak ma charakter przerywany np. tylko przez kilka godzin w nocy (...), to można taką sytuację przegapić - zaznaczył Grzesiowski.
Główni Inspektorat Sanitarny ogłosił "postawienie służb w gotowości". Celem jest nie tylko wykrycie incydentów, ale także dopilnowanie, aby żywność przechowywana w zaatakowanych lodówkach nie trafiła do sprzedaży. - Ona nie może trafić do obrotu - podkreślił Grzesiowski.
"To nie są skomplikowane ataki". Hakerzy działają masowo
Szef CERT, otwiera się w nowym oknie Polska Marcin Dudek poinformował, że zespół wykrył 140 urządzeń widocznych w internecie, co może ułatwić cyberprzestępcom atak. Wyjaśnił, że czasem kilka lodówek stało w jednym sklepie i należało do jednego dostawcy.
- Skontaktowaliśmy się z każdym z tych podmiotów. Tam były też duże podmioty, znane sieci handlowe - poinformował Dudek. Dodał, że ok. 70 firm po interwencji ekspertów odłączyło swoje urządzenia od sieci.
- To nie są skomplikowane ataki. Sprawcy skanują masowo sieć, szukają dostępnych urządzeń, testują proste hasła, podatności znane od wielu, wielu lat - wyjaśnił ekspert.
Francja. Celem ataku hakerów bank krwi
W czwartek francuski resort zdrowia poinformował, że doszło do ataku na urządzenia chłodnicze w bankach krwi Francuskiego Zakładu Krwiodawstwa. Atak wpłynął na systemy monitoringu niektórych chłodni oraz systemy kontrolne.
"Udało się utrzymać bezpieczeństwo zasobów dzięki systemom monitoringu i alarmu oraz natychmiastowemu wdrożeniu środków zapobiegawczych" - przekazał resort. Materiały biologiczne przechowywane w bankach krwi nie uległy zniszczeniu.
"Polityczny WF": Będzie cichy pakt senacki na prawicy?INTERIA.PL
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.