Qui a piraté les réfrigérateurs des supermarchés européens? Deux hypothèses prévalent
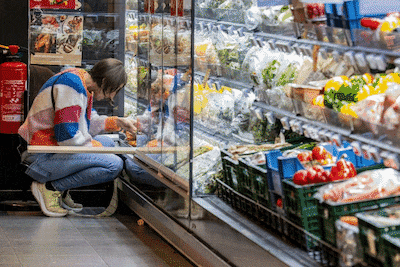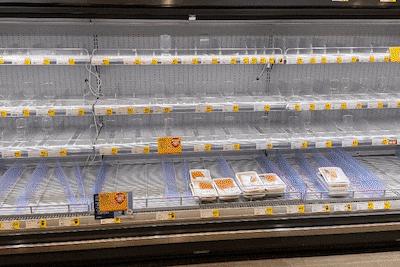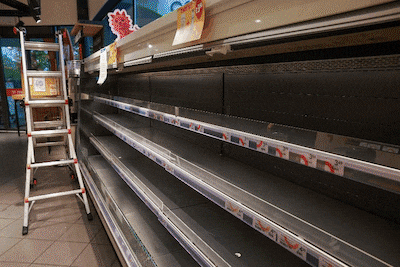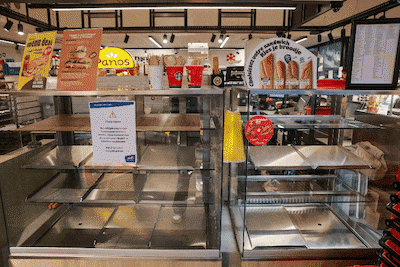
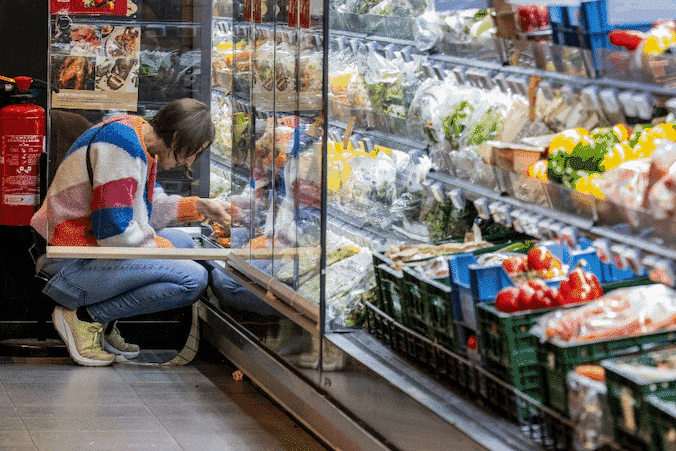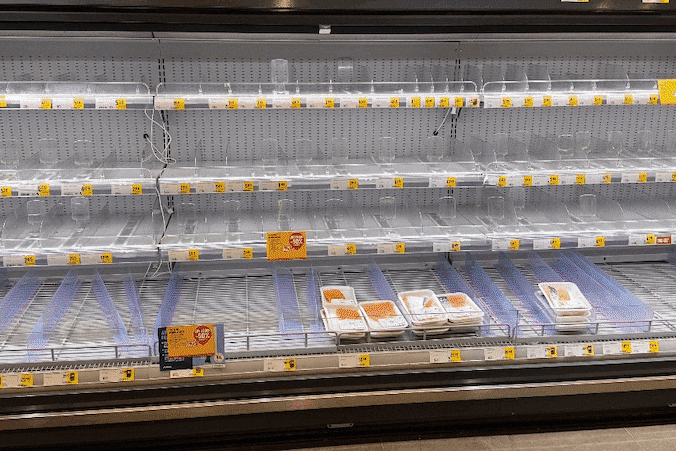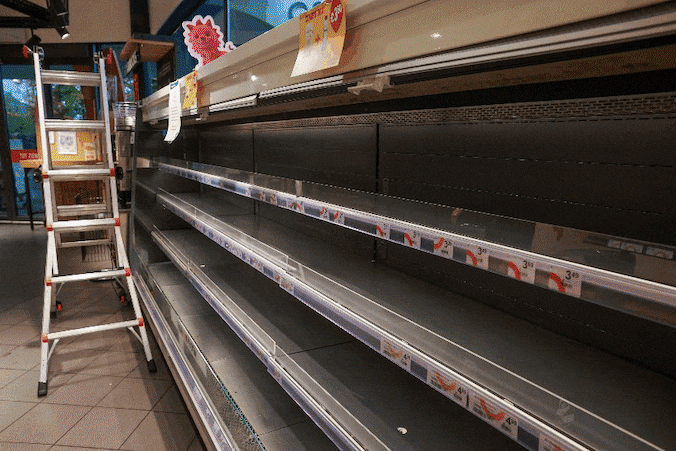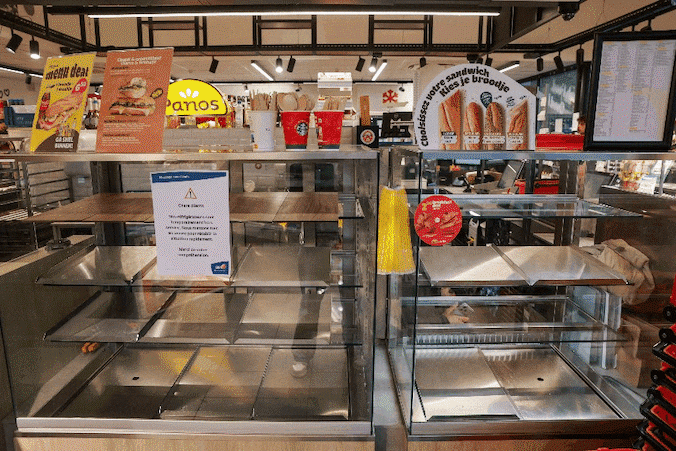
Lundi, des pirates informatiques ont manipulé à distance les systèmes de réfrigération de supermarchés dans plusieurs pays européens. En faisant grimper la température des frigos et des congélateurs, ils ont brisé la chaîne du froid des denrées alimentaires vendues en magasin, obligeant ainsi à jeter de nombreux produits. L’origine précise de cette attaque reste à déterminer. Les experts avancent toutefois deux pistes principales: un acte de sabotage soutenu par un État ou l’action d’un pirate informatique isolé.
Anne-Laure Debosschere, Kevin Dupont
Source: HLN
Ajoutez-nous à vos favoris Google
Trois semaines après une cyberattaque visant les réfrigérateurs de supermarchés français, des pirates informatiques ont de nouveau pris le contrôle de systèmes de réfrigération connectés à Internet, cette fois-ci à travers une bonne partie de l’Europe.
La Commission européenne a qualifié cette attaque de “tentative délibérée de perturber notre chaîne d’approvisionnement alimentaire et de saper la confiance des consommateurs à son égard”. Aux États-Unis également, le Pentagone enquête sur un piratage potentiellement similaire après que des installations de réfrigération sont tombées en panne début août dans au moins six bases militaires.
Qui est derrière tout ça?
Pour l’instant, personne n’a revendiqué la responsabilité de cette attaque. Les groupes spécialisés dans les rançongiciels ne semblent pas non plus en être à l’origine. Les dégâts sont en effet déjà causés dès que la température dans les réfrigérateurs devient trop élevée, ce qui rendrait peu judicieux de réclamer une rançon.
“Les deux scénarios les plus plausibles, selon moi, sont soit une forme de message symbolique de la part d’un État qui voudrait faire une démonstration de force, soit le fait d’un hacker ‘solitaire’ aux motivations personnelles”, explique Rafe Pilling, expert en cybersécurité chez Sophos.
La Russie ou la Chine en cause?
De nombreux experts privilégient l’hypothèse d’une attaque soutenue par un État. De telles attaques peuvent en effet semer le trouble et entraîner d’importantes pertes de nourriture pour les consommateurs. La Russie et la Chine sont citées comme suspects potentiels. Les services de renseignement occidentaux alertent par ailleurs depuis un certain temps déjà sur le fait que la Russie intensifie ses campagnes de sabotage en Europe.
Il est toutefois difficile d’enquêter sur une telle attaque. Aucun logiciel malveillant n’a été utilisé, ce qui explique qu’elle n’ait pratiquement laissé aucune trace numérique. Rafe Pilling compare cette opération au fait d’“enfiler des gants en caoutchouc pour tripoter des interrupteurs”.
Comment les pirates ont-ils pu s’introduire dans le système?
De nombreux systèmes de réfrigération commerciaux sont connectés à Internet, ce qui permet de les gérer à distance. Leur logiciel fonctionne souvent pendant des années sans mise à jour de sécurité, ce qui le rend vulnérable.
Selon Nick Jackson, de Bitdefender, les entreprises reportent parfois les mises à jour, car celles-ci nécessitent de mettre temporairement les systèmes hors ligne. De plus, selon lui, les administrateurs ne sont pas toujours conscients des risques ou n’accordent pas suffisamment de priorité aux mises à jour de sécurité.
Coop Suède a indiqué qu’une partie de ses chambres froides était connectée via un réseau 4G. Les supermarchés suédois ICA utilisent quant à eux des systèmes de la société danoise Danfoss, qui avait déjà été impliquée dans les incidents survenus en France.
Comment les supermarchés peuvent-ils se protéger?
La mesure la plus importante à prendre pour les supermarchés est pourtant simple: installer rapidement les mises à jour de sécurité. Selon le groupe belge Sabcobel, spécialisé dans la réfrigération, les dégâts causés par la récente cyberattaque ont ainsi été limités, car de nombreuses entreprises avaient déjà commencé à mettre à jour leurs systèmes à la suite des incidents survenus en France.
Au Royaume-Uni, où aucun incident n’a encore été signalé, les détaillants collaborent avec le Centre national de cybersécurité (NCSC) afin de mieux sécuriser leurs systèmes.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.