Plötzlich schlägt das iPhone Alarm – doch Vorsicht!
Warnung vor Push-Bombing
Achtung, diese echte iPhone-Meldung ist eine fiese Falle
Push-Bombing heisst die Masche, bei der Cyberkriminelle die Systeme von Apple gegen Nutzer einsetzen. Die echte Warnung soll den folgenden Fake-Anruf glaubwürdig machen. Auch Blick-Digitalredaktor Tobias Bolzern war Ziel eines solchen Angriffs.
Publiziert: vor 14 Minuten
- Betrüger missbrauchen echte Apple-Meldungen für Fake-Anrufe
- Die kriminellen Anrufer wollen Codes, um den Account zu kapern
- Die Mailadressen und Handynummern stammen oft aus Datenlecks
Tobias BolzernRedaktor Digital
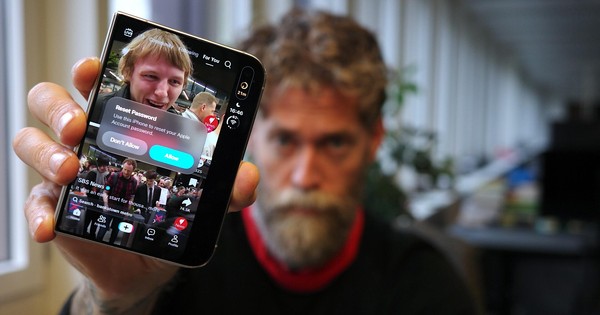
Freitag, kurz nach 16 Uhr. Abstieg vom Wichelpass im Kanton Uri. Vor mir der Bristen mit Schneehaube, weit und breit keine Menschenseele. Da vibriert plötzlich die Apple Watch: «Reset Password». Angefordert habe ich das nicht. Die Meldung ist auf Englisch, weil ich mein iPhone zu Testzwecken umgestellt habe.
Ich schreibe regelmässig über Onlinebetrug, trotzdem ist da für einen Moment nur Panik. Ich tippe auf «Nicht erlauben». Um 16.05 Uhr klingelt das iPhone. Eine Nummer mit US-Vorwahl. Um 17.01 und 17.09 Uhr folgen zwei weitere Anrufe, diesmal ohne Nummer. Ich nehme nicht ab. Mir ist schnell klar, was hier läuft. Wer nicht regelmässig mit solchen Maschen zu tun hat, nimmt vielleicht ab. Genau darauf zählen die Täter. Dann, eine Woche später, wiederholt sich das Szenario.
Echte Meldung, falsche Absicht
Im Fachjargon heisst die Betrugsmasche Push-Bombing. Cyberkriminelle schicken dabei Sicherheitsabfragen aufs Handy ihrer Opfer, oft in grosser Zahl, bis jemand entnervt zustimmt. Bei mir kam die Meldung jeweils nur einmal. Die Täter setzen da wohl auf das Überraschungsmoment.
Das Fiese: Die Meldung an sich ist echt. Sie stammt aus dem System von Apple zur Wiederherstellung von Passwörtern. Wer auf «Erlauben» tippt, startet auf dem eigenen Gerät den Passwortwechsel. Das allein nützt den Betrügern allerdings noch nichts, wie der US-Sicherheitsjournalist Brian Krebs schon 2024 aufzeigte. Die Meldung soll vielmehr den Anruf danach glaubwürdig machen. Wer gerade eine echte Apple-Warnung gesehen hat, glaubt dem falschen Support am Telefon eher.
Ich rufe zurück
Und die US-Nummer? Nach der Wanderung rufe ich bei +1 (866) 275-3866 an. Am anderen Ende erklärt eine Robostimme, dass Apple die Nummer nutze, um Apple-IDs zu verifizieren. Der Konzern selbst bestätigt das nicht.
Vieles spricht für folgenden Ablauf: Die Täter fordern über das System von Apple einen Code an, und die Computerstimme von Apple ruft an und liest ihn vor. Danach melden sich die Betrüger ohne Nummer und wollen genau diesen Code hören. Wer ihn weitergibt, öffnet ihnen die Tür zum Account.
Das Bundesamt für Cybersicherheit (Bacs) kennt ein ähnliches Vorgehen mit angeblichem Google-Support und hat im September darüber berichtet. Dieselbe Methode liesse sich auch beim Passwort-Reset von Apple anwenden, schreibt das Bacs auf Anfrage. Es führt solche Fälle unter Voice-Phishing, also Betrug per Telefonanruf.
Neu ist das nicht. Im Frühling 2024 traf eine Welle zahlreiche Nutzer in den USA, Apple besserte danach nach. In der Schweiz warnte die Kantonspolizei Zürich Ende 2025 vor falschen Supportanrufen im Namen von Apple.
Der Weg ist zu
Unklar bleibt, wie die Täter die Meldung auslösen. Der 2024 beschriebene Weg führt über die Website von Apple zur Passwortwiederherstellung. Ich probiere ihn mit meinem eigenen Apple-Konto aus. Es kommt kein Push. Der bekannte Weg ist offenbar versperrt. Wie die Täter es trotzdem schaffen, will Apple nicht kommentieren. Einen Angriff auf iCloud oder ein Leck bei Apple habe es aber nicht gegeben. Apple begrenze die Zahl solcher Anfragen und könne zusätzlich eine Warnung aufs Gerät schicken, wenn man Apple nicht selbst kontaktiert habe.
Leck, Leck, Leck
Und woher haben die Täter meine Daten? Sie brauchen laut Bacs die richtige Kombination aus Mailadresse und Telefonnummer. Solche Daten sind reichlich im Umlauf. Anfang Oktober meldete der Onlinemarktplatz Ricardo ein Leck mit rund 890'000 betroffenen Konten, Mitte Oktober folgte ein Leck beim Onlinemagazin Republik.
Auf der Website Have I Been Pwned, die bekannte Datenlecks durchsucht, taucht meine Mailadresse in 21 Datenlecks auf. In mehreren ist zusätzlich auch meine Telefonnummer hinterlegt. Mit welchen Datenlecks die Angriffe zusammenhängen, ist unklar.
So schützt du dich
Die wichtigste Regel: Gib nie Informationen am Telefon weiter, weder Passwort noch Gerätecode noch SMS-Code. Seriöse Firmen rufen nie von sich aus wegen eines Sicherheitsproblems an, so das Bacs. Beende solche Anrufe sofort. Melde dich nur auf der offiziellen Website an, nie über einen Link aus einem Mail oder aus einem SMS. Das Bacs rät, den Vorfall per Onlineformular zu melden, auch wenn kein Schaden entstanden ist. Jede Meldung hilft, neue Maschen früh zu erkennen. Ist ein Schaden entstanden, empfiehlt das Bacs eine Strafanzeige.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.