[ITmedia News] 公表済みの脆弱性に気づかず39万6920人分漏えい 採用サービスApplyNow 一部マイナンバーや口座情報も
著者
 梅林日奈子
[ITmedia]
採用関連サービスを手掛けるApplyNow(東京都港区)は11月4日、9月9日に公表した同社サービスへの不正アクセスについて、39万6920人の個人情報が漏えいしたと発表した。10月9日の発表当初は約39万人分としていたが、調査によって件数が確定した。一部では、マイナンバーや基礎年金番号、口座情報なども流出していたことが分かった。
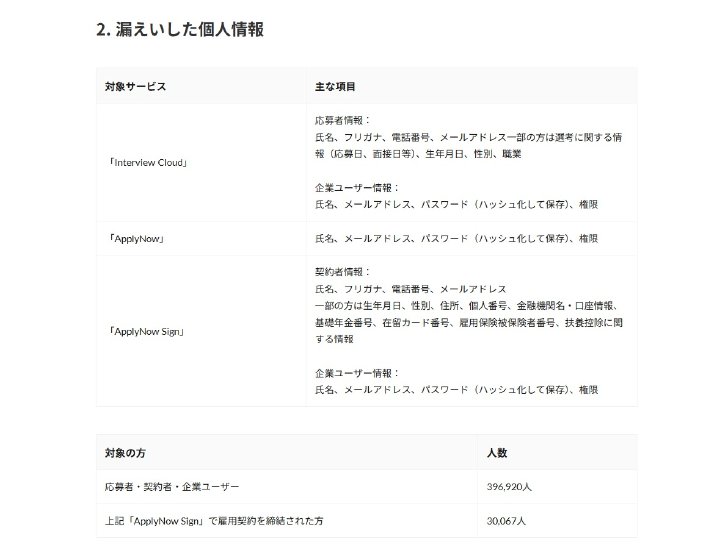
漏えいしたのは、面接関連サービス「Interview Cloud」、録画選考サービス「ApplyNow」、電子雇用契約サービス「ApplyNow Sign」の利用者情報。対象は応募者や契約者、企業ユーザーなど合計39万6920人で、このうちは3万67人分はApplyNow Signで雇用契約を締結した人の情報という。
3サービスに共通して、企業ユーザーの氏名、メールアドレス、ハッシュ化されたパスワード、権限情報が漏えいした。この他、Interview Cloudでは面接に応募した人の氏名、フリガナ、電話番号、メールアドレスも対象となり、一部には応募日や面接日などの選考情報、生年月日、性別、職業も含まれる。
ApplyNow Signでは、同サービスで契約を結んだ人の氏名、フリガナ、電話番号、メールアドレスなどが漏えい。一部では、マイナンバー、金融機関名・口座情報、基礎年金番号、在留カード番号、雇用保険被保険者番号、扶養控除に関する情報、生年月日、性別、住所なども含まれる。
一方、クレジットカード情報や本人確認書類の画像、面接動画などは漏えい対象に含まれない。また、11月4日時点で、漏えいした個人情報の不正利用などの二次被害は確認していないという。
ApplyNowの調査によると、攻撃者は同社が社内で利用していたデータ分析ツールの脆弱性を悪用し、8月9日にシステムへ侵入。管理者権限を取得した上で、8月23日と26日にデータベースの一部を閲覧し、9月7日には情報を一括取得していた。同社は同日、ツールの停止をきっかけに異常を検知し、不正なアカウントの無効化や侵入経路の遮断などを実施した。
不正アクセスの原因については、ツールの提供元が公表していた脆弱性情報を把握しておらず、修正版の適用が遅れたことを挙げた。また、接続元の制限がなかったことから、不正な操作の検知にも時間がかかったという。さらに、分析ツールから個人情報を参照できる構成となっていた他、データの保管期間を定めておらず、契約終了後の企業・団体の情報も削除されずに残っていた。
同社は再発防止策として、脆弱性の修正版の適用や、データ分析ツールへのデータ分析ツールへのアクセスを特定のIPアドレスに限定する措置などを実施済み。今後は、契約終了後のデータの削除や、不審な操作を自動通知する仕組みの導入、個人情報の保管期間の設定などを進める。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.