Cyberatak na producenta dronów. Armia Niemiec podjęła decyzję
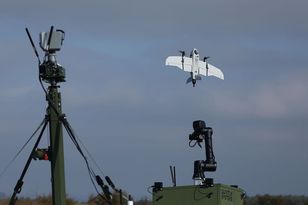
- Atak wykryto pod koniec października 2026 r. na serwerze aktualizacji oprogramowania QBase.
- Złośliwy program trafił do serwerów Bundeswehry i innych klientów, a nie bezpośrednio do dronów.
- Niemiecka armia czasowo wstrzymała użytkowanie całej floty systemów Quantum Systems.
- Producent zapewnia, że po opanowaniu incydentu bezzałogowce są gotowe do działania.
Quantum Systems potwierdziła, że jej wewnętrzna sieć padła ofiarą cyberataku. Jak podaje portal "Der Spiegel", sprawcy wprowadzili na firmowe serwery program udający legalną aktualizację oprogramowania QBase. System służy m.in. do planowania misji drona rozpoznawczego Vector.
Zainfekowany pakiet został rozesłany do serwerów Bundeswehry oraz innych odbiorców. Nie trafił bezpośrednio do samych bezzałogowców. Kontrolerzy zauważyli, że aktualizacja nie była planowana, co pozwoliło wykryć zagrożenie i zareagować przed jej wdrożeniem w dronach.

Bundeswehra czasowo uziemiła całą flotę
W następstwie incydentu niemiecka armia czasowo wstrzymała eksploatację wszystkich produktów Quantum Systems. Firma współpracowała przy usuwaniu zagrożenia z niemieckimi służbami. Rzecznik producenta przekazał tygodnikowi, że pierwsze analizy wskazały na aktywny cyberatak wrogich aktorów.
Zagrożenie szybko opanowano. Eksploatacja bezzałogowych systemów nie stwarza ryzyka dla użytkowników końcowych ani operatorów, a flota jest gotowa do działania - przekazał rzecznik Quantum Systems, cytowany przez "Der Spiegel".
Nie ustalono dotąd, kto stał za włamaniem. Niemieckie służby od miesięcy ostrzegają przedsiębiorstwa zbrojeniowe przed sabotażem i atakami hybrydowymi, w tym działaniami prowadzonymi w cyberprzestrzeni.
Dron Vector i współpraca z Ukrainą
Vector od lat jest wykorzystywany przez Ukrainę. Bundeswehra również kupiła ten model, nadając mu nazwę "Sokół" ("Falke"). Quantum Systems jest partnerem kontraktowym niemieckiej armii przy kilku programach związanych z systemami bezzałogowymi.
Firma prowadzi także własne zakłady produkcyjne na Ukrainie i współpracuje z tamtejszym przemysłem obronnym poprzez kilka spółek joint venture. Dostawy dla Ukrainy oraz kontrakty z Bundeswehrą sprawiają, że jej infrastruktura aktualizacyjna ma znaczenie dla odbiorców w obu krajach.
Ataki wykorzystujące zmanipulowane aktualizacje doprowadzały już wcześniej do poważnych szkód. W 2017 r. fałszywa aktualizacja ukraińskiego programu księgowego zainfekowała komputery w co najmniej 65 krajach. O przeprowadzenie tamtej operacji podejrzewano rosyjski wywiad wojskowy GRU.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.