盗んだ個人情報をAIに分析させて被害者の「金銭的価値」を格付けするマルウェアが発見される
VOLTAはWindows向けのマルウェアで、ブラウザに保存されたパスワードやクレジットカード情報、仮想通貨ウォレットの復元用フレーズ、DiscordやTelegramなどのログイン情報を収集します。さらに、GmailからAmazonなどの購入確認メールを探して自宅住所を特定するほか、収集した情報を組み合わせて勤務先などを含む被害者の詳しいプロフィールも作成するとのこと。
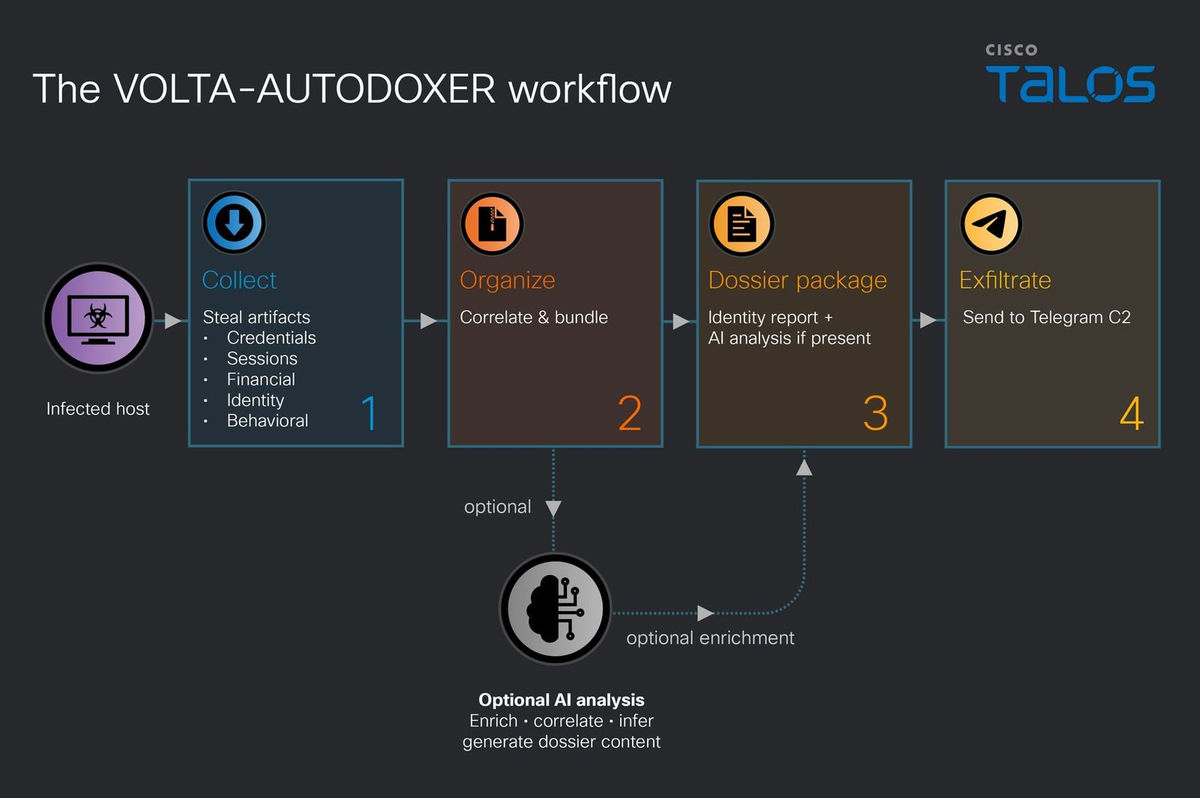
収集した情報は「Identity_Report.txt」というファイルにまとめられ、複数のAIモデルを利用できるサービス「OpenRouter」を通じてAIに送信されます。AIは被害者が保有する情報や資産を分析し、金銭的な価値に応じて「低・中・高」の3段階に分類するほか、パスワードの管理状況などから被害者のセキュリティ対策も評価します。
また、VOLTAはAIによる分析が拒否された場合に備え、別のAIモデルに切り替える仕組みも搭載しているとのこと。最初にAnthropicの「Claude Opus 4.6」を利用し、拒否された場合はMoonshot AIの「Kimi K2」、続いてGoogleの「Gemini 2.5 Flash」を試す構成です。
AIへの問い合わせは被害者のPCから行われ、分析結果も被害者のPCで受信し、圧縮して攻撃者へ送信されるとのこと。攻撃者は整理された情報を受け取れるため、大量の情報を手作業で分析する必要がありません。VOLTAには処理後に自身を削除して感染の痕跡を残しにくくする機能も備わっている模様。
Cisco TalosはVOLTAについて、利用者ごとに設定を変更したマルウェアを提供する販売モデルを想定している可能性を指摘しています。
Cisco Talosは従来は攻撃者が手作業で行っていた情報の分析をAIに任せる点がVOLTAの特徴だと説明しています。また、AIが分析を拒否した際に別のモデルを試す仕組みについても、今後のマルウェアで一般的になる可能性があると述べています。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.