[ITmedia News] 靴のムーンスター、顧客情報漏えいの可能性 氏名や住所、注文情報など
著者
 岡田有花
[ITmedia]
靴メーカーのムーンスターは10月2日、同社のシステムサーバが外部から不正アクセスを受け、オンラインストアを利用した顧客の氏名、住所、電話番号、メールアドレス、過去の注文情報が漏えいした可能性があると発表した。件数は明らかにしていない。
3月26日に公表した不正アクセスの疑いの続報。約半年後に漏えいの可能性を報告した。
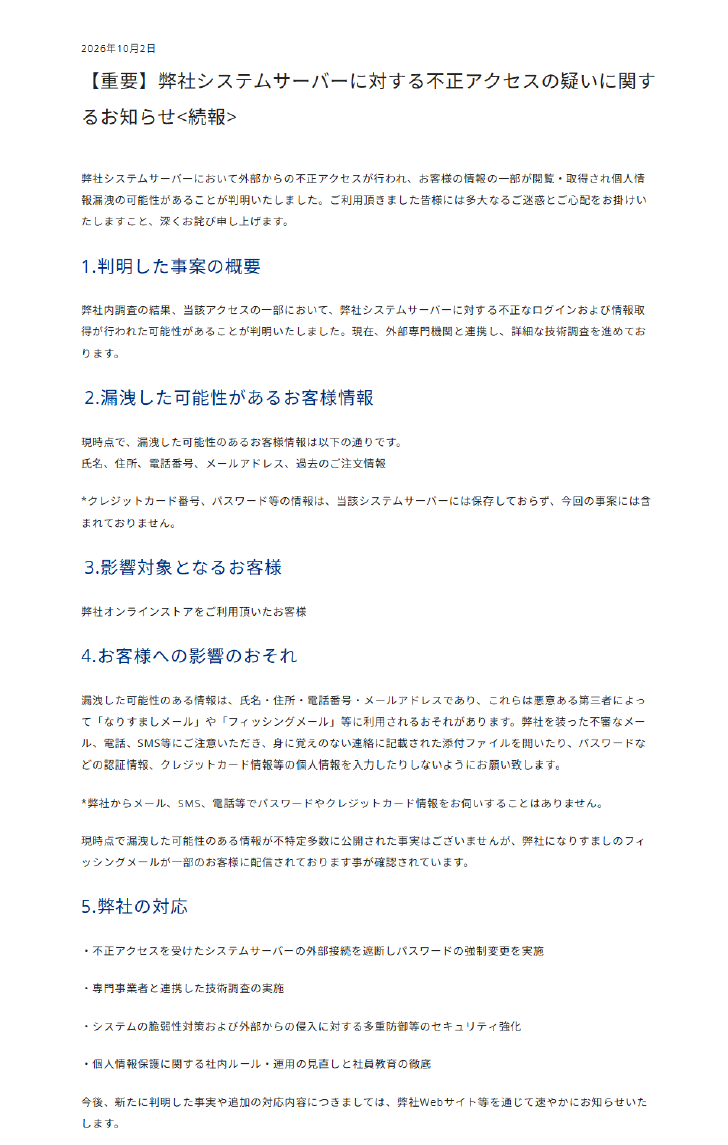
社内調査の結果、システムサーバへの不正なログインと情報取得が行われた可能性があると判明。同社をかたるフィッシングメールが一部の顧客に届いていることも確認しているという。
対策として、不正アクセスを受けたサーバの外部接続を遮断し、パスワードを強制変更した。脆弱性対策や多重防御などのセキュリティ強化、個人情報保護に関する社内ルールの見直しと社員教育も進める。
クレジットカード番号やパスワードはこのサーバに保存しておらず、今回の事案に含まれない。
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.