Cyberattaque contre les frigos de supermarchés : on sait enfin ce qu’il s’est vraiment passé
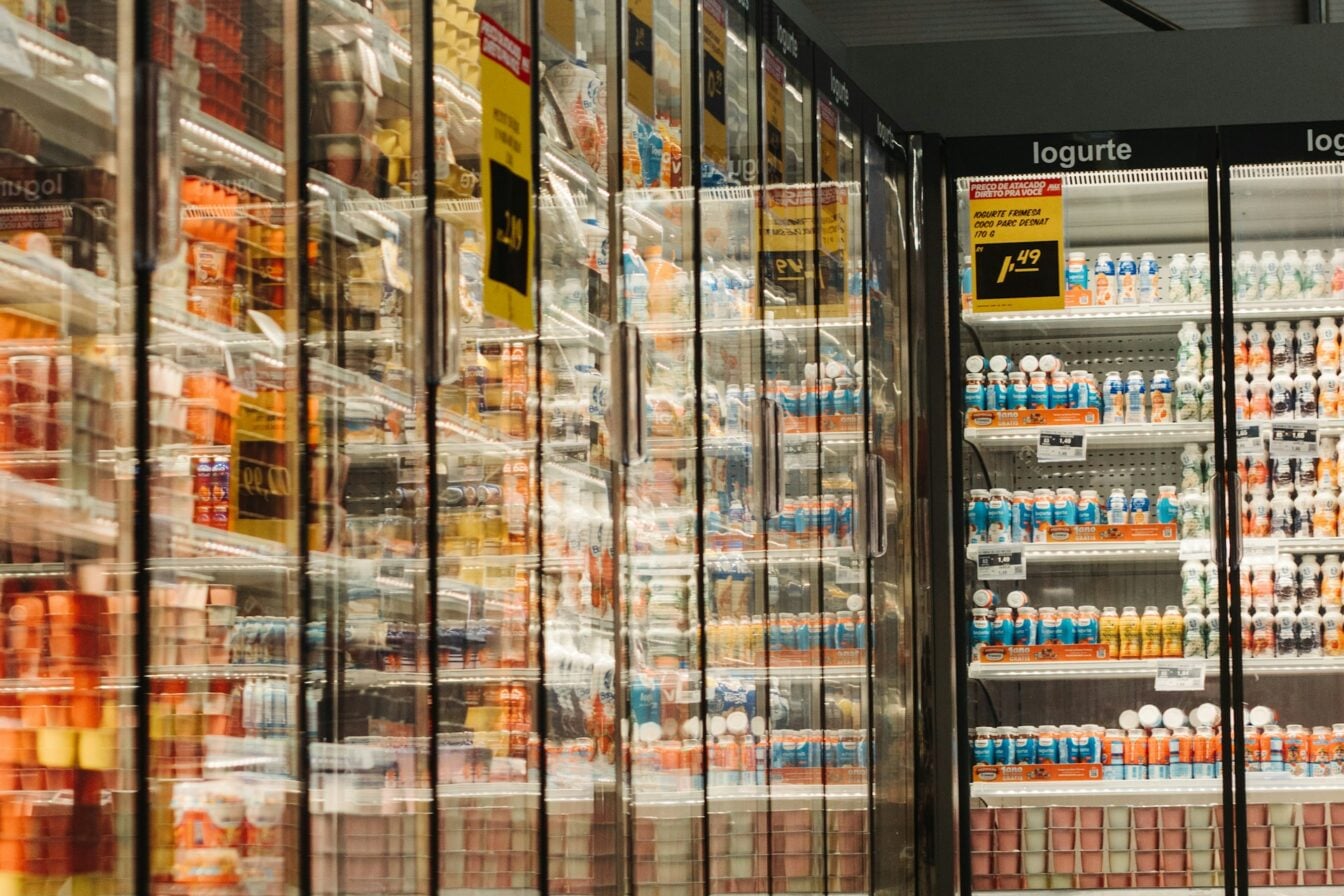
L’ANSSI vient de dévoiler ses conclusions sur la cyberattaque nationale qui a compromis les frigos de centaines de supermarchés en France. Au cœur de l’attaque, on ne trouve pas une faille de sécurité sophistiquée, mais des « défauts de sécurisation élémentaires », comme des mots de passe faciles à deviner. Explications.
Dans la nuit du 11 au 12 octobre 2026, des pirates ont pris le contrôle des systèmes de réfrigération de centaines de supermarchés français. Les températures sont montées jusqu’à 50 °C, transformant les allées en véritables fournaises. Les magasins ont été obligés de jeter des montagnes de produits frais et surgelés. Une semaine après la cyberattaque, l’ANSSI dévoile le résultat de ses investigations. Vincent Strubel, patron de l’Agence nationale de la sécurité des systèmes d’information (ANSSI), vient en effet de livrer ses conclusions devant le Sénat. Celui-ci pointe du doigt des « défauts de sécurisation élémentaires », et non des failles dans les systèmes informatiques de différents fournisseurs.
À lire aussi : Frigos de supermarchés piratés – Claude a reproduit la cyberattaque en 28 minutes
Pas de faille sophistiquée à l’origine de la cyberattaque
Comme on le redoutait, l’attaque n’a rien d’un exploit. Le dirigeant balaie par ailleurs d’emblée les théories évoquant des failles dans les régulateurs des groupes Danfoss et Dixell. Vincent Strubel explique avoir « vu circuler différentes analyses tierces » affirmant que l’attaque exploitait « des vulnérabilités rendues publiques par différents chercheurs en cybersécurité au cours des deux années précédentes ». De nombreux chercheurs étaient persuadés que la cyberattaque reposait sur l’exploitation d’une série de vulnérabilités dans les dispositifs de régulation thermique. Ce n’est finalement pas « ces vulnérabilités-là qui ont été exploitées », tranche l’ANSSI.
Pour arriver à leurs fins, les pirates n’ont pas eu besoin d’exploiter des failles. Ils se sont simplement appuyés sur « des défauts de sécurisation élémentaires, à commencer par l’exposition directe sur Internet d’équipements frigorifiques et leur administration sans sécurisation particulière, des mots de passe faibles, ce genre de choses », détaille le directeur général. En clair, les hackers sont parvenus à dénicher des frigos accessibles sur Internet, et qui étaient protégés par des mots de passe faciles à deviner. L’attaque était à la portée de n’importe quel cybercriminel qui cherchait à faire des dégâts.
« Depuis 2014, l’ANSSI publie et met à jour un guide sur la sécurisation des systèmes industriels, dont la première recommandation est de ne pas les exposer directement sur Internet », s’agace Vincent Strubel,soulignant qu’à « l’évidence, nos recommandations ne sont pas systématiquement respectées ».
L’ANSSI a les mains liées
Le patron de l’ANSSI ajoute ne pas avoir les moyens de forcer les entreprises à suivre ses conseils de sécurité. « L’ANSSI n’a pas aujourd’hui de quoi contraindre des supermarchés dans le déploiement des frigos », indique Vincent Strubel. Dans le privé, seuls quelque 300 « opérateurs d’importance vitale », jugés indispensables au pays, sont réellement sous le contrôle de l’Agence nationale de la sécurité des systèmes d’information. Les supermarchés, et les différents maillons de la grande distribution, ne font pas partie des entités sur lesquelles l’ANSSI est en mesure d’agir.
« Nous édictons des règles, nous publions des alertes quand il y a une attaque. À chacun, ensuite, d’appliquer ces règles », résume le dirigeant.
Vincent Strubel met en garde et souligne que des installations vulnérables, à la merci des pirates, existent « dans plein d’autres secteurs, et notamment dans le secteur de la santé », « des laboratoires de recherche jusqu’aux pharmacies qui stockent les vaccins ». L’agence dit avoir mené « un travail extrêmement intense » avec les acteurs de la santé pour s’assurer que ces frigos-là étaient bien protégés contre des cyberattaques.
Le constat de l’ANSSI est corroboré par les recherches menées par Adrian Cheek, chercheur principal en cybercriminalité chez Flare. L’enquête montre que les frigos exposés sur Internet sont bien plus nombreux que prévu. Le chercheur a recensé au moins 2 667 adresses IP exposant des contrôleurs de réfrigération dans le monde, dont 1 293 en France. Près de 77 % d’entre eux tournaient sur un logiciel obsolète. Ce n’est pas le pire. En fouillant des données volées par des logiciels espions (infostealers), Flare a déniché 601 accès liés à des équipements industriels, dont 96 % de comptes administrateurs. Ces données « ne se limitent pas aux mots de passe », explique Flare. Certains « infostealers récupèrent également les URL des sessions de maintenance, qui peuvent révéler le nom du client, l’identité de la machine, le protocole utilisé, le port de connexion ou encore l’adresse réseau interne ». Avec ces identifiants volés par des virus, un pirate peut se connecter aux équipements à distance. C’est la porte ouverte à toutes les cyberattaques.
KioskNews shows a cleaned-up reading view extracted from the publisher’s page — the original always lives on their site, not ours.